


Từ bảo vệ khóa riêng tư đến phòng thủ hệ thống: Trong kỷ nguyên AI, Crypto làm thế nào để tái thiết lập an ninh và niềm tin?


- Quan điểm cốt lõi: Logic an ninh của ngành crypto đang chuyển từ bảo vệ đơn lẻ khóa riêng tư sang xây dựng hệ thống phòng thủ chiều sâu toàn chuỗi bao phủ con người, phần mềm, thiết bị và quyền hạn. Cách thức tấn công trong kỷ nguyên AI khiến phòng thủ điểm đơn lẻ mất hiệu quả, kiến trúc an ninh có thể xác minh, có thể duy trì và có thể truy trách nhiệm trở thành tiêu chuẩn mới của ngành.
- Yếu tố then chốt:
- Trong sự kiện Binance, kẻ tấn công đã xâm nhập thông qua kỹ thuật xã hội, chuỗi cung ứng phần mềm và công cụ AI nội bộ, mất nhiều tháng để có được quyền truy cập dịch vụ ký, không trực tiếp phá vỡ khóa riêng tư nhưng vẫn gây thiệt hại tài sản, phơi bày rủi ro tách biệt giữa an ninh quyền hạn và an ninh khóa.
- Chip và hệ thống của Ledger không bị xâm phạm, rủi ro xuất hiện ở khâu phân phối sau khi thiết bị rời khỏi nhà sản xuất; Trezor xác nhận 3 thiết bị bị cài phần cứng độc hại, sau đó thu hẹp mạng lưới đại lý ủy quyền khoảng 80%.
- Coinbase tiết lộ hơn 99% tài sản khách hàng được lưu trữ trong ví lạnh, đồng thời áp dụng bảo vệ khóa phân tán, hạn mức chuyển khoản và giám sát hành vi bất thường, thể hiện logic phòng thủ chiều sâu.
- Sau sự kiện, FSC Hàn Quốc yêu cầu các sàn giao dịch xem xét tăng tỷ lệ ví lạnh (luật hiện hành yêu cầu tối thiểu 80%), đồng thời tăng cường giám sát 7×24 giờ và kiểm soát quyền quản trị viên.
- Sau khi AI Agent kết nối với ví, cần tách biệt truy vấn, xây dựng giao dịch, phê duyệt và ký theo nguyên tắc quyền hạn tối thiểu, các thao tác rủi ro cao nên thiết lập cơ chế độc lập như xác nhận ngoài băng, Passkey hoặc ủy quyền đa lớp.
- Hệ thống an ninh cần chuyển từ kiểm toán một lần sang xác minh liên tục, từ tin tưởng thương hiệu sang cơ chế minh bạch có thể xác minh, bao gồm công bố dự trữ tài sản, hồ sơ kiểm toán mã nguồn và kiểm tra tính toàn vẹn firmware.
Trong hơn một thập kỷ qua, câu chuyện an ninh của ngành crypto gần như được cô đọng trong một khẩu hiệu kinh điển: "Not your keys, not your coins".
Dù là người dùng thông thường hay người làm trong tổ chức, từ lâu đều mặc định một logic an ninh tuyến tính——chỉ cần sao lưu cụm từ khôi phục ngoại tuyến cẩn thận、mua một chiếc ví phần cứng, hoặc giao tài sản cho các nền tảng tuân thủ hàng đầu, là đã có bảo hiểm an ninh.
Tuy nhiên, hàng loạt sự kiện an ninh mang tính bước ngoặt liên tiếp bùng phát gần đây, đang hoàn toàn đập tan ảo tưởng về phòng thủ đơn điểm này.
Một bên là kẻ tấn công bắt đầu lợi dụng AI、kỹ thuật xã hội và lỗ hổng chuỗi cung ứng phần mềm, vượt qua các biện pháp bảo vệ an ninh truyền thống, xâm nhập trực tiếp vào hệ thống nội bộ doanh nghiệp; bên kia, ngay cả ví lạnh và ví phần cứng được cho là tương đối an toàn, cũng có thể vì vấn đề quản lý quyền hạn nội bộ、lưu thông thiết bị và nhà cung cấp bên thứ ba, mà trở thành cửa ngõ tấn công mới.
Trong bối cảnh AI đang từng bước thay đổi phương thức tấn công và phòng thủ, ranh giới an ninh của ngành crypto cũng đang được vạch lại, có thể nói, từ sàn giao dịch đến nhà sản xuất ví phần cứng, toàn ngành dường như đang hình thành một nhận thức chung mới:
Cạnh tranh an ninh crypto, đã chuyển từ việc ai giỏi bảo vệ khóa riêng hơn, sang việc ai có thể xây dựng một hệ thống an ninh hoàn chỉnh hơn、có thể xác minh hơn、và có tính đàn hồi cao hơn(Đọc thêm《Khi hacker "hiệu quả hơn" nhờ AI, cuộc chạy đua vũ trang "mâu và thuẫn" của Web3 leo thang thế nào?》)。
1. Khóa riêng rất quan trọng, nhưng không còn là tất cả
Nếu nhìn lại các sự kiện an ninh trong quá khứ của ngành crypto, rủi ro phổ biến nhất không ngoài rò rỉ khóa riêng、cụm từ khôi phục bị đánh cắp、trang web lừa đảo và lỗ hổng hợp đồng thông minh.
Những vấn đề này tất nhiên chưa biến mất, nhưng kẻ tấn công đang tìm kiếm nhiều hơn、những bước đột phá ẩn kín hơn, đặc biệt là sau khi công cụ AI phổ biến nhanh chóng, ranh giới an ninh truyền thống đang thay đổi.
Sự kiện an ninh của Binance ngày 29 tháng 10, chính là một trường hợp điển hình để quan sát sự thay đổi này.
Theo điều tra sơ bộ do Binance công bố, kẻ tấn công thông qua trình cài đặt phần mềm bị giả mạo、phỏng vấn tuyển dụng giả và mã độc, từng bước thâm nhập môi trường làm việc của nhóm phát triển ví, sau đó lợi dụng thiết bị nhân viên bị nhiễm và công cụ AI nội bộ, tiếp tục lấy được thông tin xác thực có quyền triển khai container, cuối cùng chạm đến dịch vụ ký ví, phát khởi giao dịch trên chuỗi chưa được ủy quyền.
Toàn bộ quá trình kéo dài vài tháng, liên quan đến kỹ thuật xã hội、chuỗi cung ứng phần mềm、thiết bị đầu cuối nhân viên và quyền hạn nội bộ…kẻ tấn công không trực tiếp phá vỡ hệ thống ví của Binance, mà thay vào đó thông qua chuỗi thâm nhập đa giai đoạn, giành được bàn đạp chạm đến hệ thống nội bộ và quyền hạn then chốt của doanh nghiệp.
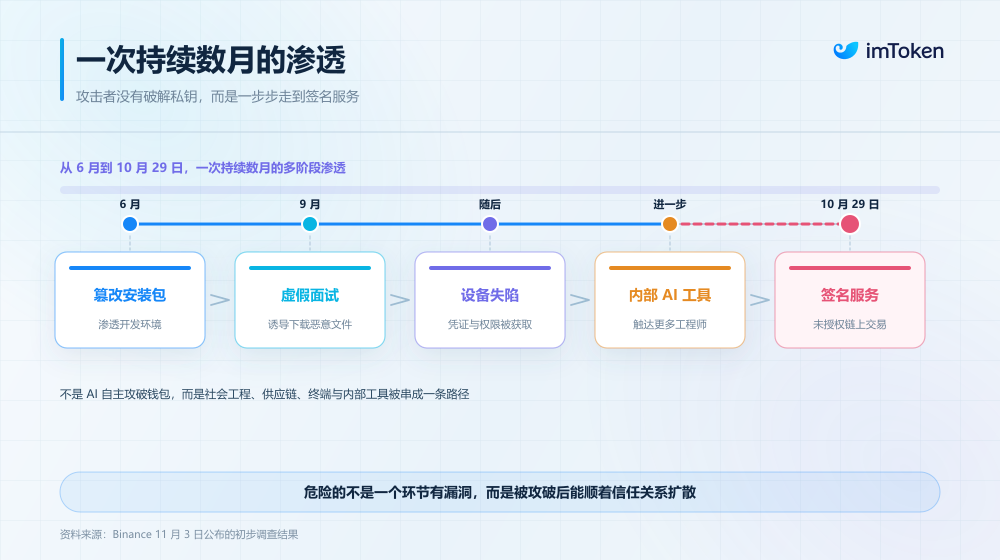
Điều này cũng cho thấy, kẻ tấn công không nhất thiết phải trực tiếp lấy được khóa riêng, chỉ cần có thể lạm dụng quyền gọi dịch vụ ký then chốt, cũng có khả năng gây ra tổn thất tài sản nghiêm trọng.
Ngay cả khi khóa riêng được bảo vệ phân mảnh bằng cơ chế MPC(tính toán đa bên), cũng không có nghĩa toàn bộ hệ thống ký tự nhiên an toàn, bởi vì MPC giải quyết việc khóa được phân tán quản lý thế nào、cách hoàn thành ký mà không cần tái tạo đầy đủ khóa riêng, nhưng không tự động giải quyết ai có quyền phát khởi ký、những ủy quyền nào có thể được thực thi, và các ủy quyền bất thường được thu hồi kịp thời ra sao.
Nói cách khác, an ninh khóa và an ninh quyền hạn, là hai bộ cơ chế bảo vệ cần đồng thời được thiết lập.
Lấy sự kiện Ledger làm ví dụ khác, chip、hệ điều hành và máy chủ của nó không bị xâm phạm, vấn đề xảy ra ở khâu phân phối sau khi thiết bị rời khỏi sự kiểm soát của nhà sản xuất, người dùng vẫn có thể bị tấn công trong giai đoạn mua và khởi tạo.
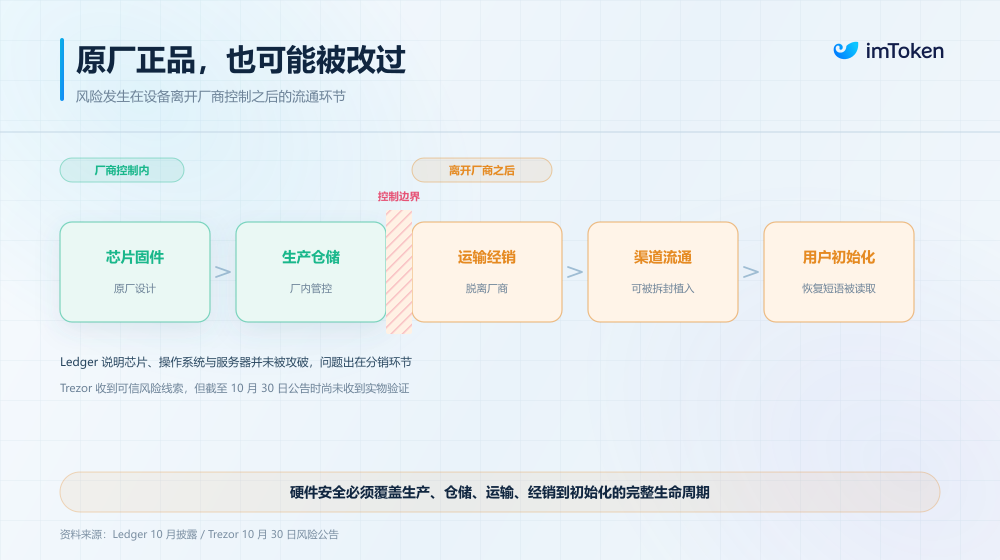
Đặt những sự kiện này cạnh nhau, sẽ thấy một thay đổi chung: kẻ tấn công ngày càng có xu hướng lợi dụng mối quan hệ tin cậy giữa các hệ thống khác nhau, chứ không chỉ tìm kiếm một lỗ hổng kỹ thuật đơn lẻ nào đó.
Điều này cũng có nghĩa, ngành crypto cần định nghĩa lại ranh giới an ninh, từ bảo vệ một tài sản đơn lẻ, chuyển sang bảo vệ toàn bộ vòng đời tài sản; từ quan tâm một thiết bị hay hệ thống có an toàn hay không, chuyển sang xem xét toàn bộ chuỗi tin cậy giữa con người、phần mềm、thiết bị và quyền hạn.
Nhưng điều đáng chú ý là, đối mặt với những thay đổi này, ngành không chỉ dừng lại ở thảo luận rủi ro.
2. Từ Binance đến Ledger: ngành crypto đang nâng cấp tuyến phòng thủ an ninh thế nào?
Sau hàng loạt sự kiện an ninh gần đây, sàn giao dịch、nhà sản xuất ví phần cứng、tổ chức an ninh và cơ quan quản lý, đều bắt đầu thúc đẩy điều chỉnh từ khâu của mình.
Nếu đặt những hành động này cạnh nhau, sẽ thấy an ninh crypto đang diễn ra một vài thay đổi đáng chú ý.
1. Binance và Coinbase: từ bảo vệ khóa, chuyển sang bảo vệ toàn bộ quá trình ký và luân chuyển vốn
Sau sự kiện Binance, nền tảng đã xây dựng lại hệ thống ví và công cụ AI nội bộ bị ảnh hưởng trong môi trường mới, thay thế thiết bị nhân viên liên quan, vô hiệu hóa thông tin xác thực và token truy cập bị ảnh hưởng, đồng thời kiểm tra an ninh sâu hơn đối với thiết bị đầu cuối nhân viên.
Đồng thời, Binance cũng tăng cường kiểm soát rủi ro dịch vụ ví và phát hiện hành vi bất thường do AI dẫn dắt, và dự định mời tổ chức an ninh độc lập, tiến hành đánh giá sâu hơn về nguyên nhân sự kiện、quyền hạn nội bộ và hệ thống phòng thủ liên quan.
Những biện pháp này trông có vẻ phân tán, nhưng thực tế đều nhắm vào cùng một vấn đề:khi kẻ tấn công đã vào được hệ thống nội bộ, làm sao ngăn chúng tiếp tục lợi dụng quyền hạn sẵn có, chạm đến các thao tác tài sản rủi ro cao hơn?
Cách tiếp cận tương tự, cũng có thể tìm thấy sự tương ứng trong hệ thống bảo vệ tài sản mới công bố của Coinbase.
Ngày 4 tháng 11, Coinbase đã đăng bài viết riêng, giới thiệu kiến trúc an ninh tài sản khách hàng, và cho biết hiện nay hơn 99% tài sản khách hàng được lưu giữ trong ví lạnh, đồng thời công bố toàn bộ cơ chế kiểm soát luân chuyển vốn.
Ví dụ, ở tầng quản lý khóa, Coinbase áp dụng cơ chế bảo vệ khóa phân tán, tránh lộ khóa riêng đơn điểm; trong quá trình điều chuyển giữa ví nóng và ví lạnh, thiết lập giới hạn tốc độ chuyển khoản và hạn mức nghiêm ngặt, và nhận diện thao tác đáng ngờ thông qua giám sát hành vi bất thường.
Chúng cũng cung cấp một mẫu tham khảo đáng giá:tài sản được lưu ở đâu tất nhiên quan trọng, nhưng ai có thể phát khởi chuyển khoản、trong điều kiện nào được phép ký、khi xảy ra bất thường có thể dừng thao tác kịp thời hay không, cũng quyết định mức độ an toàn của toàn bộ hệ thống.
Đây thực ra chính là logic cốt lõi của phòng thủ chiều sâu(Defense in Depth).
Không có bất kỳ khâu nào được giả định là tuyệt đối an toàn, ngược lại, ngay cả khi thiết bị của một nhân viên bị xâm nhập、một quyền hạn nào đó bị lạm dụng, các cơ chế bảo vệ khác vẫn phải có khả năng hạn chế tấn công tiếp tục lan rộng.
2. Ledger và Trezor: an ninh bắt đầu mở rộng đến khâu sản xuất、lưu thông và bàn giao
Những thay đổi trong lĩnh vực ví phần cứng cũng mang tính đại diện.
Sau sự kiện cấy ghép phần cứng lần này, Ledger bắt đầu điều chỉnh yêu cầu quản lý thiết bị đối với kênh phân phối được ủy quyền, yêu cầu các nhà phân phối được ủy quyền và đại lý liên quan tạm dừng bán tại khu vực Đông Nam Á và Hồng Kông, và tiến hành kiểm tra mẫu thiết bị và kiểm tra tồn kho.
Đồng thời, Ledger làm rõ thêm, đại lý không được bán lại thiết bị đã trả lại, ngay cả khi bao bì trông còn nguyên vẹn cũng không ngoại lệ; thiết bị không nên tiếp tục đặt trên kệ mở hoặc khu trưng bày, mà nên lưu trữ ở khu vực kho phía sau, chỉ giao cho người dùng khi mua.
Những biện pháp này cũng cho thấy ranh giới an ninh phần cứng đang mở rộng, về bản chất là thu hẹp cơ hội kẻ tấn công có thể tiếp xúc và cải tạo thiết bị.
Điều chỉnh của Trezor thì trực tiếp hơn.
Ngày 12 tháng 11, Trezor công bố kết quả điều tra mới nhất, xác nhận có 3 chiếc Trezor Safe 5 được





