Vitalik: Lấy hệ thống RAI làm ví dụ để khám phá khả năng của các cỗ máy tiên tri đồng cổ phần


Tác giả gốc:Vitalik Buterin
Tổng hợp văn bản gốc: The Way of DeFi
Tác giả gốc:
Tổng hợp văn bản gốc: The Way of DeFi
Một trong những thách thức chính đối với RAI là khó tìm được những người nắm giữ ETH sẵn sàng đóng vai trò là LP, đặc biệt là khi lãi suất cao hơn mức hiện tại khoảng -5% đến -10%. Một lý do chính đằng sau vấn đề này là hiện tại, RAI CDP cạnh tranh với việc đặt cược như một nguồn lợi nhuận.
Một số đang khám phá RAI đa thế chấp như một giải pháp cho vấn đề này. Cá nhân tôi cho rằng DAI đã lấp đầy một thị trường ngách dưới dạng một stablecoin thuật toán đa tài sản thế chấp (bao gồm cả "tài sản thế giới thực") tùy ý, do đó, hệ sinh thái RAI cạnh tranh trong không gian này là vô nghĩa. Vì vậy, theo ý kiến của tôi, việc biến RAI (hoặc forking) trở thành đa tài sản thế chấp chỉ có ý nghĩa nếu "đa tài sản thế chấp" có nghĩa là một hình thức đa tài sản thế chấp cực kỳ hẹp (ETH và ETH được thế chấp).
Bài viết này khám phá một vài cách khác nhau để làm điều này.
Mô tả hình ảnh
EigenlayerTín dụng hình ảnh: Được tạo bởi công cụ Maze AI
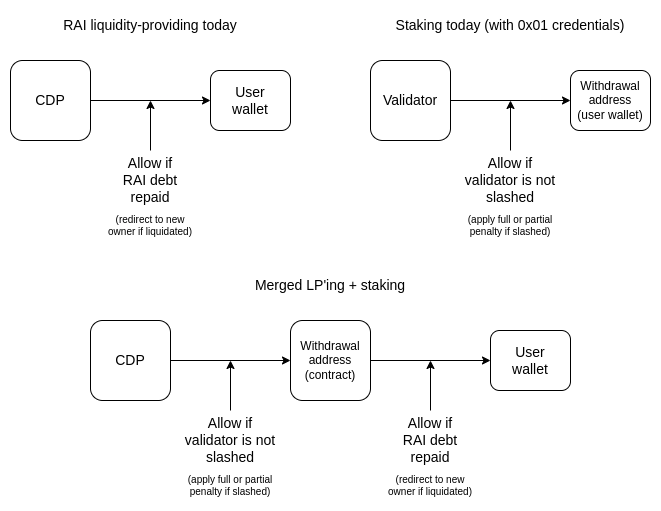
Chúng tôi có thể cho phép bất kỳ người đặt cược (đơn lẻ) nào sử dụng kép số tiền đặt cược của họ làm tài sản thế chấp CDP không?
là một bộ công cụ cho phép những người đặt cược tái sử dụng cổ phần của họ trong các ứng dụng khác bằng cách đặt địa chỉ rút tiền cho các hợp đồng chỉ trả lại tiền nếu một số điều kiện nhất định được đáp ứng. Người ta có thể tạo một phiên bản RAI sử dụng Eigenlayer: người dùng gửi ETH đã cam kết của họ vào CDP bằng cách đặt địa chỉ rút tiền thành hợp đồng sẽ chỉ được trả lại sau khi họ trả nợ RAI. Nếu người dùng bị thanh lý, logic của hợp đồng sẽ chuyển quyền sở hữu ETH cho người thanh lý (điều này cũng kích hoạt việc rút tiền ngay lập tức khi có thể trong giao thức).
Thách thức chính của phương pháp này là mặc dù nó hoạt động tốt trong các trường hợp bình thường với các hình phạt rất hiếm và rất thấp, nhưng trong những trường hợp cực đoan, nó có thể làm giảm đáng kể tính bảo mật của hệ thống. Đặc biệt, nếu kẻ tấn công có ý định tiến hành một cuộc tấn công 51% (hoặc thậm chí là một cuộc tấn công nhẹ hơn liên quan đến việc cắt giảm một số người đề xuất), thì họ sẽ đặt tất cả các trình xác thực được sử dụng để tấn công hệ thống vào RAI-CDP và loại bỏ RAI càng nhiều càng tốt có ý nghĩa.
Nếu kẻ tấn công làm điều này, thì chúng đang "đánh cắp" RAI khỏi hệ thống một cách hiệu quả, khiến hệ thống phải gánh một khoản nợ bằng RAI. Hệ thống có thể cố gắng tái cân bằng nhanh chóng bằng cách bán đấu giá để sử dụng dự trữ FLX hoặc ETH để mua lại RAI, nhưng nó vẫn có nguy cơ phá sản.
RAI có thể chỉ sử dụng stETH của Lido không?
Đây là cách tiếp cận mà RAI có thể yêu cầu ít công việc nhất trong khi giải quyết các vấn đề trên. Tuy nhiên, tôi sẽ lo ngại về cách tiếp cận này, vì việc hợp nhất hơn nữa một hệ thống đặt cược như stETH sẽ dẫn đến rủi ro hệ thống ở cấp độ Ethereum. Nếu nó giành được sự thống trị thị trường lớn hơn, thì điều đó sẽ mang lại rất nhiều sự tin tưởng cho hệ thống quản lý stETH, giới thiệu các vectơ tấn công mới đối với toàn bộ việc đặt cược Ethereum. Điều này ít đúng hơn đối với stETH so với các công cụ phái sinh đặt cược tập trung, nhưng nó vẫn là một rủi ro.
Vì lý do này, tôi rất muốn thử và tìm cách sử dụng ETH đã đặt cọc làm tài sản thế chấp để tránh các hiệu ứng mạng xung quanh một công cụ phái sinh đặt cược thanh khoản duy nhất. Và vì RAI không yêu cầu khả năng thay thế của tài sản thế chấp (vì CDP không thể thay thế được), RAI thực sự có thể là một phần của giải pháp.
Ý tưởng 1: Nhà tiên tri với tư cách là người đặt cượcBất kỳ ai có RAI CDP (hoặc RAI) đều có độ tin cậy cao rằng hệ thống tiên tri của RAI sẽ không đánh cắp tiền của họ. Nếu nhà tiên tri RAI bắt đầu báo cáo giá ETH/USD gần bằng 0, tất cả CDP sẽ bị thanh lý, khiến những người nắm giữ chúng không còn gì. Những người nắm giữ RAI (một kẻ tấn công giả định có lẽ là lớn nhất trong số họ) sẽ có thể đến và mua CDP và nhận ETH trong đó với giá rất rẻ.Vì lý do này, niềm tin vào các hệ thống tiên tri nên được thực hiện cực kỳ nghiêm túc. Cụ thể, 51% mã thông báo đầu cơ giao thức (ở đây là FLX) không thể bỏ phiếu để thay đổi nhà cung cấp tiên tri ngay lập tức mà không bị trì hoãn lâu (nếu không, hệ thống sẽ không ổn định trong môi trường mà tổng số tiền gặp rủi ro vượt quá giới hạn thị trường của FLX run). Ý kiến của riêng tôi về mô hình tốt nhất là khoảng
Vì thế
của.
Dù sao đi nữa, một quan sát quan trọng là vì những người nắm giữ RAI đã tin tưởng nhà tiên tri sẽ không làm hỏng họ theo cách này, nên nó dường như không làm tăng tính dễ bị tổn thương của hệ thống nếu chúng ta cũng tin tưởng nhà tiên tri theo những cách tình dục khác, ít rủi ro hơn.
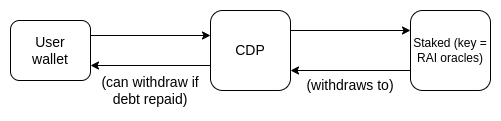
Một lựa chọn tự nhiên: RAI tự tạo một bản sao của Lido, nơi người dùng tạo CDP có thể đặt cọc các khoản tiền này, đặt nhà tiên tri RAI làm khóa đặt cược (có lẽ, nhà tiên tri RAI có thể chạy chung một trình xác thực phân tán), nhưng đặt CDP làm địa chỉ rút tiền.
Mức độ tin cậy ở đây không cao như người ta tưởng: các nhà tiên tri RAI xấu có thể khiến tiền bị xâm phạm, bị cắt hoặc rò rỉ do không hoạt động, nhưng chúng không thể đánh cắp tiền, với rất ít trường hợp ngoại lệ, chẳng hạn như một cuộc tấn công MEV đặc biệt mà kẻ tấn công bị chém cho các đề xuất kép.
Nhưng nó vẫn chưa hoàn hảo: cuộc tấn công hiếm hoi và đặc biệt này có thể xảy ra, và không rõ ràng rằng các nhà tiên tri có sẵn sàng trở thành kẻ đặt cược hay không. Rủi ro pháp lý của việc đặt cược dường như cao hơn rủi ro pháp lý khi trở thành nhà cung cấp tiên tri, điều này thuộc danh mục “chỉ cung cấp thông tin” rõ ràng về quyền tự do ngôn luận ở nhiều khu vực pháp lý. Điều này cũng tạo ra một động lực lớn hơn để tấn công họ.DVT 。
Ý tưởng 2: Nhà tiên tri với tư cách là người đặt cược 2 trong 2
Đây là một giải pháp thay thế cho phép người dùng giữ quyền kiểm soát nhiều hơn và ít tin tưởng hơn vào các nhà tiên tri. Thay vì khóa cam kết thuộc về nhà tiên tri, khóa cam kết là P + Q, trong đó Q là khóa thuộc về nhà tiên tri và P là khóa do chủ sở hữu CDP nắm giữ. Do các đặc điểm thuật toán của chữ ký BLS, máy tiên tri có thể ký bằng Q, chủ sở hữu CDP có thể ký bằng chính P và cộng hai chữ ký lại với nhau để tạo chữ ký xác minh P + Q. Về cơ bản đây là 2 trên 2
Điều này thực thi thuộc tính ủy thác như sau:
Một mình nhà tiên tri không thể tịch thu những người nắm giữ CDP;
Bản thân nhà tiên tri không thể thực hiện các cuộc tấn công của người đề xuất, bởi vì đề xuất khối yêu cầu chữ ký của chủ sở hữu CDP;
Chủ sở hữu CDP không thể bị chém hoặc tấn công, vì vậy không thể xâm phạm tài sản thế chấp của hệ thống theo cách này;
Oracle hoặc chủ sở hữu CDP có thể ngoại tuyến, trong trường hợp này, bên kia sẽ kích hoạt thoát và thoát khỏi CDP mà không bị mất mát;
Trường hợp cực đoan là khi một người giữ Oracle hoặc CDP ngoại tuyến trong khi rò rỉ không hoạt động. Trong trường hợp này, một trong hai bên có thể gây thiệt hại cho bên kia.
thực hiện
Thiết kế này là một trường hợp đặc biệt của DVT:
Đây là trường hợp 2 trên 2, vì vậy đây là trường hợp đơn giản nhất từ góc độ kết nối mạng;
1 trên 2 (Oracle) đang phục vụ hàng nghìn đối tác. Tuy nhiên, nó có thể chỉ cần ký cùng một dữ liệu và xuất bản nó để tải xuống tất cả các CDP mà nó hoạt động cùng;
Để giữ cho quá trình sản xuất khối tự chủ, trong trường hợp cụ thể này, nó có thể sử dụng một hệ thống trong đó những người đề xuất chọn những gì sẽ ký và gửi nó tới các nhà tiên tri để đồng ký. Nhà tiên tri không nên đồng thời ký hai phần dữ liệu khác nhau trong cùng một vị trí trong cùng một miền, vì điều này có thể kết hợp với các thủ thuật mù quáng để cắt giảm CDP.
Đây là công nghệ mới cần được triển khai, vì vậy có thể cần sự hợp tác của nhóm DVT để thực sự biến nó thành hiện thực. Sau khi được xây dựng, nó không quá khó để vận hành.
Điểm yếu của ý tưởng 2
Lỗ hổng lớn nhất của hệ thống này là rò rỉ do không hoạt động, vì chúng chỉ có thể được kích hoạt bởi nhà tiên tri ngoại tuyến. Tuy nhiên, tôi nghĩ chấp nhận rủi ro đó cũng không sao. Nếu số dư giảm xuống dưới 16 ETH, trình xác thực sẽ tự động thoát và rút ETH. Do đó, thay vì cung cấp 1,5 lần ETH thông thường, chúng tôi có thể chỉ cần chấp nhận đặt cọc ETH với yêu cầu tài sản thế chấp gấp 2 lần.PufferCó một trường hợp khó khăn là nếu nhiều trình xác thực bị rò rỉ cùng một lúc, thì chỉ một số ít có thể thoát ra cùng một lúc, vì vậy một số trình xác thực sẽ bị trừng phạt thêm vì rò rỉ dưới 16 ETH, nhưng đây có thể là một thay đổi trong giao thức đặt cược ethereum nếu có nhu cầu . Ngay cả khi không có bản sửa lỗi, nó sẽ phải chịu một cuộc tấn công cực kỳ nghiêm trọng (hơn 50% ngoại tuyến), với rò rỉ trình xác thực lớn xuống dưới 16 ETH trước khi tỷ lệ số dư được kiểm soát bởi trình xác thực trung thực trở lại hơn 2/3.
Một nhược điểm lớn khác là nó không hoạt động tốt trong một thế giới mà mối quan tâm chính không phải là việc chặt chém nhà tiên tri ác ý, mà là các nhà tiên tri độc hại hoặc vô tình ngoại tuyến. Điều này có thể là do chúng tôi (i) kỳ vọng các nhà tiên tri là những người đặt cược chất lượng thấp vì chúng tôi tối ưu hóa cho sự trung thực hơn là trình độ kỹ thuật hoặc (ii) các nhà tiên tri sử dụng phần cứng đáng tin cậy và người dùng chấp nhận rằng đây là một giả định tin cậy (một phần) (xem
). Để giải quyết những điểm yếu này, chúng tôi đề xuất Ý tưởng 3 dưới đây.
Ý tưởng 3: Oracle bán đáng tin cậy cho bảo mật phân cấp
Trong trường hợp bạn có thể đảm bảo rằng phần lớn các nhà tiên tri là trung thực, cách tiếp cận khác sẽ loại bỏ các vấn đề về lòng tin còn lại.
Chúng tôi xác định ba hằng số:
N: tổng số tiên tri trong hệ thống tiên tri;
k 1 : Số nhà tiên tri có thể ký tin nhắn với người giữ CDP (ví dụ: k 1 ~= 0,2 * N)
k 2 : Số nhà tiên tri có thể làm việc cùng nhau để ký tin nhắn mà không cần người giữ CDP (ví dụ: k 2 ~= 0,8 * N)
Chúng tôi yêu cầu nhà tiên tri duy trì hai khóa chia sẻ bí mật:
Q1, trong k 1-trong-N chia sẻ bí mật
P + Q2, trong k chia sẻ bí mật 2 trong số N (cái sau cho mỗi chủ sở hữu CDP)
Đối với Q1, nhà tiên tri có thể đồng ký với chủ sở hữu CDP và đối với Q2, họ có thể ký độc lập.
Trong trường hợp k 1 + k 2 = N (ví dụ: k 1 = N/5 và k 2 = 4 N/5 ), điều này đảm bảo rằng không xảy ra rò rỉ gạch chéo và không hoạt động trong cả hai trường hợp:
Hơn k2 nhà tiên tri là trung thực (vì họ có thể ký thông báo một cách độc lập, những người nắm giữ CDP độc hại không thể tìm thấy số đại biểu k1 để cùng ký);
ít nhất k 1 nhà tiên tri trung thực và những người nắm giữ CDP trung thực (vì hai nhóm có thể ký thông điệp cùng nhau, trong khi các nhà tiên tri còn lại không thể ký cũng như chặn chúng);
Phong cách này tương tự như bánh xe đào tạo Giai đoạn 1 của Rollup, tạo ra sự kết hợp tuyến tính giữa hai mô hình bảo mật như một cách để tin tưởng một phần vào cả hai nhưng không quá tin tưởng vào một mô hình.
Lưu ý rằng thiết kế này có thể được coi là sự khái quát hóa ý tưởng 1 và 2 (hoặc thậm chí là đề xuất "người nắm giữ CDP có thể tự ký tên"): k 1 và k 2 có thể được điều chỉnh khi cần thiết để khám phá toàn bộ không gian đánh đổi trong việc tin tưởng ai .
Lợi ích chung của các phương pháp này (ý tưởng 1 trong 2 hoặc 3)
Đáng tin cậy và trung lập, và không đưa ra các phụ thuộc bên ngoài: nó chỉ tin tưởng những người tham gia và nó đã được cấp độ tin cậy cao hơn;
Nhận ra những lợi ích mà người dùng có thể cầm cố và giữ CDP cùng một lúc;
Tránh tạo điều kiện không cần thiết cho các hiệu ứng mạng của các công cụ phái sinh thế chấp thanh khoản hiện có. Thay vào đó, các stablecoin được duy trì bởi chương trình là các công cụ phái sinh thế chấp thanh khoản (ổn định).
So sánh Ý tưởng 1, Ý tưởng 2 và Ý tưởng 3
Xếp hạng theo mức độ dễ thực hiện, ý tưởng 1 > ý tưởng 2 > ý tưởng 3
Xếp hạng bằng cách ngăn chặn lời tiên tri xấu, ý tưởng 3 > ý tưởng 2 > ý tưởng 1
Xếp hạng theo khả năng bảo vệ chống lại những người nắm giữ CDP xấu, Ý tưởng 3 > Ý tưởng 2 > Ý tưởng 1