


AI 攻擊盯上挖礦,6.4 萬台 BTC 礦機遭劫 20 小時


- 核心觀點:約 6.4 萬台 BTC 礦機(合計 13 EH/s 算力)遭 AI 輔助攻擊被劫持改道至 OCEAN 礦池,暴露了礦機群管理軟體作為挖礦行業新安全缺口的重大風險。
- 關鍵要素:
- 攻擊者透過 Luxor 旗下 Commander 管理軟體漏洞,將算力導向指定礦池和 BTC 地址,攻擊者僅獲利 0.162 枚 BTC,但期間挖礦收益損失不可挽回。
- OCEAN 礦池總算力一度從約 40 EH/s 飆升至近 50 EH/s,攻擊持續近 24 小時後被定位修復。
- Luxor CEO 稱此為「複雜的 AI 輔助向量攻擊」,承諾向十餘位受影響客戶按正常挖礦收益全額賠付,預估金額 3.4 萬至 34 萬美元。
- 管理軟體可批量推送礦池設定至數千台礦機,一旦憑證或 API 端點洩露,攻擊者可快速實現大規模算力改道。
- 攻擊者無需竊取算力資源,僅更改 stratum 端點和 worker 名即可將收益變現,目標直指礦池直接支付給礦工地址的 Coinbase 收益。
- Luxor 剛於 10 月底完成 1600 萬美元融資,事件或推動行業明確管理軟體安全責任與兜底賠償標準。
原創|Odaily星球日報(@OdailyChina)
作者|Wenser(@wenser 2010 )
就在 BTC 一度跌至 6.2 萬美元、市場情緒低迷之際,一場鮮少被關注的「鏈上大劫案」已悄然發生並落幕——涉及約 6.4 萬台 BTC 礦機、合計約 13 EH/s 算力。
北京時間 11 月 15 日上午 10 點,這批算力被悄然導向 OCEAN 礦池,挖礦收益被指定支付至攻擊者控制的 BTC 地址。OCEAN 礦池總算力一度接近 50 EH/s,隨後回落至約 40 EH/s。所幸,一家礦機託管服務商及時發現並預警,挖礦服務商 Luxor 隨後將問題定位到 Commander 軟體。最終,攻擊者僅獲得 0.162 枚 BTC;但該時段的挖礦收益損失已無法挽回,Luxor 表示將向受影響的十幾位客戶全額賠償。
值得注意的是,Luxor 於 10 月底剛完成一筆 1600 萬美元融資。其 CEO Nick Hansen 稱,此次攻擊涉及「複雜的 AI 輔助攻擊」。礦池、挖礦管理軟體與 AI 攻擊交織,這起「鏈上大劫案」也為我們揭開了 BTC 挖礦行業高危的一面。
6.4 萬台 BTC 礦機驚魂 24 小時:當礦機算力被劫持改道用以謀利
先來讓我們回顧下事件過程。
11 月 15 日,礦機託管服務商 CoreX Hosting 發文稱,「提醒一下,目前正有一起針對礦機的大規模駭客攻擊正在進行中。礦機被引導至 Ocean 礦池,對應的 BTC 地址為 bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr。」
預警發出後,Bitcoin News開始迅速跟進,並著重強調此次攻擊波及到 6.4 萬台 BTC 礦機,對應總算力約 13 EH/s,受此影響,OCEAN 礦池控制算力一度增長至 50EH/s,隨後回落至 40EH/s。
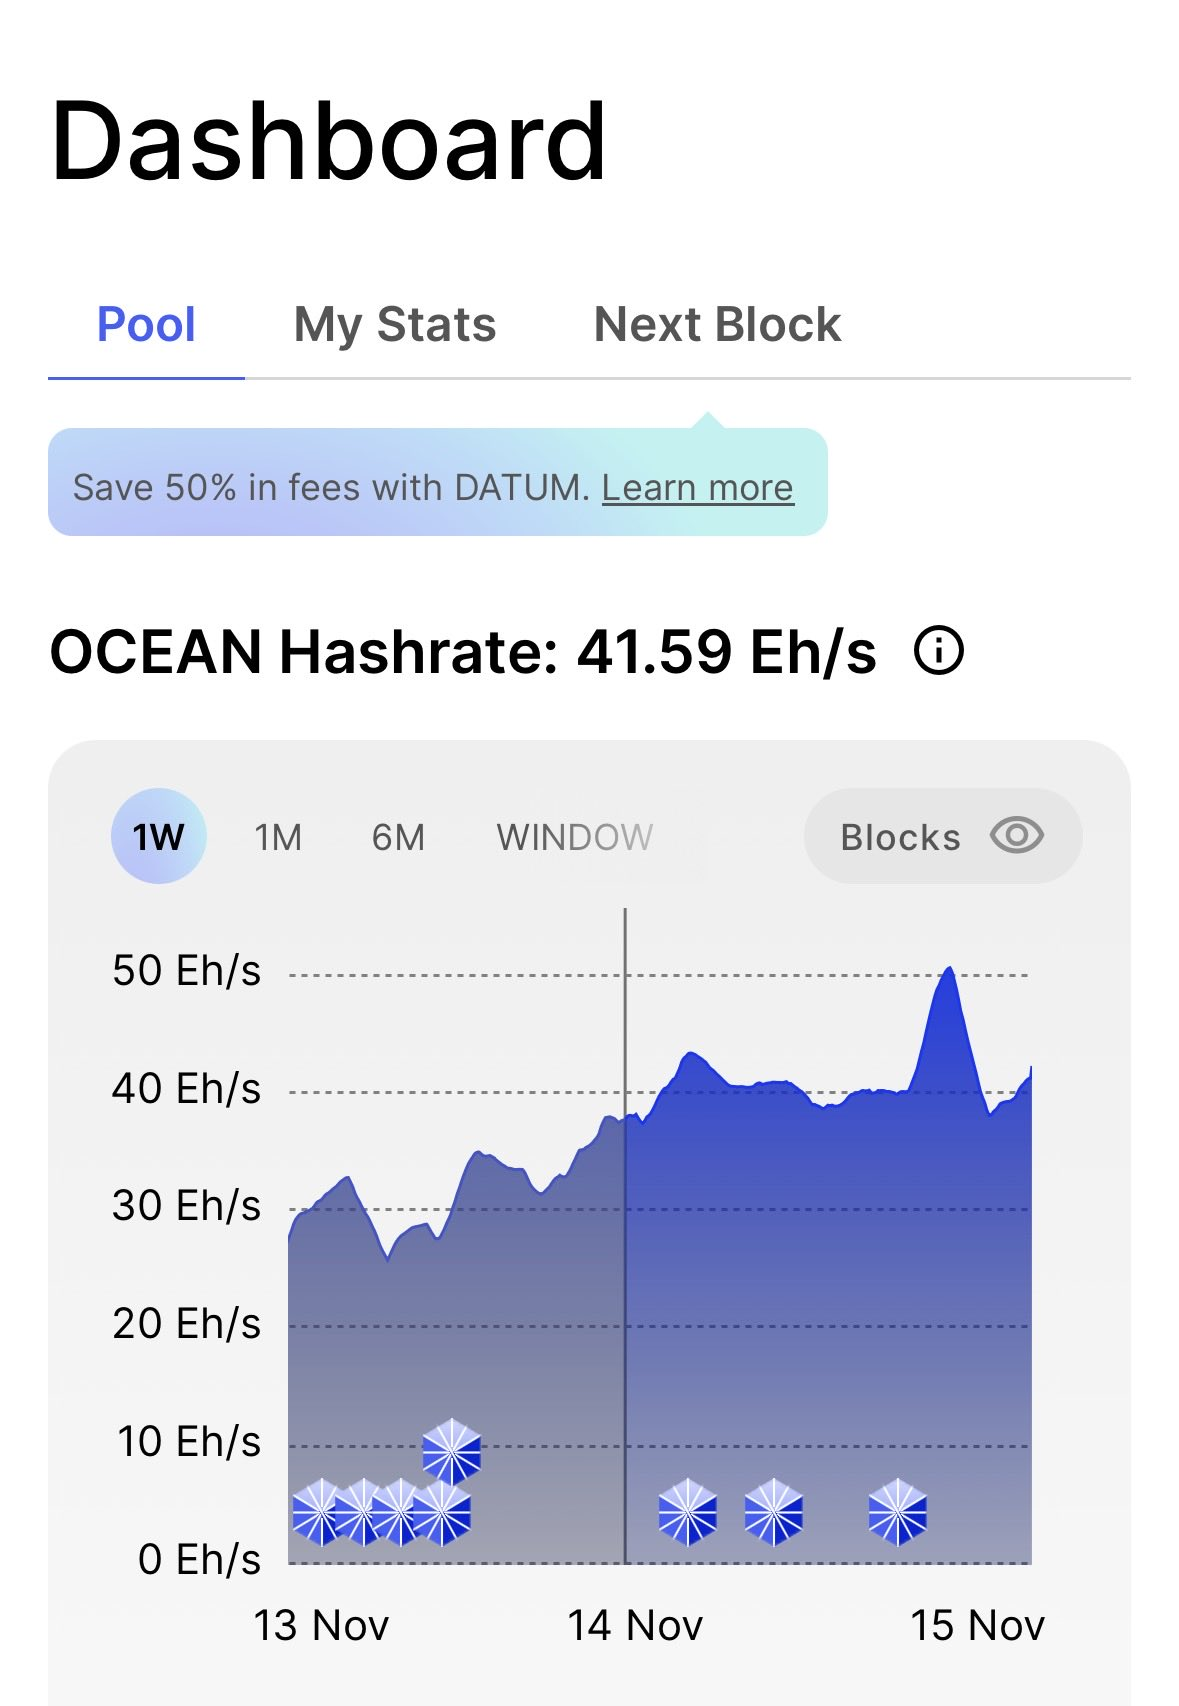
11 月 15 日下午 2 時 40 分,CoreX更新監測表示,被改道的算力已從 13 EH/s 降至約 100 PH/s,攻擊看起來結束了。
11 月 16 日凌晨,Luxor Technology 官方首次給出回應稱,內部監控發現經 Commander 發生的算力未授權改道,影響十餘位客戶,兩小時內 Commander 完成補丁修復,並開始把受影響礦機恢復至原礦池設置;所有受影響客戶按「正常挖礦收益」全額赔付;系統數據未洩露;且受影響範圍僅限 Commander,Luxor 礦池與 LuxOS 系統均未受影響。
11 月 16 日凌晨 1 時,Luxor CEO Nick Hansen 發文回應稱,這次攻擊是一次「複雜的、AI 輔助的向量攻擊」;並重申全額賠償客戶損失;隨後,其再次強調AI 攻擊將越發普遍,並表示「暫停了大部分新功能開發,全力加固各類安全基礎設施」。
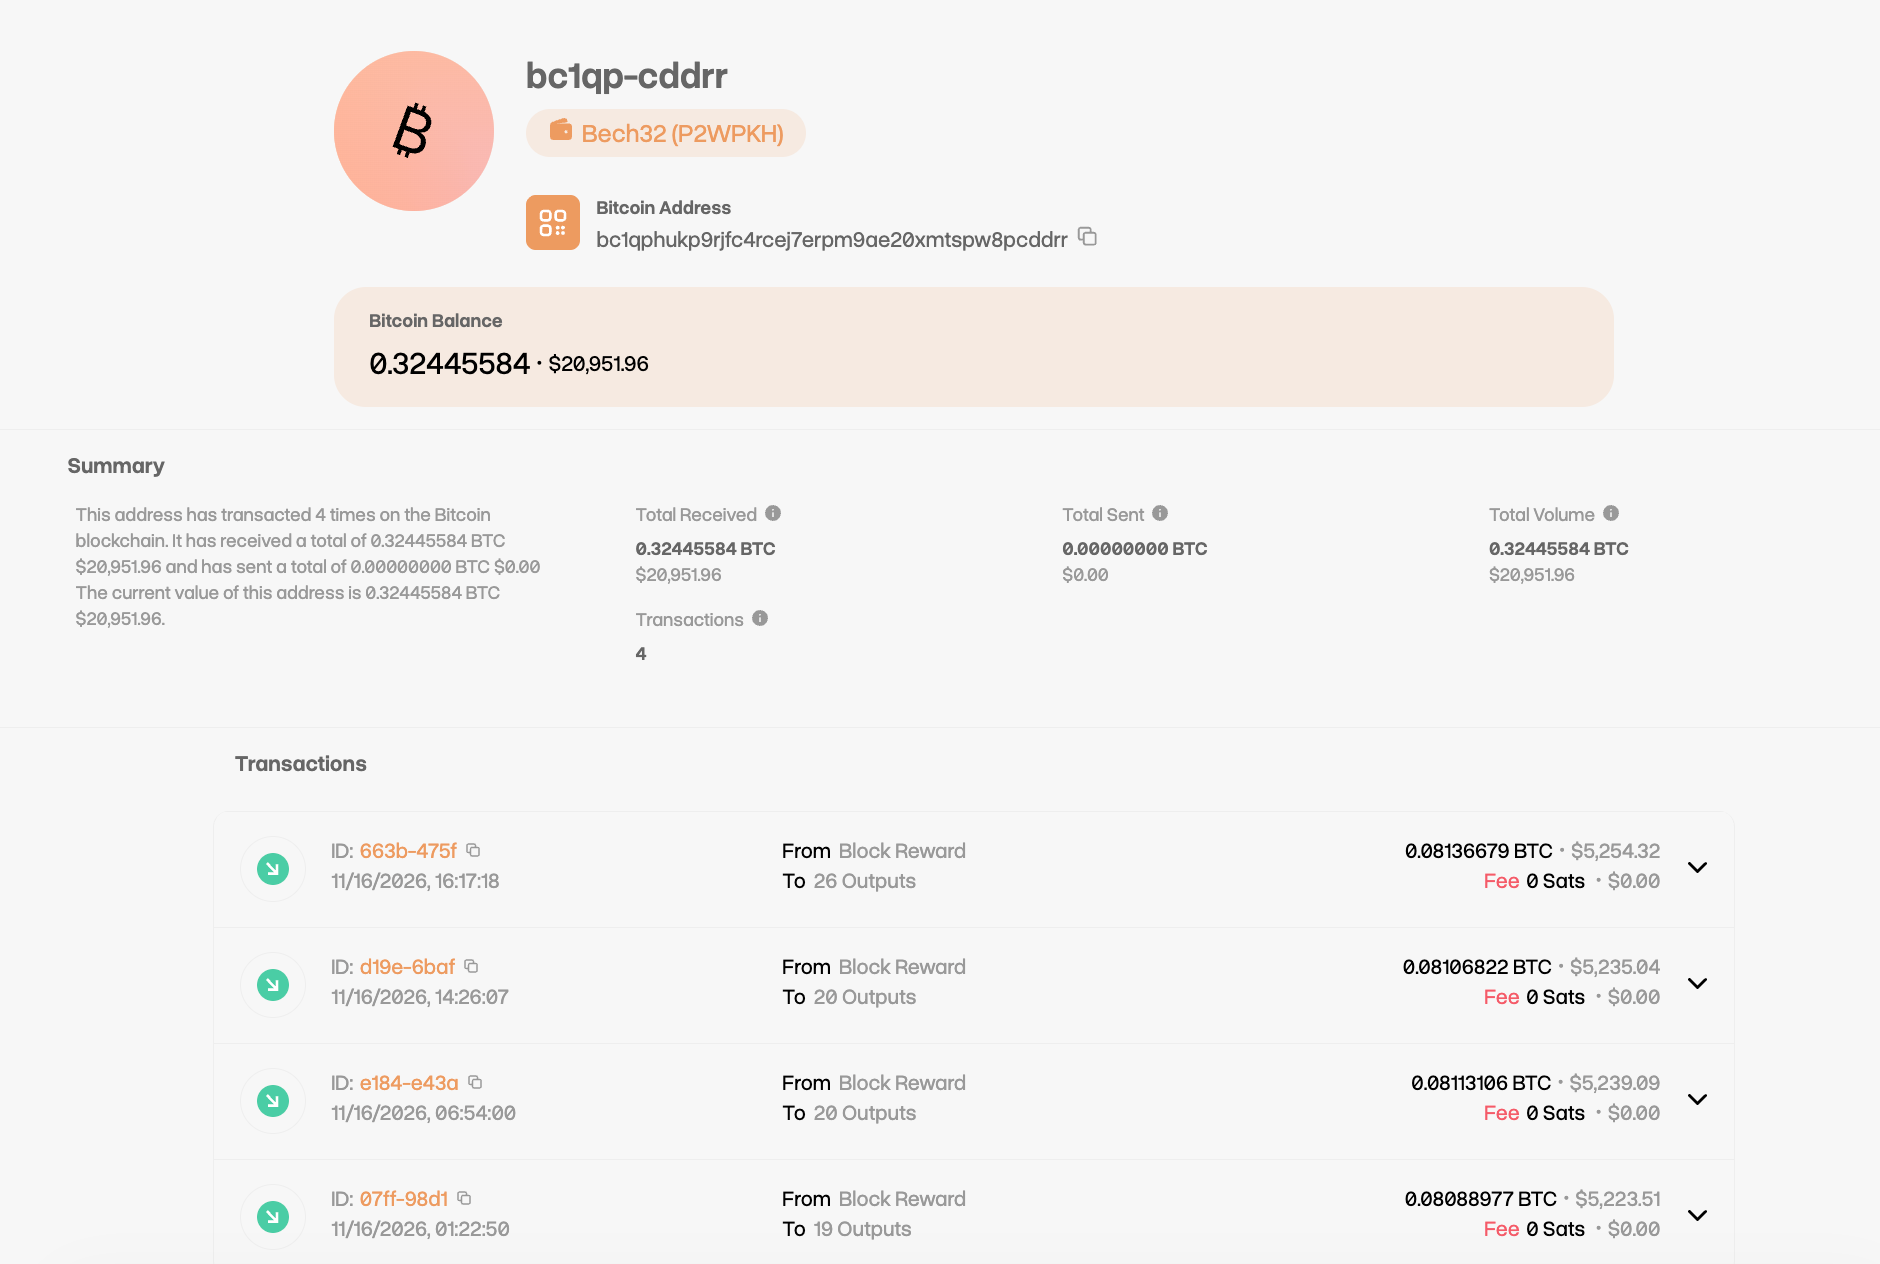
值得一提的是,據鏈上數據,CoreX 此前預警的收款地址目前累計收到 4 筆支付獎勵,合計 0.3244 BTC,價值約 2.09 萬美元。但時間分別對應 11 月 16 日,即今天凌晨及下午不同時間,這一點與 Luxor 官方給出的補丁修復時間存在衝突之處,攻擊的詳細說明及安全報告仍需後者之後給出具體解釋。
當控制軟體成為新的攻擊缺口:Luxor Commander 軟體成劫持事件關鍵
這場持續近一天的礦機劫持事件中,沒有任何 BTC 網路層面的共識規則被破壞,區塊照常產出;也沒有雙花攻擊,對 BTC 網路的影響接近於零,但卻暴露出了 BTC 挖礦鏈條上的另一層風險因素——礦機群管理軟體。
便利和風險往往是這類控制軟體的一體兩面。
Luxor Commander 這類礦機群管理軟體能夠將礦池設置一次性推給數千台礦機,但這往往也意味著一旦軟體受到攻擊,那麼波及範圍就不再局限於一兩台 BTC 礦機,而是會蔓延到數萬台 BTC 礦機的範圍內。
極端情況下,攻擊者僅需一個權限憑證、一個 API 端點、一個會話就能夠快速獲得礦機群運營方一樣的算力批量改道能力。Luxor 做過的各類內部控件審查和認證無法確保「從客戶側進入礦機的憑證通道」永遠不會出問題。
但就此次事件中的攻擊者手法來說,非託管礦池 OCEAN 如同一個按照算力給錢的中轉站,攻擊者盯上的,不是這 6.4 萬台礦機擁有的 13EH/s 算力資源,而是礦池背後 Coinbase 直接付給礦工指定地址的收益。
通俗點來說,攻擊者不需要竊取 BTC 礦機的算力資源,只需要將其引向帶有「獎金」的礦池,完成算力改道,只需要更改 stratum 端點和 worker 名等形式就能變現實現攻擊獲利。這次事件也同樣告訴我們,BTC 礦池架構的安全和 BTC 礦機群管理軟體的安全,是兩種層面的東西,而這次出事的正是後者。
最後,粗略估算下此次涉及到的潛在損失:以當下的挖礦難度和 BTC 價格計算,13 EH/s 算力平均每天能產出約 2 個區塊,對應全網 450 枚比特幣日產出的 1.3918%,若按約 6.5 萬美元的價格產出價值約合1.7 萬美元/小時、41 萬美元日收入。初步預估 Luxor 承諾的「按正常挖礦全額赔付」對應金額約為 3.4 萬美元至 34 萬美元不等(以 2 小時、20 小時無收益時長計算)。
這個數字對一家剛完成 1600 萬美元戰略融資的公司當然不是傷筋動骨的損失,但卻給行業內所有礦機運營服務提供商打了個樣——由於礦機群管理軟體被攻擊產生的損失,對應公司有責任進行兜底賠償。而且,對於正在從「監控面板」升級為算力、能源合同甚至 AI 算力調度等統一入口的礦機群管理面板而言,它的安全性和管理權限將變得越發重要。
後續焦點:礦池設置將成持續攻防戰
這場「6.4 萬台礦機被劫持」事件的餘波還在繼續,一方面,Luxor 需要對整個安全事件進行詳細說明,尤其是涉及到的礦機數量與實際改道算力、攻擊起止時間、賠付金額數目,此前的「十餘位受影響客戶」只是粗略說明;另一方面,礦機算力遭劫持已經不是新鮮事,此前就已有礦池運營商報告相關設置被未授權更改,這充分說明礦池運營方、託管方、服務商等行業內多種角色需要共同面臨安全攻防風險,而這注定是一場持久戰。
如何避免後續類似風險事件的發生,或許除去礦池硬體層面的運營管理,相關軟體的安全同樣值得警惕。





