Bảo vệ on-chain của Okey Cloud Chain: Thống kê các sự cố bảo mật vào tháng 2 năm 2023


1. Thông tin cơ bản
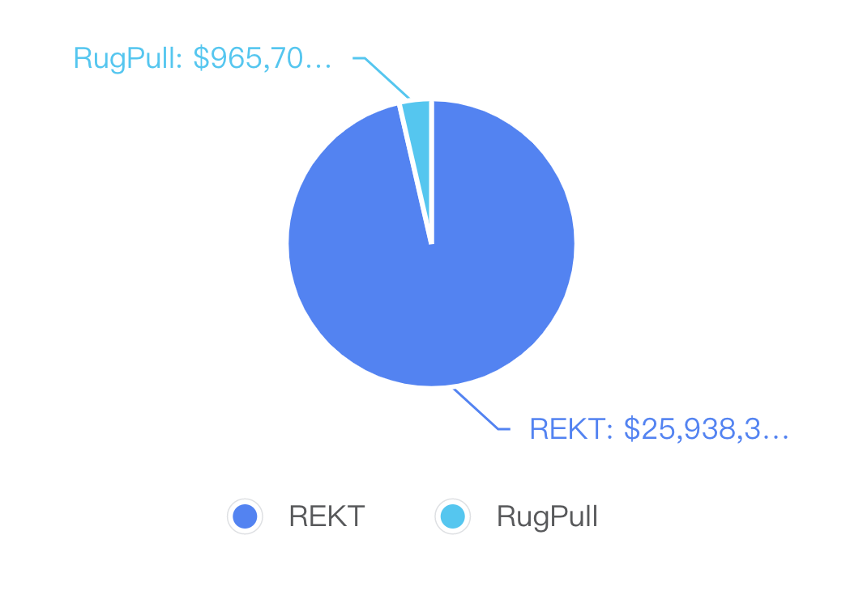
Vào tháng 2 năm 2023, các sự cố bảo mật đã gây ra tổng thiệt hại khoảng 37,96 triệu đô la Mỹ. So với tháng trước, số lượng sự cố bảo mật và số tiền thiệt hại đều tăng đáng kể. Trong số đó, cuộc tấn công cho vay chớp nhoáng của Platypus Finance gây ra mức thiệt hại cao nhất -Tổn thất sử dụng 8,5 triệu đô la Mỹ. Số lượng RugPulls trong tháng này về cơ bản giống như tháng trước và tỷ lệ thua lỗ đã giảm đáng kể, tuy nhiên, các sự cố như gian lận trên mạng xã hội vẫn còn cao, tài khoản bên dự án Twitter bị giả mạo và Discord chính thức bị tấn công và phát tán hành vi lừa đảo liên kết.
1.1 Hàng tồn kho REKT
No.1
tiêu đề phụ
1.1 Hàng tồn kho REKT
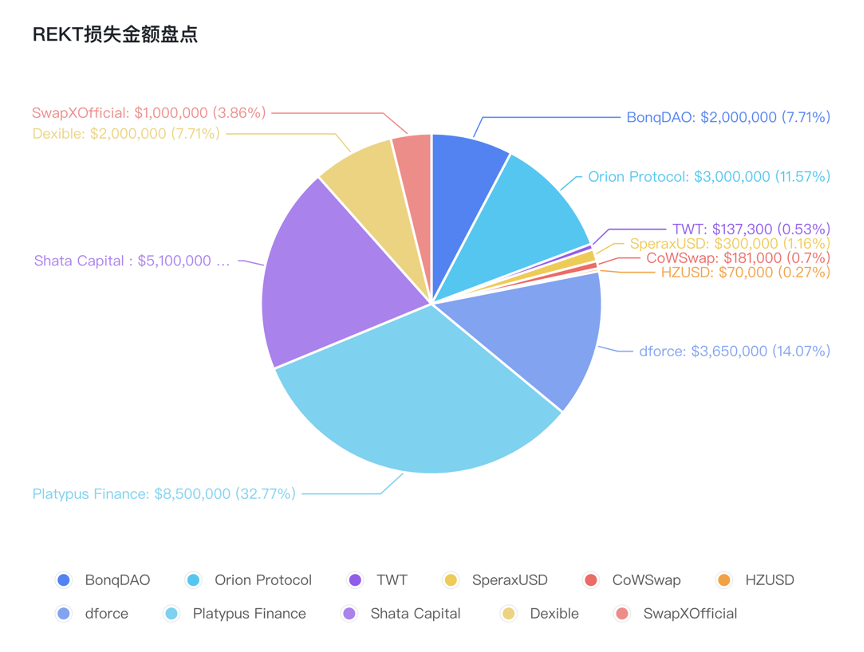
Vào ngày 2 tháng 2, nền tảng cho vay không giam giữ BonqDAO và nền tảng cơ sở hạ tầng mã hóa AllianceBlock đã bị tấn công do lỗ hổng hợp đồng thông minh của BonqDAO và làm mất số token trị giá khoảng 120 triệu đô la Mỹ, lợi nhuận khoảng 2 triệu đô la Mỹ. Sau khi thế chấp 10 mã thông báo TRB, tin tặc có quyền gọi chức năng "updatePrice" của lời tiên tri trong hợp đồng thông minh Bonq, sau đó cập nhật giá cấp của Tellor thế chấp WALBT. Kẻ tấn công đặt giá của WALBT ở một giá trị cực cao, cho phép hắn vay tài sản với ít tài sản thế chấp trong cùng một giao dịch sau khi cập nhật giá. Kẻ tấn công sau đó đúc tài sản từ Bonq với tài sản thế chấp gần như bằng không và chuyển đổi chúng thành tài sản khác.
Giao dịch tấn công: https://www.oklink.com/zh-cn/polygon/tx/0x 31957 ecc 43774 d 19 f 54 d 9968 e 95 c 69 c 882468 b 46860 f 921668 f 2c 55 mốt d5 1 b 19
No.2
Địa chỉ hợp đồng BonqDAO: https://www.oklink.com/zh-cn/polygon/address/0x 4248 fd 3 e 2c 055 a 02117 eb 1 3d e 4276170003 ca 295
Hợp đồng tấn công: https://www.oklink.com/zh-cn/polygon/address/0x e d5 96991 ac 5 f 1 aa 1858 da 66 c 67 f 7 cfa 76 e 54 b 5 f 1 Địa chỉ kẻ tấn công: https : //www.oklink.com/zh-cn/polygon/address/0x cacf 2d 28 b 2 a 5309 e 099 f 0 c 6 e 8 c 60 ec 3d df 656642
Vào ngày 3 tháng 2, Giao thức Orion đã bị tấn công lại và mất hơn 3 triệu đô la trên chuỗi ETH và BSC. Nguyên nhân chính của lỗ hổng này là do chức năng swapThroughOrionPool cho phép người dùng cung cấp đường dẫn trao đổi mã thông báo và tin tặc chiếm đoạt đường dẫn trao đổi bằng cách xây dựng mã thông báo độc hại có chứa hook và chuyển logic cuộc gọi sang chức năng DepositAsset, do đó làm tăng số dư tại 0 chi phí.
Giao dịch tấn công BSC: https://www.oklink.com/zh-cn/bsc/tx/0x fb 153 c 572 e 304093023 b 4 f 9694 ef 39135 b 6 e d5 b 2515453173 e 81 ec 0 2d f 2 e 2104
Giao dịch tấn công ETH: https://www.oklink.com/zh-cn/eth/tx/0x a 6 f 63 fcb 6 bec 8818864 d 96 a 5 b 1 bb 19 e 8 bd 85 ee 37 b 2c c 916412 e 720988440 b 2 aa
Địa chỉ kẻ tấn công BSC: https://www.oklink.com/zh-cn/bsc/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
Địa chỉ kẻ tấn công ETH https://www.oklink.com/zh-cn/eth/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
No.3
Địa chỉ hợp đồng tấn công ETH (tự hủy): https://www.oklink.com/zh-cn/eth/address/0x 5061 f 7 e 6 dfc 1 a 867 d 945 d 0 ec 39 ea 2 a 33 f 772380 Một
Giao dịch tấn công:
https://www.oklink.com/zh-cn/arbitrum/tx/0x e 74641 b 4 b 7 e 9 c 9 eb 7 ab 46082 f 322 efbc 510 b 8 d 39 af 609 d 934 f 41 c 41 d 7057 fe 49
https://www.oklink.com/zh-cn/arbitrum/tx/0x faf 84 cabc 3 e 1 b 0 cf 1 ff 1738 dace 1 b 2810 f 4 2d 98 baeea 17 b 146 ae 032 f 0 bdf 8 2d 5
Vào ngày 4 tháng 2, SperaxUSD, một giao thức tự động hóa doanh thu trên Arbitrum, đã bị tấn công và mất khoảng 300.000 USD. Nguyên nhân cốt lõi của cuộc tấn công của tin tặc là khi hợp đồng tồn tại để di chuyển tài khoản từ dựa trên rebasing sang không dựa trên rebase, việc sửa đổi sớm loại tài khoản dẫn đến việc sử dụng cơ chế không rebase để tính toán số dư trước.
https://www.oklink.com/zh-cn/arbitrum/address/0x 5 c 978 dF 5 F 8 AF 72298 fe 1 c 2C 8 C 2C 05476 a 10 F 2539
https://www.oklink.com/zh-cn/arbitrum/address/0x 4 AfcD 19 bB 978 Eaf 4 F 993814298504 eD 285 df 1181
No.4
kẻ tấn công:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/eth/address/0x d 4 df 22556 e 07148 e 591 b 4 c 7 b 4 f 555 a 17188 cf 5 cf
No.5
Vào ngày 7 tháng 2, dự án CoWSwap trên chuỗi ETH đã bị tấn công và tin tặc đã kiếm được 181.000 đô la Mỹ. Nguyên nhân của cuộc tấn công này là do CoWDAO đã giới thiệu cơ chế danh sách trắng để giảm rủi ro vốn hợp đồng thanh toán CoW do cạnh tranh của người giải quyết gây ra và Người giải quyết hàng đổi hàng trong danh sách trắng đã ủy quyền hợp đồng với các cuộc gọi tùy ý và bất kỳ ai sử dụng nó đều có thể thực hiện chuyển mã thông báo thông qua ủy quyền này.
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/eth/address/0x 9008 d 19 f 58 aabd 9 ed 0 d 60971565 aa 8510560 ab 41
Giao dịch tấn công:
https://www.oklink.com/zh-cn/eth/tx/0x 61 a 5196468 b 276 bcedc 3 aab 2 f 2 fe 255 c 2d 54 ca 1 c 655523 f 4 b 25 c 99 b 1 a 224 e 715
No.6
Giao dịch tấn công:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/0x cb 9 d 192 f 6 b 846 d 9 adcefa 56382 f 6 cf 60 b 2 e 2b 0 fb
No.7
Vào ngày 8 tháng 2, dự án BSC chain HZUSD đã bị tấn công và mất khoảng 70.000 USD. Cốt lõi của lỗ hổng là chức năng rút tiền thiếu các hạn chế về quyền.
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/optimism/tx/0x 6 c 19762186 c 9 f 3 2c 81 eb 2 a 79420 fc 7 ad 4485 aa 916 cab 37 ec 278 b 216757 bfba 0 d
Vào ngày 10 tháng 2, dforce giao thức tài chính phi tập trung đã phải chịu một cuộc tấn công truy cập lại chỉ đọc, dẫn đến thiệt hại khoảng 3,65 triệu USD. Lý do của lỗ hổng bảo mật là hàm giá get_virtual_price có được tỷ lệ mã thông báo và hàm raw_call trong hàm remove_liquidity có thể thực hiện lệnh gọi bên ngoài tới get_virtual_price, khiến kẻ tấn công thao túng giá thông qua flashloan.
https://www.oklink.com/zh-cn/arbitrum/tx/0x 5 db 5 c 2400 ab 56 db 697 b 3 cc 9 aa 02 a 05 deab 658 e 1438 ce 2 f 869 2c a 009 cc 45171 dd
Giao dịch tấn công lạc quan:
ETH:https://www.oklink.com/zh-cn/eth/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Optimistic:https://www.oklink.com/zh-cn/optimism/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
giao dịch tấn công arbitrum:
https://www.oklink.com/zh-cn/arbitrum/address/0x 6 eb 2d c 694 eb 516 b 16 dc 9 fbc 678 c 6005 2b bdd 7 d 80
Địa chỉ tin tặc:
https://www.oklink.com/zh-cn/optimism/address/0x b 90 b 9 b 1 f 91 a 01 ea 22 a 18 2c d 84 c 1 e 22222 e 39 b 415
No.8
Arbitrum tấn công hợp đồng:
No.9
Vào ngày 16 tháng 2, Platypus Finance trên chuỗi Avalanche đã bị một cuộc tấn công cho vay chớp nhoáng vào USP stablecoin của họ, làm mất 8,5 triệu đô la. Cốt lõi của lỗ hổng nằm ở chỗ cơ chế kiểm tra để rút tài sản thế chấp không hoàn hảo.Hàm EmergencyWithdraw() chỉ kiểm tra xem vị thế của người dùng hiện có khả năng thanh toán hay không, nhưng bỏ qua tác động của bất kỳ khoản tiền vay nào cần được kiểm tra trước. Điều này cho phép tin tặc rút tài sản thế chấp được cung cấp trong khi vẫn giữ lại USP đã vay.
Địa chỉ kẻ tấn công:
ETH:https://www.oklink.com/zh-cn/eth/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
BSC:https://www.oklink.com/zh-cn/bsc/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
Vào ngày 17 tháng 2, công cụ tổng hợp trao đổi phi tập trung Dexible đã bị tấn công, làm mất tổng cộng 2 triệu đô la trên Ethereum và Arbitrum. Cốt lõi của lỗ hổng bảo mật là hợp đồng Dexible v2 cho phép người dùng xác định các lộ trình giao dịch của riêng họ thông qua chức năng selfSwap. Tuy nhiên, chức năng này không kiểm tra xem địa chỉ bộ định tuyến có thực sự là hợp đồng DEX hay không bằng cách sử dụng danh sách quyền trên chuỗi. Địa chỉ bộ định tuyến không được xác minh trên chuỗi theo bất kỳ cách nào, có nghĩa là tin tặc có thể gọi trực tiếp hợp đồng mã thông báo và chuyển mã thông báo từ bất kỳ tài khoản nào được ủy quyền trên hợp đồng Dexible.
https://www.oklink.com/zh-cn/eth/tx/0x 138 daa 4 cbeaa 3d b 42 eefcec 26 e 234 fc 2c 89 a 4 aa 17 d 6 b 1870 fc 460 b 2856 fd 11 a 6
No.10
Vào ngày 24 tháng 2, EFVault của Shata Capital đã bị tấn công và mất khoảng 5,1 triệu USD, nguyên nhân là do lỗi trong quá trình nâng cấp.
Giao dịch tấn công:
https://www.oklink.com/zh-cn/eth/tx/0x 1 fe 5 a 53405 d 00 ce 2 f 3 e 15 b 214 c 7486 c 69 cbc 5 bf 165 cf 9596 e 86 f 797 f 62 e 81914
https://www.oklink.com/zh-cn/eth/tx/0x 3156584 3d 565 ecab 7 ab 65965 d 180 e 45 a 99 d 4718 fa 19 2c 2 f 2221410 f 65 ea 03743
Hợp đồng tấn công:
https://www.oklink.com/zh-cn/eth/address/0x 8 b 5 a 8333 ec 27 2c 9 bca 1 e 43 f 4 d 009 e 9 b 2 fa d5 efc 9
No.11
Giao dịch tấn công:"Hợp đồng tấn công:"Địa chỉ hợp đồng:
Giao dịch tấn công:
https://www.oklink.com/zh-cn/bsc/tx/0x b 05164989 d 3 ccefd 68 e 81791841 c 20723 e 6 cfcaf 980 e 9 bcb d5 06 d 8551173 eedb
Địa chỉ kẻ tấn công:
https://www.oklink.com/zh-cn/bsc/address/0x 2 c 1 f 05 e 120710 de 792061031 cfb 05847 ce 53 fc 56
Hợp đồng tấn công:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 4 bea 60 f 5644 b 20 ebb 4576 e 34 d 84854 f 9588 a 7 e 2
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 0 ccee 62 efec 983 f 3 ec 4 bad 3247153009 fb 483551
1.2 Khoảng không quảng cáo RugPull
No.1
1.2 Khoảng không quảng cáo RugPull
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/polygon/token/ 0 x 078 f 358208685046 a 11 c 85 e 8 ad 32895 ded 33 a 249
No.2
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x eda 3 eb 7 a 5494443 beb 800 cd 4 cc 70388228 cee 84 e
No.3
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 29 bb 058 cc 9 f 11 ec 778 a 6691 a 4 ea 4 c 54186837112
No.4
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 48 a 0 b 5 f 2 d 0 f 36598 f 470334 f 4 fe 21900 bf 2 b f 71 b
No.5
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 436 f 510 a 72 f 7972996 b 07 dc 2 edeafa 26308539 e 7
No.6
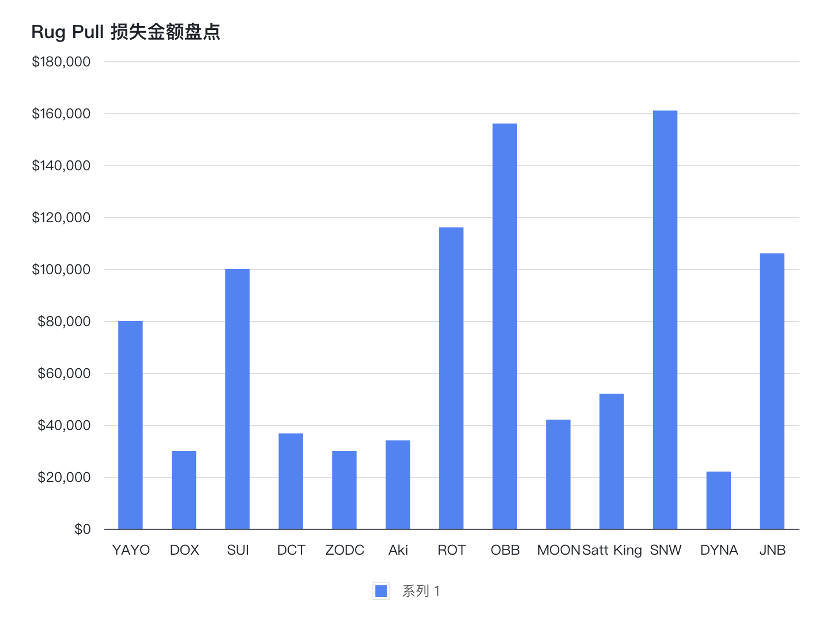
Vào ngày 6 tháng 2, một RugPull đã xảy ra trong dự án ZODC của chuỗi BSC và người triển khai đã loại bỏ tính thanh khoản và kiếm được lợi nhuận 30.000 đô la Mỹ.
https://www.oklink.com/zh-cn/bsc/address/ 0 x 4 b 6 cb 2 b f 1 f 0 b 594 d 0211 c 4 df 2 b 0 dd 1 aa 4 c 7 a 1892
No.7
Vào ngày 9 tháng 2, RugPull bị nghi ngờ đã xảy ra trong dự án BSC chain Aki và người triển khai đã xóa thanh khoản với số tiền khoảng 34.000 đô la Mỹ. Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 631 a 358 c 9 ef 5 da 18144 a 185 b 7122735 d 4 c 04 be 9
No.8
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x d 23 b 64 dbd 334 d 1 2 c 38 f 09 cc 9 eb 23350 aa 1034 c 30
No.9
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 a 6 b 8 dad 07 2 b b 9257 dcd 6 b 3125126 c 0637 aa 2 f 0 a
No.10
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 cb 2 c 3 ed 882 e 37 da 610 f 9 ef 5 b 0 fa 25514 d 7 bc 85 b
No.11
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 d 9 b 0 d 8 cbb 313969059 a 029322 a 3911059087899
No.12
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8741021 bd 9 f 7124 e 5 fcb 638 c 1 b 3 c 181260 a 99022
No.13
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 2682 2 d 43 f 34224707 e 267 e 6496 a 3 f 2 2 c f 8478 bdd
No.14
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 7 3 d 4 f 19933 ad 86 cc 004 bf 5 de 696 b 1 f 1 e 64 ec 6377
No.15
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 aa 19 e 10 d 5 2817 cacba 5 ee 066 eff 38330 c 900223
No.16
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 c 0 d 0111 ffc 63880 2 c 9 efccf 55934 d 5 c 63 ab 3 f 79
No.17
Địa chỉ hợp đồng:
Địa chỉ hợp đồng:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 9119 e 3 f 30 c 18 b 9 e 6 b 16 ab 6589534391 e 5 e 4 a 5653
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.1
tiêu đề phụ
No.2
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.3
Vào ngày 1 tháng 2, máy chủ Discord của dự án Rektdogs đã bị tấn công và kẻ tấn công đã đăng các thông báo lừa đảo.
No.4
Vào ngày 1 tháng 2, Discord của dự án Squishiverse đã bị tấn công và kẻ tấn công đã đăng các thông báo lừa đảo.
No.5
Vào ngày 1 tháng 2, máy chủ Discord của dự án realmehunterio đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.6
Vào ngày 1 tháng 2, máy chủ Discord của dự án oogyNFT đã bị tấn công và kẻ tấn công đã tung tin giả.
No.7
Vào ngày 1 tháng 2, máy chủ Discord của dự án SoDeadNFT đã bị tấn công và kẻ tấn công đã tung tin giả.
No.8
Vào ngày 1 tháng 2, máy chủ Discord của dự án Candies_NFT đã bị tấn công và kẻ tấn công đã tung tin giả.
No.9
Vào ngày 2 tháng 2, máy chủ Discord của dự án TheSquaresNFT đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.10
Vào ngày 2 tháng 2, Twitter của dự án SuperordinaryF đã bị đánh cắp và kẻ tấn công đã đăng tin giả.
No.11
Vào ngày 3 tháng 2, các máy chủ Twitter và Discord của dự án OogaVerse đã bị đánh cắp và những kẻ tấn công đã đăng tin giả.
No.12
Vào ngày 4 tháng 2, máy chủ Discord của dự án gemxyz đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.13
Vào ngày 5 tháng 2, máy chủ Discord của dự án Loudpunxnft đã bị xâm phạm và kẻ tấn công đã đăng tin sai sự thật.
No.14
Vào ngày 6 tháng 2, máy chủ Discord của dự án 3 mojiHQ đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.15
Vào ngày 7 tháng 2, Twitter của dự án ChimpersNFT đã bị đánh cắp và kẻ tấn công đã đăng tin giả.
No.16
Vào ngày 7 tháng 2, tài khoản Twitter giả mạo subberxyz đã đăng tin sai sự thật.
No.17
Vào ngày 7 tháng 2, máy chủ Discord của dự án EXONIKS_NFTs đã bị xâm phạm và kẻ tấn công đã tung tin giả.
No.18
Vào ngày 7 tháng 2, máy chủ Discord của dự án ScarecrowwNft đã bị xâm phạm và kẻ tấn công đã tung tin giả.
No.19
Vào ngày 8 tháng 2, máy chủ Discord của dự án DrunkenApeSC đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.20
Vào ngày 8 tháng 2, máy chủ Discord của dự án TheWanderverse_ đã bị đánh cắp và kẻ tấn công đã đăng tin sai sự thật.
No.21
Vào ngày 10 tháng 2, tài khoản Twitter của dự án weaboveofficial đã bị xâm phạm và kẻ tấn công đã đăng tin sai sự thật.
No.22
Vào ngày 11 tháng 2, máy chủ Discord của dự án FusionXnft đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.23
Vào ngày 14 tháng 2, máy chủ Discord của dự án Yosei_NFT đã tung tin giả.
No.24
Vào ngày 14 tháng 2, tài khoản giả mạo LidoFinance đã tung ra một tin nhắn lừa đảo.
No.25
Vào ngày 15 tháng 2, máy chủ Discord của dự án PRJTzumi đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.26
Vào ngày 15 tháng 2, máy chủ Discord của dự án ssv_network đã bị xâm phạm và kẻ tấn công đã tung tin giả.
No.27
Vào ngày 15 tháng 2, máy chủ Discord của dự án Undeadscom đã bị xâm phạm và những kẻ tấn công đã đăng tin giả.
No.28
Vào ngày 16 tháng 2, máy chủ Discord của dự án Arts_dao đã bị đánh cắp và kẻ tấn công đã tung tin giả.
No.29
Vào ngày 18 tháng 2, máy chủ Discord của dự án OkCat_NFT đã bị đánh cắp và kẻ tấn công đã tung tin giả.
No.30
Vào ngày 18 tháng 2, tài khoản giả mạo RealFlokiInu đã phát tán một tin nhắn lừa đảo.
No.31
Vào ngày 19 tháng 2, tổ chức tài khoản giả mạo đã phát hành một tin nhắn lừa đảo.
No.32
Vào ngày 20 tháng 2, tài khoản giả mạo API 3 D AO đã phát hành một thông báo lừa đảo.
No.33
Vào ngày 20 tháng 2, máy chủ Discord của dự án gitcoin đã bị xâm phạm và kẻ tấn công đã tung tin giả.
No.34
Vào ngày 21 tháng 2, tài khoản giả mạo người bạn rác đã đăng một thông báo lừa đảo.
No.35
Vào ngày 21 tháng 2, tài khoản giả mạo CyberBotsNFT đã phát hành một tin nhắn lừa đảo.
No.36
Vào ngày 21 tháng 2, máy chủ Discord của dự án fwenclub đã bị xâm phạm và kẻ tấn công đã tung tin giả.
No.37
Vào ngày 22 tháng 2, dự án fRiENDSiES_Ai đã được xác nhận là lừa đảo.
No.38
Vào ngày 22 tháng 2, máy chủ Discord của dự án DaosaurNFT đã bị đánh cắp và kẻ tấn công đã tung tin giả.
No.39
Vào ngày 22 tháng 2, tài khoản giả mạo STFX_IO đã phát hành một thông báo lừa đảo.
No.40
Vào ngày 22 tháng 2, tài khoản giả mạo blur_io đã đăng một thông báo lừa đảo.
No.41
Vào ngày 23 tháng 2, máy chủ Discord của dự án Level__Finance đã bị đánh cắp và kẻ tấn công đã tung tin giả.
No.42
Vào ngày 24 tháng 2, máy chủ Discord của dự án CryptoRubic đã bị đánh cắp và kẻ tấn công đã đăng tin giả.
No.43
Vào ngày 24 tháng 2, tài khoản giả mạo arbitrum đã đăng một thông báo lừa đảo.
No.44
Vào ngày 25 tháng 2, máy chủ Discord của dự án MurAll_art đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
No.45
Vào ngày 25 tháng 2, tài khoản giả mạo lBlur_io đã đăng một thông báo lừa đảo.
No.46
Vào ngày 28 tháng 2, máy chủ Discord của dự án gangstaguysnft đã bị xâm phạm và kẻ tấn công đã đăng tin giả.
1.4 Khác
No.1
tiêu đề phụ
https://www.oklink.com/zh-cn/bsc/address/ 0 x 62 e 8 e 3036964 e 9 cfa 21 e 970 e 8257 b 27 f 487175 d 8
No.2
1.4 Khác
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 91 f 7096 ff 24 b 8 caee 44 f 7 c 0 c 94 b 00 b 70 cec 682 a
No.3
Vào ngày 7 tháng 2, khóa riêng của dự án LianGoProtocol của chuỗi BSC đã bị rò rỉ, giá tiền tệ giảm hơn 97% và số tiền bị mất vượt quá 1,6 triệu đô la Mỹ. Địa chỉ hợp đồng:
No.4
Vào ngày 28 tháng 2, cuộc tấn công ví Myalgo có thể đã dẫn đến việc đánh cắp hơn 9,2 triệu đô la tài sản trên ALgorand.
2. Tóm tắt về an toàn
tiêu đề cấp đầu tiên