63억 달러 도난 이후, 북한 해커들은 어떻게 자금 세탁을 했나?


일반 해커 조직과 달리 Lazarus는 조선 정찰총국과 밀접한 연관이 있는 것으로 알려져 있습니다. 미국 법집행 당국은 여러 차례 조선이 암호자산을 탈취해 외화를 확보하고, 나아가 국제 제재를 받는 무기 프로그램에 자금을 지원한다고 지적했습니다.
이번 바이낸스 해킹 이후 해커들은 다시 대규모 자금 이동을 시작했습니다. 최신 온체인 추적과 Ronin, Bybit 등 과거 사건을 종합해, 우리는 조선 해커의 자금세탁 경로와 이들 장물이 어떻게 현실 금융 시스템으로 흘러 들어가는지 정리했습니다.
자산 교환: 해커들은 왜 서둘러 스테이블코인을 매도하는가?
10월 29일, 조선 해커들은 바이낸스의 핫월렛 17개에서 약 63억 달러 상당의 자산을 탈취했으며, Ethereum, Bitcoin, Tron, Solana 등 9개 블록체인에 걸쳐 있었습니다.
탈취한 자산에 USDT, USDC 등 중앙화 토큰이 대량 포함되어 있어 발행사가 동결 권한을 보유하고, 일부 L2 네트워크도 긴급 관리 권한을 유지해 관련 자산을 강제로 이전할 수 있습니다.
따라서 해커들은 성공 직후 스테이블코인을 여러 중계 지갑으로 신속히 옮기고, 이동하면서 DEX를 통해 ETH, TRX 등 네이티브 자산으로 교환했습니다.
그러나 여전히 많은 자산을 미처 옮기지 못했는데, Bitquery 집계에 따르면 약 27억 달러 상당의 자산이 발행사 및 관련 기관에 의해 동결되거나 통제되었으며, 그중 약 7억 2,900만 달러의 USDT는 동결 전에 성공적으로 이전되었습니다.
크로스체인 이전: 자금은 어떤 프로토콜을 거쳤는가?
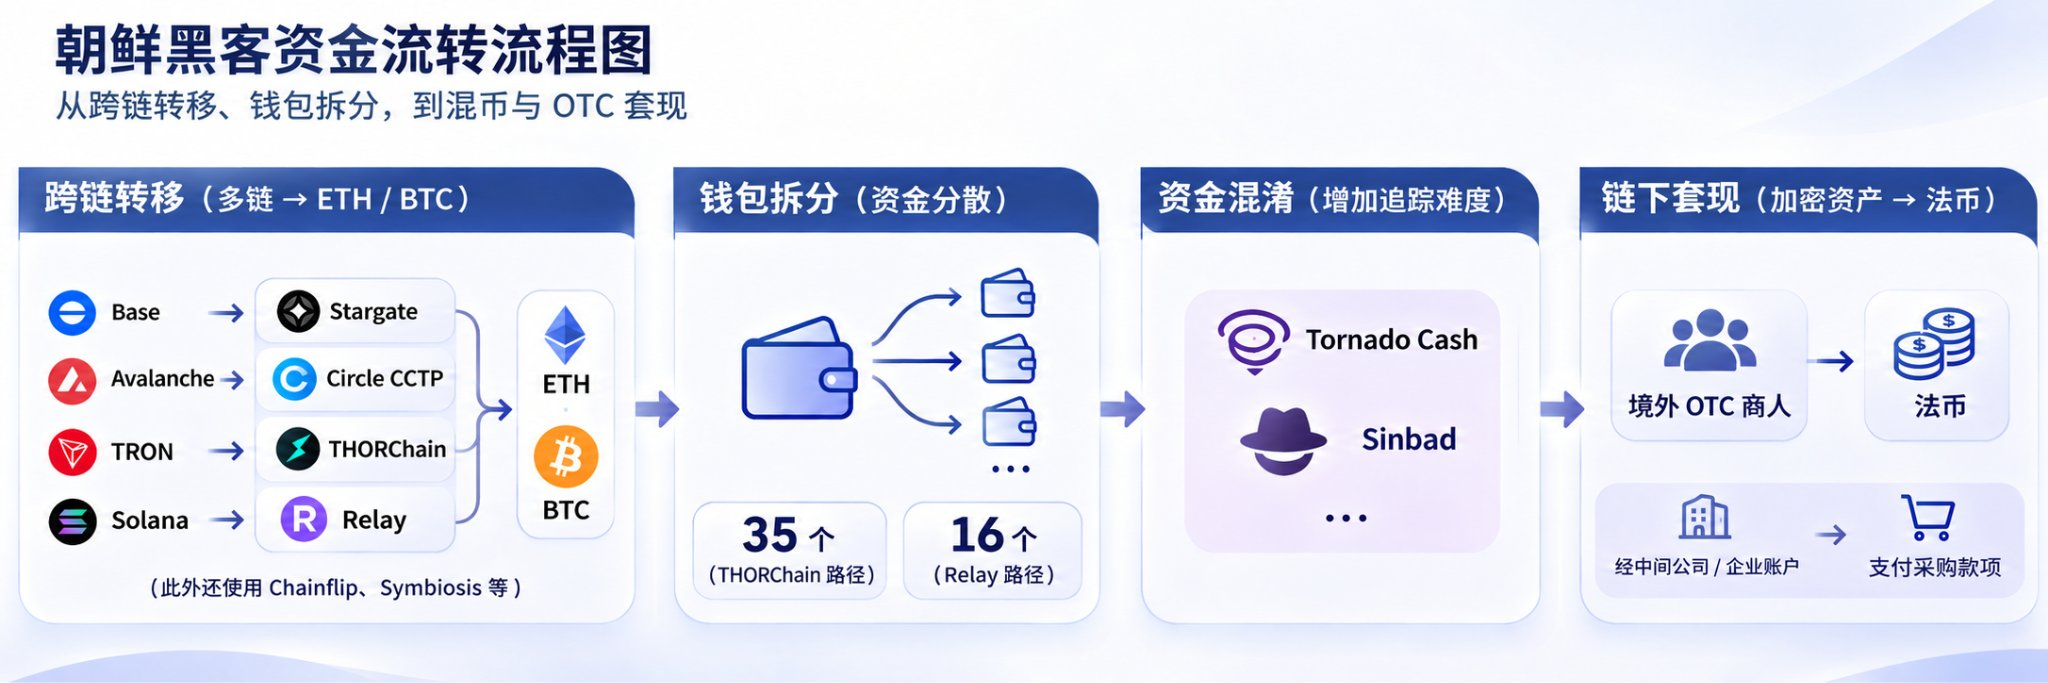
1차 자산 교환을 마친 후 해커들은 크로스체인 프로토콜을 이용해 서로 다른 네트워크에 분산된 자금을 Ethereum, Bitcoin 등 네트워크로 옮기고, 다시 다수의 신규 지갑을 통해 자금을 분산하기 시작했습니다.
그중 TRON상의 자금이 가장 대표적입니다. 해커들은 먼저 약 2억 3,400만 달러의 USDT를 6억 3,800만 TRX로 교환한 뒤 여러 지갑으로 분할하고, THORChain 등 최소 6개의 크로스체인 프로토콜을 통해 이전했습니다. 이 자금은 크로스체인 과정에서 계속 분할되고 스왑되면서 대부분 최종적으로 Ethereum상의 ETH로 전환되었습니다.
다른 블록체인의 자금도 유사한 작업이 진행되고 있습니다. 예를 들어:
- Base상의 일부 자산은 Stargate를 통해 Ethereum으로 크로스체인되어 최종적으로 약 1,187 ETH로 집결
- Avalanche상의 자산은 먼저 USDC로 교환된 후 Circle CCTP를 통해 Ethereum으로 전환되어 최종적으로 약 7,243 ETH로 교환
또한 해커들은 각 체인의 유동성 깊이에 따라 Relay, Chainflip, Symbiosis 등 크로스체인 프로토콜을 선택해 자금을 분할 이전함으로써 대규모 교환으로 인한 슬리피지를 줄였습니다.
크로스체인 이후에도 자금은 즉시 거래소로 유입되지 않고 계속해서 다수의 신규 지갑으로 분할되었습니다. 예를 들어 THORChain을 통해 교환된 일부 ETH는 35개 주소로 분산되었고, Relay를 통해 이전된 또 다른 자금은 CoW Swap을 통해 ETH로 교환된 후 다시 16개 지갑으로 분산되었습니다.
전체 과정은 고도로 자동화된 특징을 보입니다. Elliptic은 해커의 주요 TRON 자금 분배 지갑이 10월 30일부터 11월 1일 사이에 1,100건 이상의 이체를 완료했으며, 자금을 받은 신규 주소는 보통 2분 이내에 다시 송금했다고 발견했습니다. 크로스체인이 실패하더라도 일부 자금은 다시 크로스체인을 신청했습니다.
FBI 차단 촉구, 크로스체인 프로토콜 반응 엇갈려
10월 31일, FBI는 미국 비밀경호국, 국세청 형사수사부와 공동으로 공고를 발표하고 조선 해커 관련 주소를 공개하며, THORNode, RPC 노드 운영자, 그리고 즉시 교환 플랫폼, DeFi 서비스 제공자 등에 관련 거래를 차단할 것을 촉구했습니다.
일부 프로토콜도 대응 조치를 취하기 시작했습니다.
- Symbiosis는 관련 자금이 프로토콜을 통해 이전되려는 것을 발견하고 Binance에 연락했다고 인정했습니다.
- Relay는 주소 위험 스크리닝 메커니즘을 갖추고 있지만, 온체인에서는 여전히 관련 자금이 해당 프로토콜을 통해 이전되는 것이 관찰됩니다.
그중 FBI가 특별히 지목한 THORNode가 속한 네트워크 THORChain은 이미 여러 차례 해커 자금을 처리해 논란을 일으킨 바 있습니다.
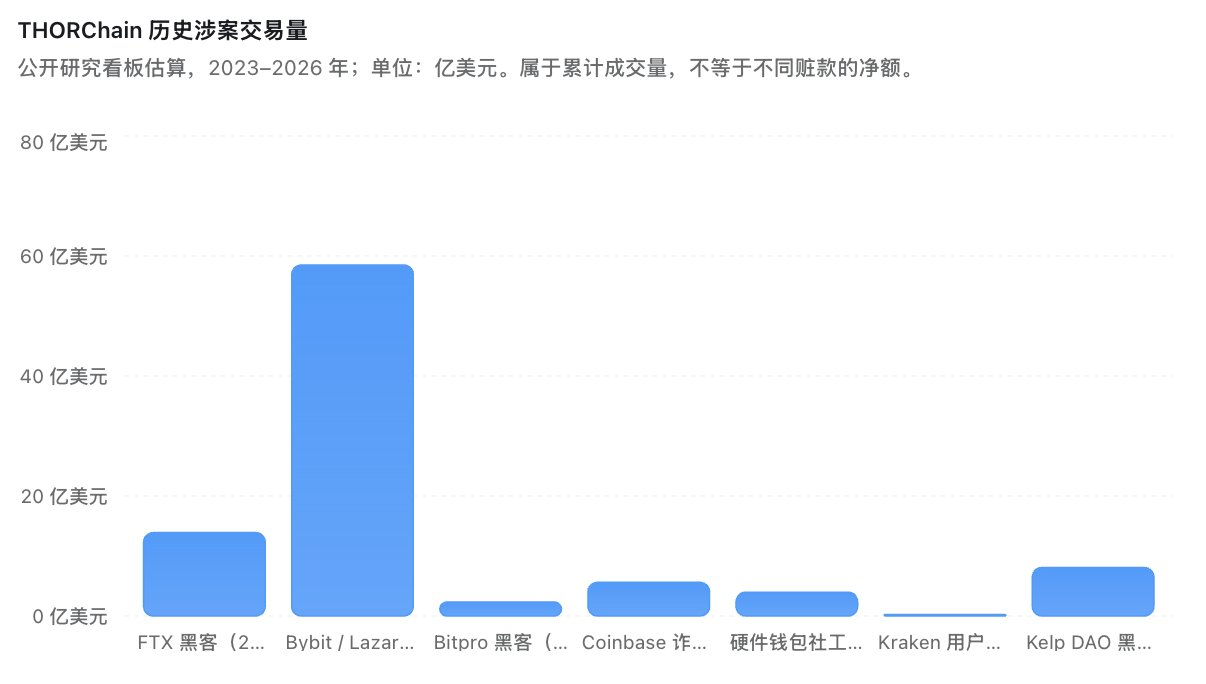
2023년부터 2026년까지 THORChain은 FTX, Bybit, Kelp DAO 등 7건의 해킹 또는 사기 사건에서 누적 약 92억 7,000만 달러의 거래량과 1,247만 달러의 수수료를 발생시켰습니다. 그중 2025년 Bybit 해킹 사건만으로도 약 863만 달러의 수수료가 발생했습니다.
이번 바이낸스 해킹 사건에서 THORChain은 다시 해커의 크로스체인 통로가 되었습니다. FBI의 수사 요구에 대해 공동 창립자 Chad Barraford @CBarraford는 노드 데이터는 원래 공개되어 있어 소환장이 필요 없다고 밝혔습니다.
극적인 것은 결국 THORChain의 대부분 크로스체인 거래를 중단시킨 것이 FBI가 아니라 10 ETH의 이상 환불이었다는 점입니다. 10월 31일 이더리움 블록 재구성이 긴급 일시정지 메커니즘을 촉발했고, 11월 1일 기준 Bitcoin, Ethereum, Tron 등 10개 체인의 관련 거래가 여전히 영향을 받고 있습니다.
역사 공개: 조선은 어떻게 OTC를 통해 장물을 현금화했는가?
조선 해커의 과거 사례를 보면 크로스체인 이전은 자금세탁의 일부일 뿐입니다. 이후 보통 믹서를 통해 자금 추적 난이도를 높이고, 지하 OTC 상인을 통해 암호화폐를 법정화폐로 교환합니다.
2025년 4월, Bybit CEO Ben Zhou는 약 28%의 탈취 자산이 추적이 어려워졌으며, 관련 자금은 주로 믹서, 크로스체인 브리지를 거쳐 최종적으로 P2P 및 OTC 교환 채널로 흘러갔다고 공개했습니다.
같은 해 10월, 11개국으로 구성된 다자 제재 감시 단체(MSMT)는 오프체인 출금 네트워크를 추가로 밝혀냈습니다.
조사에 따르면 2025년 4월 기준 조선 관련 인원은 홍콩 중개상을 통해 1억 달러 이상의 Bybit 장물을 현금화하도록 주선했습니다. 또한 조선은 러시아 중개상을 통해 최소 6,000만 달러 상당의 암호자산을 현금화했으며, 여기에는 일부 Bybit 탈취 자금도 포함됩니다.
캄보디아의 역할은 다릅니다. 조사에 따르면 조선 관련 인원은 캄보디아에 거주하는 조선 국적자와 협력해 암호자산을 지정 지갑으로 이체하고, 후속 교환을 집중 준비한 뒤 홍콩을 포함한 다른 지역을 통해 현금화를 주선했습니다.
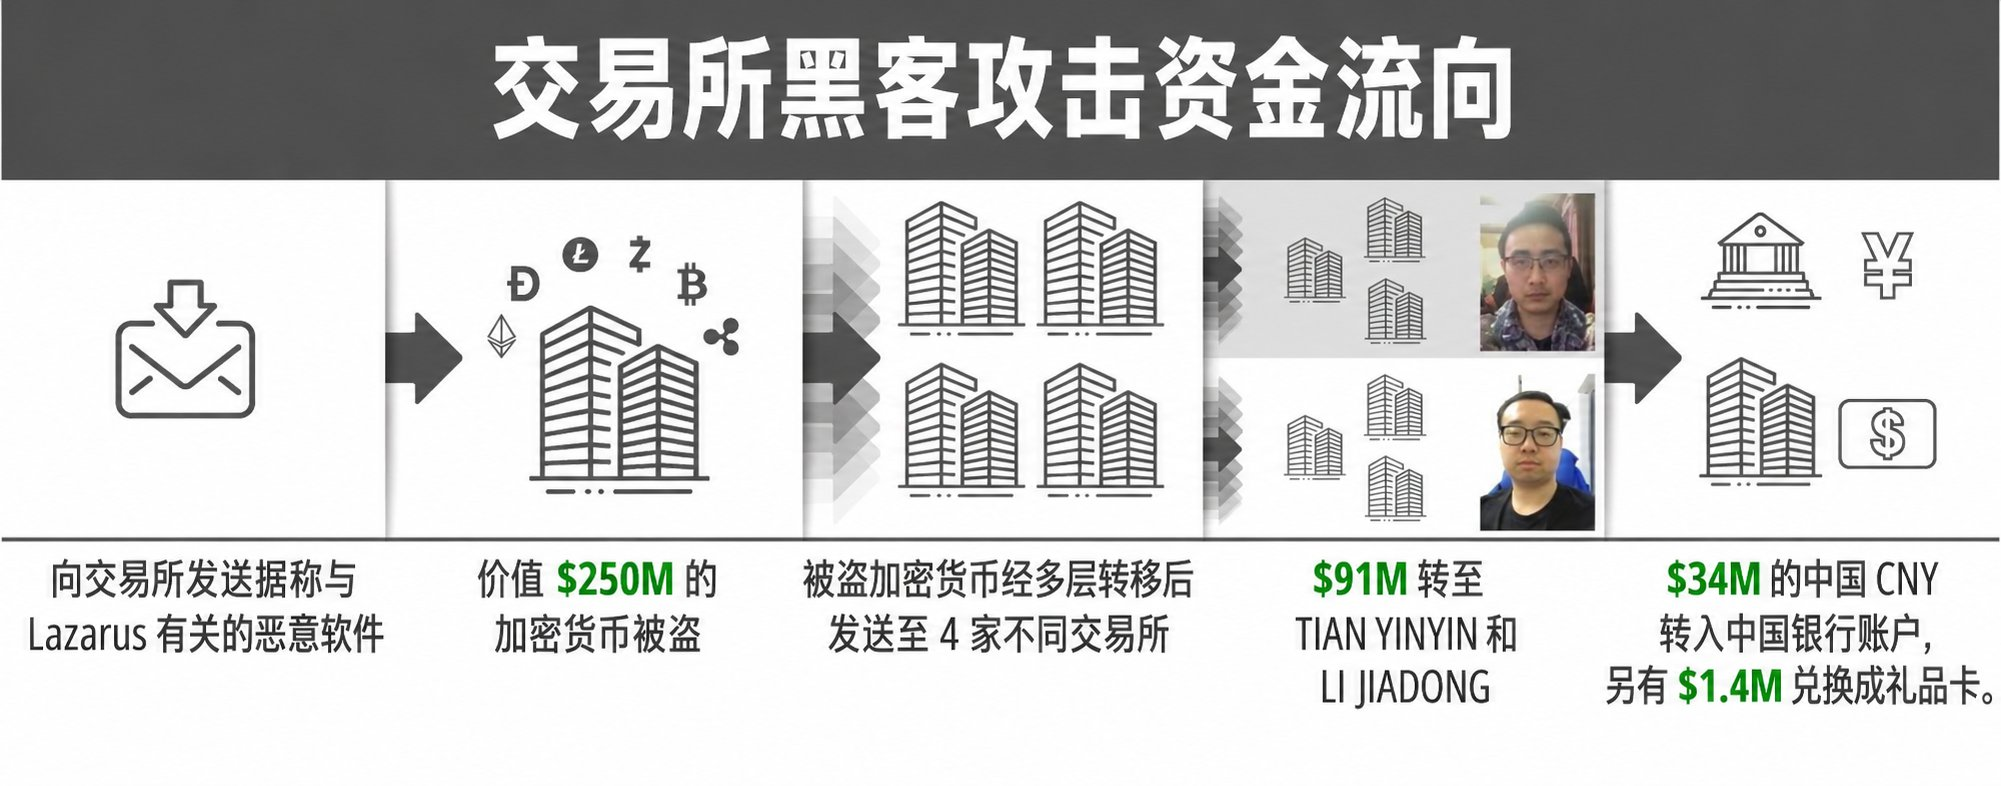
유사한 작업은 이미 2018년에도 나타났습니다. 당시 Lazarus는 한 거래소에서 약 2억 5,000만 달러를 탈취한 뒤 그중 약 9,100만 달러를 중국 국적 중개인 2명에게 넘겨 처리하게 했습니다. 미국 재무부는 이후 이 중 한 명이 은행 계좌를 통해 3,400만 달러 이상을 이체하고 일부 BTC를 애플 iTunes 기프트카드로 교환한 사실을 발견했습니다.
이번 바이낸스 해킹 사건의 경우 해커들은 현재도 자산 교환, 크로스체인, 지갑 분할을 진행하고 있습니다. 그러나 과거 사건을 보면 조선은 상당히 성숙한 오프체인 출금 네트워크를 보유하고 있습니다.
맺으며
지난 10여 년간 Crypto 업계는 여러 차례 강세장과 약세장을 겪었고, 거래소와 DeFi 프로토콜은 끊임없이 교체되었지만 Lazarus는 활동을 멈추지 않았습니다.
그들은 시장 등락에 관심이 없고 강세장을 기다릴 필요도 없습니다. 탈취할 자산이 있는 한 그들은 계속 다음 목표를 찾을 것입니다.
그들은 구직자, 투자자, 파트너, 심지어 몇 달째 당신과 대화해 온 평범한 네티즌으로 위장할 수 있습니다. 평범해 보이는 회의 초대, 업무 파일 하나가 공격의 시작점이 될 수 있습니다.
결국 당신은 화면 반대편에서 당신과 대화하고 있는 사람이 누구인지 결코 알 수 없습니다.