






從 Binance 到 PHP2Shell:AI 時代,Web 安全的防線亟需再定義


- 核心觀點:近期Bybit、Bitget、Binance接連發生重大安全事件,攻擊者不再直接破解私鑰,而是穿透員工終端、第三方產品、軟體供應鏈等整條「信任鏈」,AI正顯著放大這一結構性風險。
- 關鍵要素:
- Binance事件影響高達63億美元,已聯合凍結約30億美元資產,攻擊路徑疑始於DevOps工程師筆記型電腦被入侵。
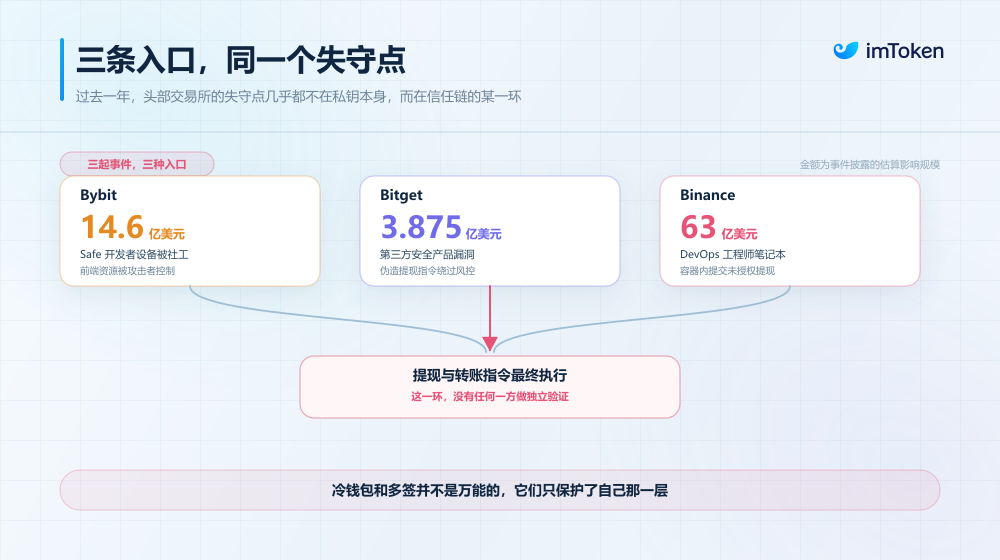
- 近一年頭部交易所安全事件密集:Bybit約14.6億美元、Bitget約3.875億美元,攻擊入口分別為第三方錢包基礎設施、第三方安全產品與內部維運環境。
- PHP核心引擎曝出潛伏十餘年的高危漏洞(CVSS 9.2),全球超2260萬至3670萬個公網實例受威脅,且漏洞係藉助AI挖掘。
- Vitalik提出AI使零日漏洞挖掘工業化、補丁時間窗被極致壓縮,攻防結構性不對稱加劇。
- Vitalik主張以形式化驗證(數學證明程式碼安全)與最小化可信計算基(收斂核心授權邊界)重構軟體建構方式。
- d/acc防禦性加速主義強調優先發展網路、生物、物理、資訊四維防禦技術,並建議投入超1% GDP用於安全加固。
10 月 30 日一早,加密市場又雙叒叕發生了一起歷史級的盜幣事件,這次輪到了 Binance。
根據初步調查,攻擊者可能透過入侵一名 DevOps(開發維運)工程師的筆記型電腦,進入某個服務容器,並提交未經授權的提現交易,Binance 官方估算事件總影響高達 63 億美元,目前已聯合凍結約 30 億美元相關資產。
說起來,近一年來,頭部交易所的安全事件,已經有點密集得讓人無奈了:
去年 Bybit 遭遇約 14.6 億美元資產失竊,今年 9 月 Bitget 又有約 3.875 億美元資產遭到未經授權轉移,如今連 Binance 也捲入了新的風波。
如果把近期的安全事件放在一起觀察,會發現一個明顯的趨勢:攻擊者越來越少直接去硬啃密碼學和私鑰本身,反而開始聚焦整條「信任鏈」——從員工終端、第三方安全產品,到軟體供應鏈、服務容器乃至交易授權流程,任何一個環節出現裂縫,整條防線都可能失守。
AI 的快速發展,也在讓這種風險進一步放大。
10 月 22 日,以太坊聯合創辦人 Vitalik Buterin 就提出了一個新判斷:AI 時代,網路安全的最終結局可能有利於防守方,但通往這一結局的過渡期,將會非常艱難。
一、從 Bybit 到 PHP2Shell:攻擊者正穿透整條信任鏈
先回顧這幾起事件。
它們的攻擊路徑並不相同,但有一個共同點,那就是攻擊者並沒有簡單地依靠破解私鑰或者攻破區塊鏈底層協議,相反,他們只是找到了系統中某個被預設信任的環節。
- 像 Bybit 事件中,攻擊者透過社會工程手段入侵 Safe 一名開發者的設備,取得其相關存取憑證,進而控制 Safe 錢包基礎設施中的前端資源;
- Bitget 事件中,攻擊者則是利用第三方安全產品的漏洞,取得了內部高權限憑證,隨後透過偽造的提現指令繞過原有風控機制;
- 到了最新的 Binance 事件,攻擊路徑又很可能始於一名 DevOps 工程師的筆記型電腦遭到入侵;
三起事件,分別涉及第三方錢包基礎設施、第三方安全產品和內部開發維運環境。
這也解釋了為什麼傳統的冷錢包、多簽機制並不能包治百病,畢竟攻擊者真正利用的,恰恰是那些能夠影響最終交易執行、卻沒有得到充分獨立驗證的信任環節。
而類似的信任鏈危機,並不只存在於加密交易所。
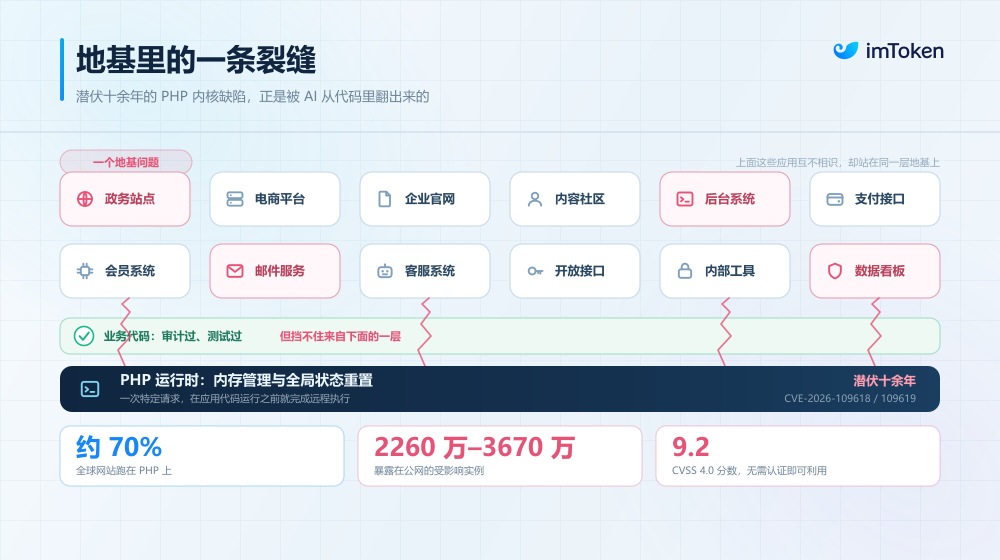
就在 Binance 遇襲的一週前,Binance 創辦人 CZ 曾專門發推,提醒大家未來幾天造訪任何網站都需格外謹慎——當時 PHP2Shell 的兩項 PHP 核心引擎史詩級高危漏洞(CVE-2026-109618 與 CVE-2026-109619,CVSS v4.0 評分高達 9.2)正引起全網恐慌。
作為支撐起全球約 70% 網站的開源伺服器端語言,WordPress、Magento、Drupal 等主流平台均建構在 PHP 之上。
而這兩項潛伏了十餘年的記憶體管理與全域狀態重置漏洞,允許攻擊者在無需身分驗證的情況下,僅憑一次特定的 Web 請求,就能在網站自身應用程式碼運行之前實現遠端程式碼執行(RCE),直接接管伺服器並植入後門或竊取使用者憑證。
網路安全機構 Palo Alto Networks 與 Censys 的掃描資料顯示,全球有超過 2260 萬至 3670 萬個暴露在公網的實例處於風險射程之內。
更離譜的是,據安全機構披露,這兩個沉睡了十餘年、極難被人類稽核員察覺的底層記憶體狀態漏洞,正是藉助 AI 技術被挖掘出來的,換句話說,AI 大幅降低了將隱蔽的底層邏輯缺陷轉化為可用攻擊載荷的門檻。
之前我們也多次討論過 AI 時代網路攻擊手段的三大質變(延伸閱讀《當駭客「更高效」用上 AI,Web3 的「矛與盾」軍備競賽如何升級?》):
- 零日漏洞(0-day)挖掘的「工業化」:過去,尋找像 PHP 核心引擎或韌體層面的深層記憶體漏洞,需要頂尖安全專家耗費數月進行人工程式碼稽核與模糊測試(Fuzzing),現在 AI 能夠以極低成本全天候掃描全球開源程式碼庫,將潛伏十年的陳年 Bug 批量轉化為致命武器;
- 「補丁時間窗」(N-day)的極致壓縮:一旦漏洞資訊洩露或補丁程式碼提交,惡意攻擊者利用 AI 可以在幾分鐘內逆向補丁、自動生成變種 Exploit 並完成全網自動化掃描與注入,傳統維運團隊按天、按週計算的升級排期,在毫秒級響應的 AI 攻擊腳本面前形同虛設;
- 軟體供應鏈與 DevOps 成為頭號突破口:現代 Web3 與金融系統並不是建立在真空裡的,前端互動、後端容器、第三方 NPM/PyPI 依賴套件、工程師的本地開發環境,構成了極其龐大且脆弱的開源供應鏈;
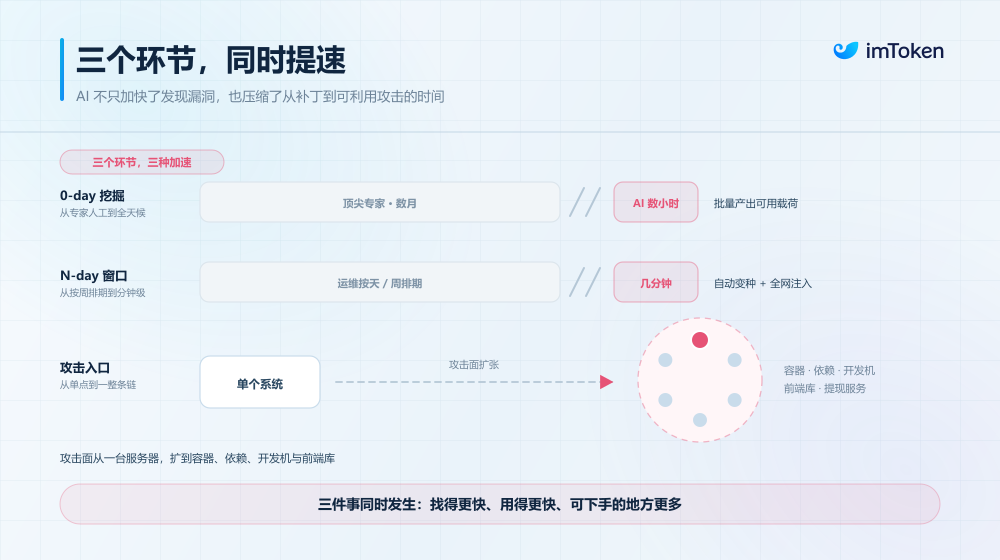
正如幣安此次 DevOps 容器被滲透、Bybit 遭遇的前端供應鏈篡改,由於鏈上攻擊最容易直接變現,加密行業正在率先經歷一場「類似大流行病級別的全球 AI 駭客攻擊浪潮」。
當然,並非上述所有攻擊都由 AI 直接發起或執行,但 AI 正在同時放大攻擊者與防守方的能力,而在現有的軟體工程體系下,這種放大效應反而加劇了攻防雙方原本就存在的結構性不對稱。
二、Vitalik:終局或許利於防守,但「過渡期」將無比艱難
面對 AI 挖掘出 PHP2Shell 這類底層漏洞所引發的行業討論,Vitalik Buterin 在 10 月 22 日給出了一個非常冷靜的判斷:網路安全的長期終局可能形成有利於防守方的格局,只是轉型過渡期會非常艱難。
為什麼?
因為在現有的軟體工程範式下,攻防雙方存在天然的不對稱。一個大型軟體系統,可能包含數百萬行歷史程式碼、數百個外部依賴,以及大量複雜的權限和執行路徑。
防守方必須確保所有關鍵環節都足夠安全,而攻擊者只需要找到其中一個尚未被發現的缺口。
Vitalik 特別指出,僅僅依靠安全研究人員搶在駭客之前發現已經發布軟體中的漏洞,並不能真正建立防禦優勢,因為如果雙方都使用越來越強大的 AI,那麼本質上仍然是在比拼誰能更快找到漏洞。
真正需要改變的,是軟體本身的建構方式,譬如他提出的兩個核心方向,形式化驗證(Formal Verification)和最小化可信計算基(Trusted Computing Base,TCB)。
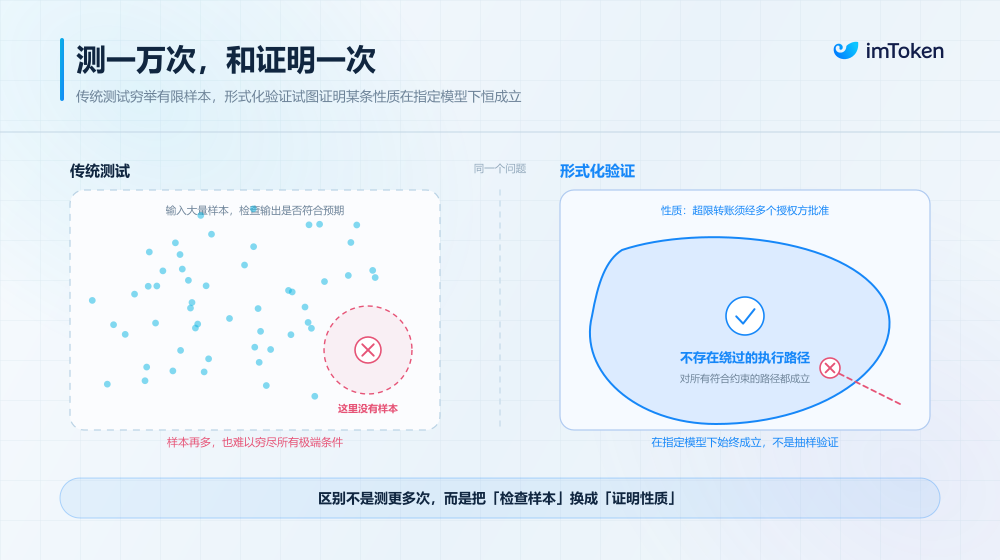
首先是形式化驗證,旨在用數學證明代替「經驗排錯」。
傳統的軟體測試只能證明「在已測試的場景下發現了沒有 Bug」,卻永遠無法證明「程式碼絕對沒有 Bug」,而形式化驗證則是利用嚴密的數學邏輯,去證明一段程式碼在所有可能的輸入和狀態轉換下,都嚴格符合預期的安全規範,不存在記憶體溢位、狀態未重置(如 PHP2Shell)或邏輯重入等缺陷。
過去,形式化驗證的成本極其高昂,編寫數學證明的程式碼量往往是業務程式碼的數倍,只有航太或核心密碼學協議才用得起。
但在 AI 時代,AI 不僅可以找漏洞,更可以成為編寫形式化驗證證明的超級助手,所以 Vitalik 預言,未來「AI 輔助形式化驗證」將成為軟體開發的最終形態——無論是 Signal 等加密通訊協議、TLS、ZK-EVM,還是應用層的智慧合約,都可以在程式碼發布前透過 AI 自動生成端到端的數學安全證明。
當一段程式碼在數學上被證明「無懈可擊」時,攻擊者的 AI 算力再強,也無法找到不存在的漏洞。
其次則是精簡可信計算基(TCB),旨在把受攻擊面壓縮到極致。
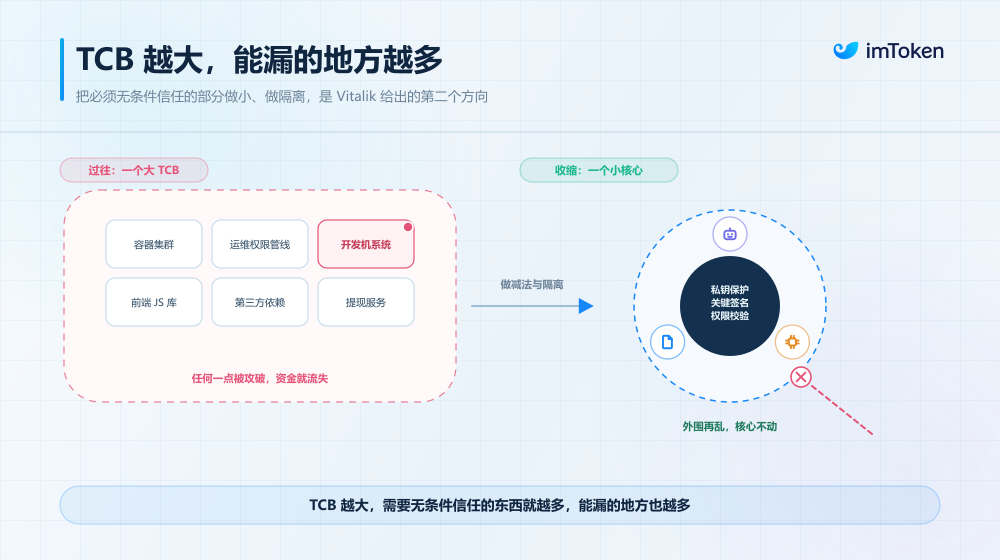
什麼是可信計算基(TCB)?簡單來說,就是一個系統為了保證安全,「必須無條件信任其不會出錯」的所有軟硬體組件的總和。
回顧幣安的 63 億美元安全事件和 Bybit 的多簽被劫持事件:為什麼底層的私鑰演算法沒破,資產卻丟了?因為它們的 TCB 太龐大了——龐大的容器叢集、複雜的維運權限管線、開發者的筆記型電腦作業系統、前端渲染的 JavaScript 函式庫,全都被納入了「一旦被攻破就會導致資金流失」的信任鏈條中。
TCB 最小化的核心思想,就是做減法與做隔離:將真正涉及私鑰保護、簽名驗證和核心授權的功能,收斂到規模更小、邊界更明確、能夠接受嚴格稽核的安全環境中,其他複雜功能,則盡可能放在權限受限的外圍環境運行。
即使瀏覽器、外掛、前端服務或者 AI Agent 遭到攻擊,也不應該因此直接獲得無限制調動使用者資產的能力。
從這個角度看,這也是 imToken 這類非託管錢包的價值所在。使用中心化交易所,使用者資產需要經過平台帳戶、託管錢包和內部提現體系;而使用 imToken,使用者自行保管私鑰,直接管理鏈上資產並發起交易,減少了中心化託管這一中間環節。
那更短的信任鏈,就意味著更少的平台級風險敞口,也不必擔心交易所暫停提現或凍結平台帳戶餘額,當然,使用者也需自行承擔私鑰保管和設備安全責任。
三、從技術加速到防禦性加速主義:為什麼需要 d/acc?
如果說形式化驗證和 TCB 最小化回答的是「技術上如何更安全」,那麼 Vitalik 長期倡導的 d/acc,則試圖回答一個更加宏觀的問題:
當 AI 和其他前沿技術正在快速改變世界,我們究竟應該怎樣安排技術發展的優先順序?
d/acc,全稱為 Defensive Accelerationism,通常被稱為「防禦性加速主義」,Vitalik 在 2023 年首次系統提出這一理念,並在 2025 年的《d/acc: one year later》中進一步闡述。
它並不反對技術進步,只是強調一種有選擇的加速:優先發展那些能夠增強社會防禦能力、分散權力,並降低系統性風險的技術。
相比於 e/acc 所強調的全面加速,d/acc 更關注技術究竟是在增強攻擊能力,還是在提升防禦能力(延伸閱讀《當 Web3 撞上 d/acc:技術加速時代,Crypto 能做些什麼?》)。
在 d/acc 的視野下,這套防禦體系涵蓋了四個維度的縱深建設:
- 網路防禦:透過密碼學、形式化驗證、軟體隔離和漏洞偵測,降低網路攻擊成功率,保護數位資產與資料;
- 生物防禦:透過病原體偵測、空氣監測、疫苗研發和公共衛生技術,提高社會應對生物安全風險的能力;
- 物理防禦:透過分散式能源、抗毀通訊網路和基礎設施韌性建設,降低現實世界關鍵設施遭受攻擊時的脆弱性;
- 資訊防禦:透過隱私保護、資訊來源驗證和去中心化協作機制,抵禦虛假資訊、深度偽造和大規模資訊操縱;
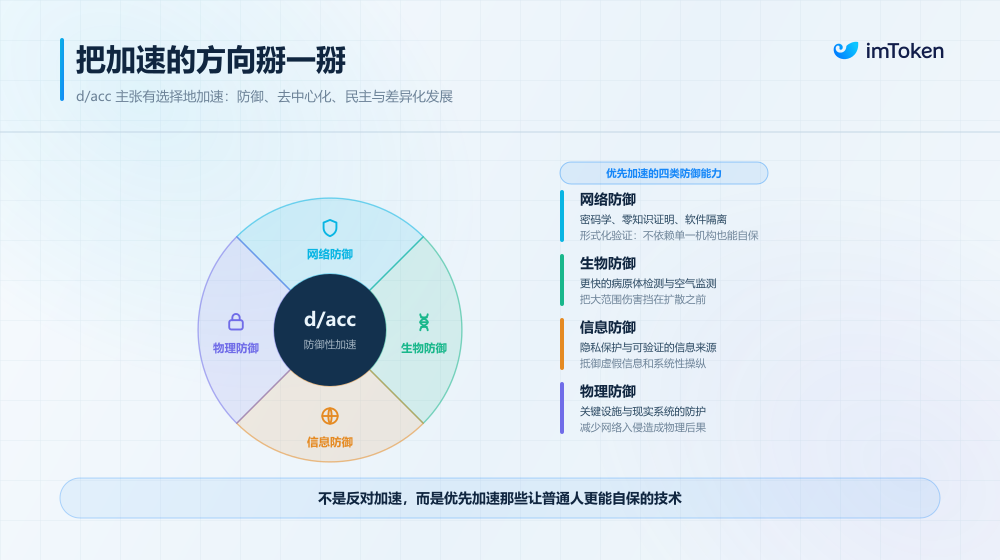
這些領域看起來跨度很大,卻共同圍繞一個目標,那就是在技術不斷增強個體和組織能力的同時,也讓它們獲得與之匹配的自我保護能力,杜絕讓更強大的技術只集中在少數擁有資源和控制權的主體手中。
也正是在此次 PHP 漏洞風波的討論中,Vitalik 重申了他在 d/acc 框架下的一個硬核主張——面對前沿 AI 帶來的不對稱衝擊,在必要階段應審慎對待高風險攻擊性 AI 的無序推進;同時,全社會應當將超過 1% 的 GDP 資源,系統性地投入到網路安全、生物安全以及物理世界的安全加固中。
為什麼需要如此大規模的系統性投入?
因為技術進步帶來的收益,往往能夠被市場快速定價和商業化,但安全基礎設施的價值卻經常被低估。
企業願意為更強大的 AI 模型、更快的算力和更高效的軟體開發工具投入巨額資金,卻未必願意為底層開源軟體的長期維護、形式化驗證和安全稽核提供同等規模的支持,那如果不主動糾正這種資源錯配,建立在脆弱開源地基上的數位大廈只會越來越危險。
寫在最後
從 PHP2Shell 暴露出的全球網際網路基礎設施風險,到 Bybit、Bitget 和 Binance 接連發生的重大安全事件,2026 年的網路安全局勢,正在用真金白銀的代價提醒所有人:
AI 時代的攻防競賽,已經不再只是比拼誰能更快發現漏洞,更在於整個軟體生態能否建立起足夠可靠的防禦體系。
安全永遠不可能一勞永逸,但這並不意味著它是一場無法獲勝的消耗戰。
過去幾十年,密碼學已經證明,某些防禦能力可以透過數學原理建立起非常強的安全保障,而不是單純依靠防守者投入更多人力。
AI 與形式化驗證、最小化可信計算基等技術的結合,也有機會將這種理念進一步擴展到整個軟體系統。
對於普通使用者而言,這種安全理念同樣可以落實到資產管理方式的選擇上。
選擇 imToken 這樣的非託管錢包,本質上就是將資產控制權留在自己手中,減少對中心化平台託管和內部營運體系的依賴,當然這也意味著使用者需要更加重視助記詞保管、設備安全和每一次交易授權,但至少,資產是否能夠被自己支配,不再完全取決於某個中心化平台是否正常運轉。
或許這才是 Vitalik 所說的網路安全終局可能有利於防守方的真正含義:不是期待某一天,AI 再也找不到任何漏洞,但要日拱一卒地讓我們賴以運行的關鍵系統,即使面對越來越聰明的攻擊者,也能依靠更小的可信核心、更嚴格的權限邊界和更可驗證的安全機制,繼續可靠地運轉。
技術進步值得加速,但保護技術成果與個





