


「Khóa riêng chưa bị lộ」— liều thuốc an ủi nguy hiểm nhất: Làm thế nào để chọn sản phẩm crypto thực sự đáng tin cậy?


Nếu một sản phẩm crypto chưa từng xảy ra rò rỉ khóa riêng tư của người dùng, liệu điều đó có nghĩa là nó đủ an toàn?
Câu trả lời rõ ràng không đơn giản như vậy.
Như mọi người đều biết, từ cuối tháng 9 đến cuối tháng 10, ngành crypto đã trải qua một đợt kiểm tra an ninh khá dày đặc, từ các sàn giao dịch tập trung hàng đầu toàn cầu, đến các nhà sản xuất ví cứng nổi tiếng lâu năm, liên tiếp phát hiện nhiều sự cố an ninh có ảnh hưởng sâu rộng.
Nếu xem xét kỹ các thông báo chính thức sau những sự cố này, sẽ thấy một cách diễn đạt lặp đi lặp lại: "không có bằng chứng cho thấy khóa riêng tư bị rò rỉ", hoặc "khóa riêng tư và cụm từ khôi phục của người dùng không bị ảnh hưởng".
Nhưng điểm xâm nhập mà kẻ tấn công tìm kiếm, có thể không nằm ở khóa riêng tư — khi quyền hạn nội bộ của sàn giao dịch có thể bị đánh cắp, khi sản phẩm an ninh bên thứ ba trở thành bàn đạp để xâm nhập hệ thống quản lý, khi thiết bị phần cứng bị cài module độc hại, thậm chí khi tên thật, thông tin liên lạc và địa chỉ nhà của người dùng bị lộ do rò rỉ dữ liệu, việc chỉ nhấn mạnh "khóa riêng tư không bị rò rỉ" rõ ràng không đủ để bao quát toàn bộ rủi ro mà người dùng phải đối mặt.
Dù sao đi nữa, an toàn khóa riêng tư chỉ là điểm khởi đầu của an toàn tài sản crypto, chứ không phải điểm kết thúc.
Điều này cũng có nghĩa là, chúng ta cần xem xét lại một câu hỏi: trong thế giới crypto ngày nay, rốt cuộc nên đánh giá một sản phẩm có thực sự an toàn và đáng tin cậy hay không như thế nào?
1. Kẻ tấn công làm thế nào để vượt qua khóa riêng tư, tài sản và dữ liệu đã bị mất kiểm soát như thế nào?
Bài viết trước đã đề cập, nếu đặt các sự cố an ninh gần đây lại với nhau để quan sát, sẽ thấy một xu hướng rõ ràng: kẻ tấn công không nhất thiết cần trực tiếp phá vỡ mật mã học và bản thân khóa riêng tư, mà có thể tìm kiếm điểm đột phá từ toàn bộ "chuỗi tin cậy".
Từ thiết bị đầu cuối của nhân viên, sản phẩm an ninh bên thứ ba, đến chuỗi cung ứng phần mềm, container dịch vụ và thậm chí quy trình ủy quyền giao dịch, bất kỳ mắt xích nào xuất hiện vết nứt, đều có thể khiến hệ thống an ninh vốn có vẻ chặt chẽ mất đi tác dụng:
- Như trong sự cố Bybit, kẻ tấn công thông qua thủ đoạn kỹ thuật xã hội xâm nhập thiết bị của một nhà phát triển Safe, lấy được thông tin xác thực truy cập liên quan, từ đó kiểm soát tài nguyên frontend trong hạ tầng ví Safe;
- Trong sự cố Bitget, kẻ tấn công lợi dụng lỗ hổng của sản phẩm an ninh bên thứ ba, lấy được thông tin xác thực quyền hạn cao nội bộ, sau đó thông qua lệnh rút tiền giả mạo vượt qua cơ chế kiểm soát rủi ro ban đầu;
- Đến sự cố Binance mới nhất, đường tấn công lại rất có thể bắt đầu từ việc laptop của một kỹ sư DevOps bị xâm nhập (tuy nhiên Binance sau đó cho biết, điều tra thêm đã phát hiện các điểm xâm nhập khác, đường tấn công đầy đủ vẫn còn chờ xác nhận);
Ba sự cố, lần lượt liên quan đến hạ tầng ví bên thứ ba, sản phẩm an ninh bên thứ ba và môi trường phát triển vận hành nội bộ.
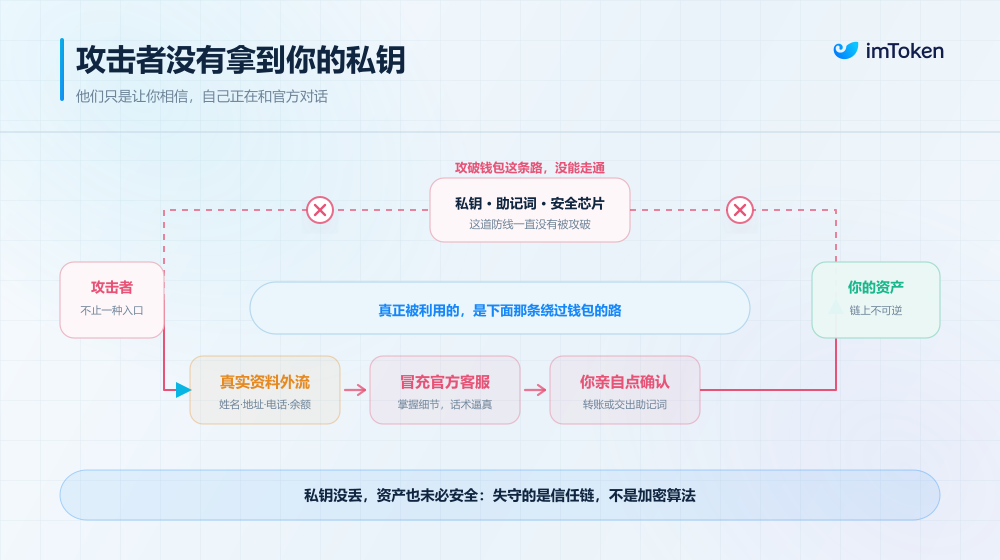
Điều này cũng giải thích tại sao ví lạnh và cơ chế đa chữ ký truyền thống không thể chữa khỏi mọi bệnh, dù sao đi nữa, thứ mà kẻ tấn công thực sự lợi dụng, chính là những mắt xích tin cậy có thể ảnh hưởng đến việc thực thi giao dịch cuối cùng nhưng chưa được xác minh độc lập đầy đủ.
Xét cho cùng, trong hệ thống quản lý tài sản tập trung, kẻ tấn công không nhất thiết cần trực tiếp lấy được khóa riêng tư của người dùng, chỉ cần có thể kiểm soát lệnh giao dịch, quy trình phê duyệt hoặc hệ thống thực thi ví, là có thể kích hoạt chuyển dịch tài sản trái phép.
Ngoài chuỗi thực thi tài sản, một loại rủi ro khác lại dễ bị người dùng thông thường đánh giá thấp hơn: rò rỉ dữ liệu.
Tháng 5 năm 2025, Coinbase đã tiết lộ một sự cố đánh cắp dữ liệu của nhân viên nội bộ. Kẻ tấn công thông qua hối lộ một số nhân viên chăm sóc khách hàng ở nước ngoài, lợi dụng quyền hạn làm việc bình thường của họ để truy cập hệ thống hỗ trợ khách hàng nội bộ, đánh cắp một phần thông tin cá nhân, hồ sơ tài khoản và thông tin liên quan đến giao dịch của người dùng.
Coinbase cho biết, sự cố không dẫn đến rò rỉ trực tiếp mật khẩu, khóa riêng tư hoặc tiền của người dùng, nhưng mục đích kẻ tấn công lấy được những tài liệu này, chính là để sau đó thực hiện các cuộc tấn công kỹ thuật xã hội chính xác, giả danh nhân viên chăm sóc khách hàng chính thức để lừa người dùng chuyển tài sản.
Sự cố Keystone càng cho thấy thêm, rò rỉ dữ liệu người dùng còn có thể ảnh hưởng đến việc xác minh tính xác thực của thiết bị ví cứng.
Ngày 20 tháng 10, trang web chính thức của Keystone bị truy cập trái phép, theo tiết lộ sau đó, kẻ tấn công lợi dụng lỗ hổng trong công cụ giám sát dữ liệu bên thứ ba của trang web, lấy được một phần lịch sử mua hàng của người dùng, cũng như khóa WebAuth dùng để xác minh tính xác thực của thiết bị.
Điều này có nghĩa là, ngay cả khi cụm từ khôi phục và khóa riêng tư của người dùng không bị rò rỉ trực tiếp, kẻ tấn công vẫn có thể lợi dụng khóa xác minh bị đánh cắp để tạo ra thiết bị giả mạo có thể vượt qua chứng nhận chính thức, khiến người dùng sử dụng ví cứng có rủi ro mà không hề hay biết.
Chưa kể đến vấn đề an ninh thiết bị và chuỗi cung ứng mà Ledger đã tiết lộ, còn đòi hỏi nhà sản xuất phải đảm bảo trong quá trình sản xuất phần cứng, chứng nhận, hậu cần và bán hàng, ngăn chặn hoàn toàn khả năng thiết bị bị thay thế, bị sửa đổi hoặc bị cài module độc hại.
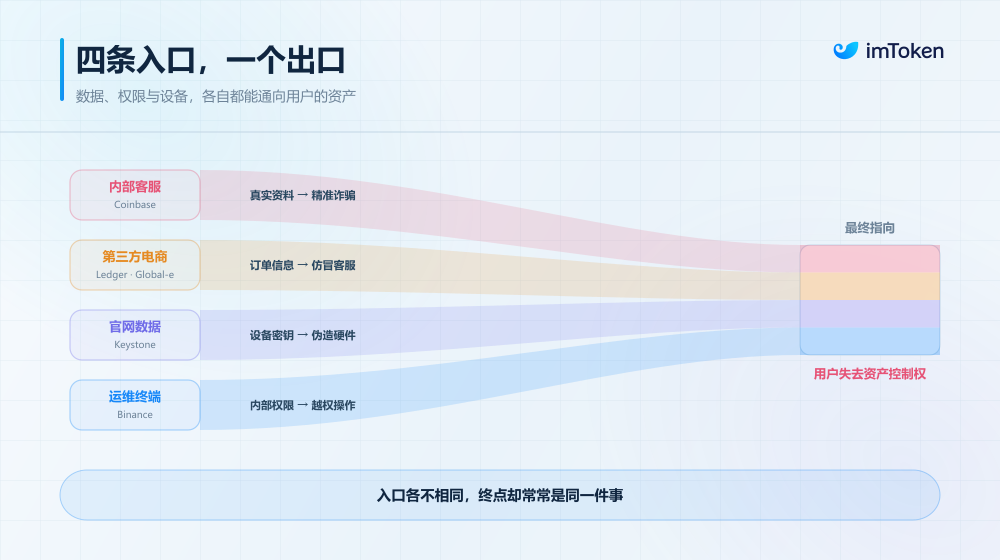
Những vấn đề này có vẻ xảy ra ở các vị trí khác nhau của sản phẩm, cuối cùng lại có thể hội tụ về cùng một kết quả, đó là người dùng mất quyền kiểm soát tài sản của mình.
Vì vậy, khóa riêng tư không bị rò rỉ trực tiếp, không có nghĩa là toàn bộ hệ thống an ninh của sản phẩm không bị thất thủ, đặc biệt là sự phát triển nhanh chóng của AI, cũng đang khiến loại rủi ro này càng bị khuếch đại thêm.
2. Làm thế nào để đánh giá một sản phẩm crypto có an toàn và đáng tin cậy hay không?
Hiểu được những sự cố này, hãy quay lại vấn đề mà người dùng thông thường thực sự cần đối mặt: nếu muốn chọn một sản phẩm crypto tương đối an toàn và đáng tin cậy, rốt cuộc nên xem xét điều gì?
So với độ nổi tiếng của thương hiệu, tính năng sản phẩm và quảng cáo tiếp thị, imToken cho rằng ít nhất có ba khía cạnh đáng được ưu tiên xem xét.
1. Quyền kiểm soát khóa riêng tư: tài sản rốt cuộc do ai nắm giữ?
Đây là vấn đề cơ bản nhất và cũng quan trọng nhất khi đánh giá kiến trúc an ninh của sản phẩm crypto.
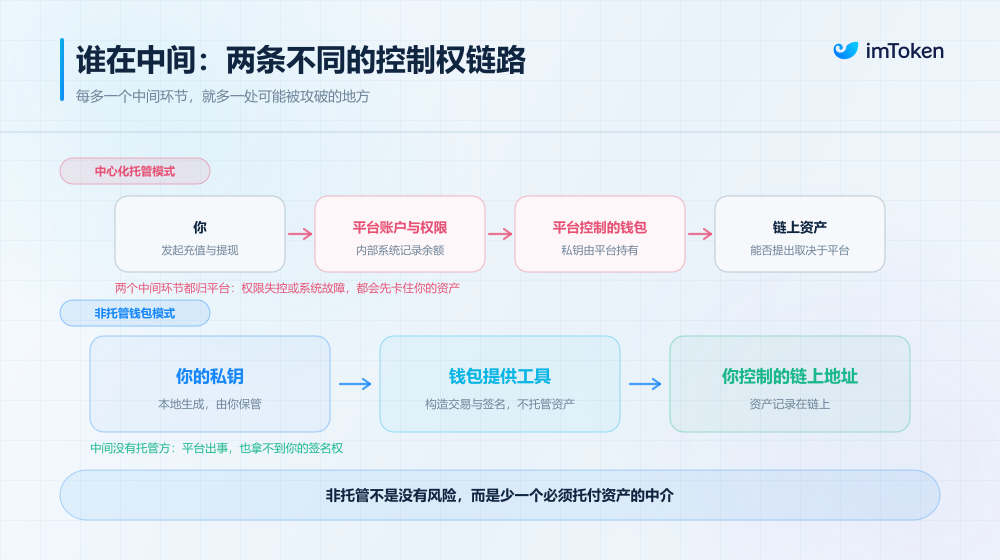
Trước tiên cần phân biệt hai mô hình hoàn toàn khác nhau: lưu ký và không lưu ký.
Lấy sàn giao dịch tập trung làm ví dụ, người dùng thường quản lý tài sản của mình thông qua hệ thống tài khoản. Sau khi nạp tiền, tài sản đi vào hệ thống ví do sàn giao dịch kiểm soát, nền tảng ghi nhận số dư của người dùng thông qua hệ thống tài khoản nội bộ, và chịu trách nhiệm rút tiền, kiểm soát rủi ro và quản lý vốn.
Ưu điểm của mô hình này là sử dụng thuận tiện, người dùng không cần tự quản lý khóa riêng tư, nhưng cũng có nghĩa là người dùng cần tin tưởng vào cơ chế lưu ký tài sản, quyền hạn nội bộ và quản lý vận hành của nền tảng, một khi nền tảng xảy ra sự cố hệ thống, quyền hạn nội bộ mất kiểm soát hoặc vấn đề quản lý vốn, người dùng có thể không truy cập hoặc rút tài sản bình thường được.
Ví không lưu ký thì khác.
Khi người dùng tạo ví, khóa riêng tư được tạo trong môi trường cục bộ, và do người dùng tự bảo quản, ví chủ yếu đảm nhận các chức năng như quản lý khóa, xây dựng giao dịch và ký, tài sản thực sự được ghi nhận trên blockchain.
Về mặt cấu trúc, hai bên có sự khác biệt rõ ràng:
- Lưu ký tập trung: người dùng → hệ thống tài khoản và quyền hạn của nền tảng → ví do nền tảng kiểm soát → tài sản trên chuỗi;
- Ví không lưu ký: người dùng nắm giữ khóa riêng tư → ví cung cấp công cụ quản lý và ký → địa chỉ trên chuỗi do người dùng trực tiếp kiểm soát;
Điều này có nghĩa là, mô hình không lưu ký giảm bớt vai trò của nền tảng với tư cách người lưu ký tài sản, cũng giảm bớt các mắt xích mà người dùng phải phụ thuộc vào nền tảng tập trung mới có thể kiểm soát tài sản.
Tất nhiên, điều này không có nghĩa là ví không lưu ký tuyệt đối an toàn.
Người dùng cần tự sao lưu cụm từ khôi phục, bảo vệ an toàn thiết bị, và chịu trách nhiệm với mỗi giao dịch và chữ ký. Một khi cụm từ khôi phục bị rò rỉ, hoặc người dùng chủ động ký giao dịch độc hại, tài sản vẫn có thể bị tổn thất.
Vì vậy, khi chọn ví, ít nhất nên làm rõ ba câu hỏi: khóa riêng tư rốt cuộc được tạo trên thiết bị của người dùng, hay do phía máy chủ tạo? Khóa riêng tư và cụm từ khôi phục có bị tải lên máy chủ của nhà cung cấp dịch vụ không? Người dùng có thực sự nắm quyền ký, có thể khôi phục tài sản của mình trong ví tương thích khác không?
2. Quyền riêng tư dữ liệu: sản phẩm rốt cuộc đã thu thập bao nhiêu thông tin về bạn?
Khía cạnh thứ hai, là bảo vệ quyền riêng tư mà nhiều người dùng dễ bỏ qua





