






Từ Binance đến PHP2Shell: Trong kỷ nguyên AI, phòng tuyến an ninh mạng cần được định nghĩa lại


- Quan điểm cốt lõi: Gần đây Bybit, Bitget và Binance liên tiếp xảy ra các sự cố an ninh nghiêm trọng. Kẻ tấn công không còn trực tiếp phá khóa riêng tư mà xuyên qua thiết bị đầu cuối của nhân viên, sản phẩm của bên thứ ba, chuỗi cung ứng phần mềm… tức toàn bộ "chuỗi tin cậy". AI đang khuếch đại đáng kể rủi ro mang tính cấu trúc này.
- Yếu tố then chốt:
- Sự cố Binance ảnh hưởng lên tới 6,3 tỷ USD, đã phối hợp đóng băng khoảng 3 tỷ USD tài sản; đường tấn công nghi ngờ bắt đầu từ việc máy tính xách tay của kỹ sư DevOps bị xâm nhập.
- Trong gần một năm qua, các sự cố an ninh tại các sàn giao dịch hàng đầu diễn ra dày đặc: Bybit khoảng 1,46 tỷ USD, Bitget khoảng 387,5 triệu USD; điểm xâm nhập tấn công lần lượt là cơ sở hạ tầng ví bên thứ ba, sản phẩm an ninh bên thứ ba và môi trường vận hành nội bộ.
- Engine lõi PHP phát hiện lỗ hổng nghiêm trọng tồn tại hơn mười năm (CVSS 9.2), hơn 22,6 triệu đến 36,7 triệu phiên bản công khai trên toàn cầu bị đe dọa, và lỗ hổng được phát hiện nhờ AI.
- Vitalik cho rằng AI khiến việc khai thác lỗ hổng zero-day trở nên công nghiệp hóa, cửa sổ thời gian vá lỗi bị nén đến cực hạn, sự bất đối xứng mang tính cấu trúc giữa tấn công và phòng thủ ngày càng gia tăng.
- Vitalik chủ trương tái cấu trúc cách xây dựng phần mềm bằng xác minh hình thức (chứng minh an toàn mã bằng toán học) và tối thiểu hóa cơ sở tính toán tin cậy (thu hẹp biên giới ủy quyền cốt lõi).
- d/acc – chủ nghĩa tăng tốc phòng thủ – nhấn mạnh ưu tiên phát triển công nghệ phòng thủ bốn chiều: mạng lưới, sinh học, vật lý và thông tin; đồng thời đề xuất đầu tư hơn 1% GDP cho việc gia cố an ninh.
Vào sáng sớm ngày 30 tháng 10, thị trường tiền mã hóa lại một lần nữa chứng kiến một vụ trộm coin ở tầm lịch sử, và lần này là Binance.
Theo điều tra sơ bộ, kẻ tấn công có thể đã xâm nhập vào máy tính xách tay của một kỹ sư DevOps (Phát triển và Vận hành), từ đó vào được một container dịch vụ và gửi các giao dịch rút tiền trái phép. Binance ước tính tổng thiệt hại của sự kiện lên tới 6,3 tỷ USD, và hiện đã phối hợp đóng băng khoảng 3 tỷ USD tài sản liên quan.
Nói đến đây, trong gần một năm qua, các sự cố an ninh của những sàn giao dịch hàng đầu đã có phần dày đặc đến mức khiến người ta bất lực:
Năm ngoái Bybit bị mất khoảng 1,46 tỷ USD tài sản, đến tháng 9 năm nay Bitget lại có khoảng 387,5 triệu USD tài sản bị chuyển dịch trái phép, và giờ ngay cả Binance cũng bị cuốn vào một làn sóng mới.
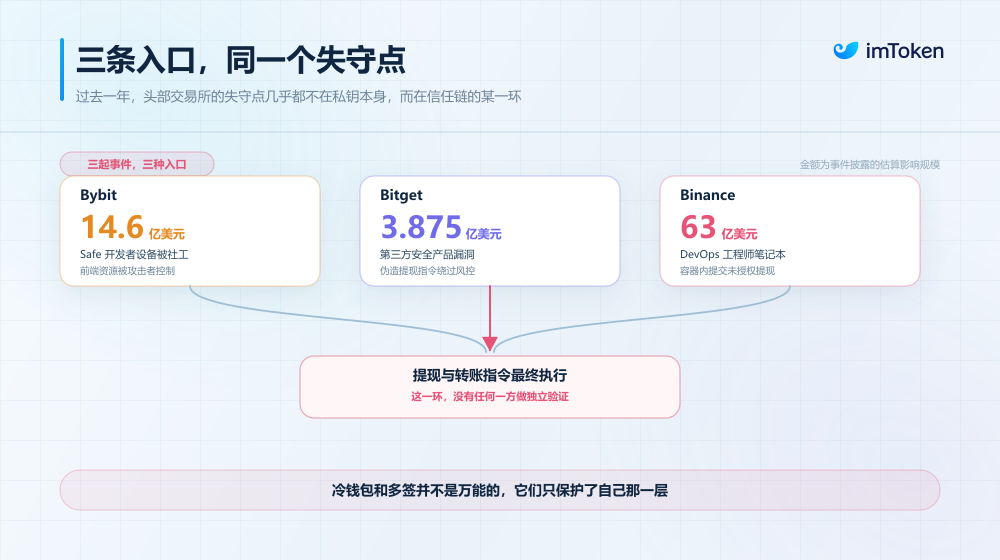
Nếu đặt các sự cố an ninh gần đây cạnh nhau để quan sát, sẽ thấy một xu hướng rõ ràng: kẻ tấn công ngày càng ít trực tiếp "gặm nhấm" mật mã học và bản thân khóa riêng tư, mà bắt đầu tập trung vào toàn bộ "chuỗi tin cậy" — từ thiết bị đầu cuối của nhân viên, sản phẩm bảo mật của bên thứ ba, đến chuỗi cung ứng phần mềm, container dịch vụ và thậm chí cả quy trình ủy quyền giao dịch; chỉ cần một mắt xích xuất hiện vết nứt, toàn bộ tuyến phòng thủ đều có thể thất thủ.
Sự phát triển nhanh chóng của AI cũng đang khiến loại rủi ro này tiếp tục bị khuếch đại.
Ngày 22 tháng 10, đồng sáng lập Ethereum Vitalik Buterin đã đưa ra một nhận định mới: trong thời đại AI, hồi kết của an ninh mạng có thể sẽ có lợi cho phía phòng thủ, nhưng giai đoạn chuyển tiếp để đi đến hồi kết đó sẽ vô cùng gian nan.
1. Từ Bybit đến PHP2Shell: Kẻ tấn công đang xuyên thủng toàn bộ chuỗi tin cậy
Trước tiên hãy nhìn lại vài sự kiện này.
Đường tấn công của chúng không giống nhau, nhưng có một điểm chung, đó là kẻ tấn công không đơn thuần dựa vào việc bẻ khóa khóa riêng tư hay phá vỡ giao thức tầng nền của blockchain; ngược lại, chúng chỉ tìm ra một mắt xích nào đó trong hệ thống được tin cậy mặc định.
- Như trong sự kiện Bybit, kẻ tấn công đã xâm nhập thiết bị của một nhà phát triển Safe thông qua thủ đoạn kỹ thuật xã hội, lấy được thông tin xác thực truy cập liên quan, từ đó kiểm soát tài nguyên giao diện người dùng trong hạ tầng ví Safe;
- Trong sự kiện Bitget, kẻ tấn công lợi dụng lỗ hổng của sản phẩm bảo mật bên thứ ba để lấy được thông tin xác thực nội bộ có quyền hạn cao, sau đó vượt qua cơ chế kiểm soát rủi ro hiện có bằng các lệnh rút tiền giả mạo;
- Đến sự kiện Binance mới nhất, đường tấn công lại rất có thể bắt đầu từ việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập;
Ba sự kiện lần lượt liên quan đến hạ tầng ví bên thứ ba, sản phẩm bảo mật bên thứ ba và môi trường phát triển vận hành nội bộ.
Điều này cũng giải thích vì sao ví lạnh truyền thống và cơ chế đa chữ ký không thể chữa khỏi mọi bệnh; suy cho cùng, thứ mà kẻ tấn công thực sự lợi dụng chính là những mắt xích tin cậy có thể ảnh hưởng đến việc thực thi giao dịch cuối cùng nhưng chưa được xác minh độc lập đầy đủ.
Và cuộc khủng hoảng chuỗi tin cậy tương tự không chỉ tồn tại ở các sàn giao dịch tiền mã hóa.
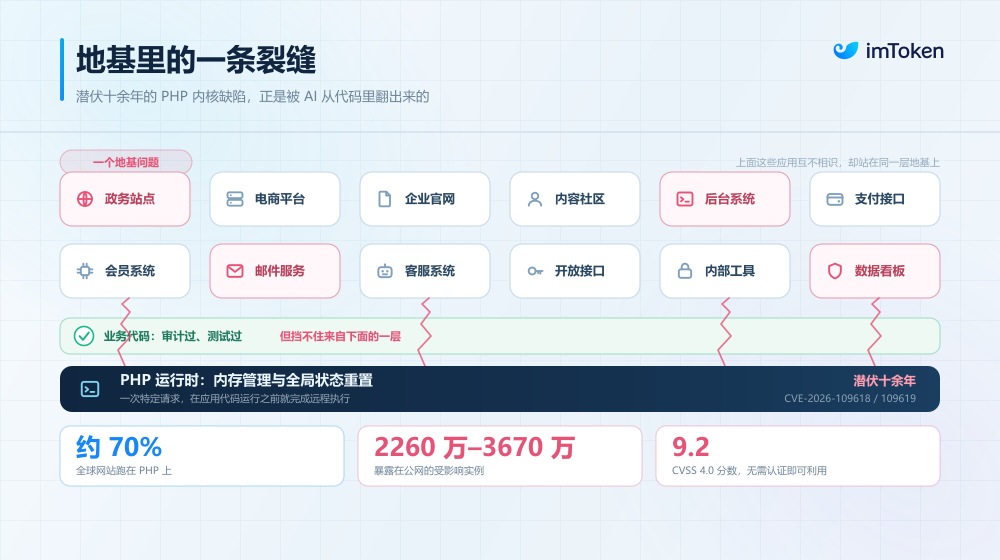
Chỉ một tuần trước khi Binance bị tấn công, nhà sáng lập Binance CZ đã đặc biệt đăng tweet nhắc mọi người rằng trong vài ngày tới cần đặc biệt thận trọng khi truy cập bất kỳ trang web nào — khi đó hai lỗ hổng nghiêm trọng cấp độ sử thi của lõi engine PHP mang tên PHP2Shell (CVE-2026-109618 và CVE-2026-109619, điểm CVSS v4.0 lên tới 9,2) đang gây hoang mang trên toàn mạng.
Là ngôn ngữ phía máy chủ mã nguồn mở支撑 khoảng 70% trang web trên toàn cầu, các nền tảng phổ biến như WordPress, Magento, Drupal đều được xây dựng trên PHP.
Hai lỗ hổng quản lý bộ nhớ và đặt lại trạng thái toàn cục đã tồn tại âm thầm hơn mười năm này cho phép kẻ tấn công, mà không cần xác thực danh tính, chỉ với một yêu cầu web cụ thể, có thể thực thi mã từ xa (RCE) trước khi mã ứng dụng của chính trang web chạy, trực tiếp chiếm quyền điều khiển máy chủ và cài backdoor hoặc đánh cắp thông tin xác thực người dùng.
Dữ liệu quét của các tổ chức an ninh mạng Palo Alto Networks và Censys cho thấy có hơn 22,6 triệu đến 36,7 triệu phiên bản instance lộ ra Internet trên toàn cầu đang nằm trong tầm nguy hiểm.
Thậm chí còn kỳ lạ hơn, theo tiết lộ của các tổ chức bảo mật, hai lỗ hổng trạng thái bộ nhớ tầng nền đã "ngủ quên" hơn mười năm và cực khó bị kiểm toán viên con người phát hiện này chính là được khai thác nhờ công nghệ AI; nói cách khác, AI đã làm giảm mạnh ngưỡng biến các khiếm khuyết logic tầng nền ẩn giấu thành tải trọng tấn công có thể sử dụng.
Trước đây chúng ta cũng đã nhiều lần thảo luận về ba bước chuyển biến về chất trong thủ đoạn tấn công mạng thời đại AI (đọc thêm《Khi hacker "hiệu quả hơn" nhờ AI, cuộc chạy đua vũ trang "mâu và thuẫn" của Web3 sẽ nâng cấp thế nào?》):
- "Công nghiệp hóa" việc khai thác lỗ hổng zero-day (0-day): Trước đây, để tìm ra các lỗ hổng bộ nhớ sâu như trong lõi engine PHP hoặc tầng firmware, cần các chuyên gia bảo mật hàng đầu mất nhiều tháng kiểm toán mã thủ công và fuzzing (Fuzzing); nay AI có thể quét toàn bộ kho mã nguồn mở toàn cầu 24/7 với chi phí cực thấp, biến hàng loạt lỗi cũ tồn tại mười năm thành vũ khí chết người;
- Sự co hẹp tối đa "cửa sổ thời gian vá lỗi" (N-day): Một khi thông tin lỗ hổng bị rò rỉ hoặc mã vá được gửi đi, kẻ tấn công ác ý sử dụng AI có thể đảo ngược bản vá trong vài phút, tự động tạo biến thể exploit và hoàn tất quét và tiêm tự động toàn mạng; lịch trình nâng cấp mà các đội vận hành truyền thống tính theo ngày, theo tuần sẽ trở nên vô nghĩa trước các script tấn công AI phản hồi ở mức mili giây;
- Chuỗi cung ứng phần mềm và DevOps trở thành điểm đột phá số một: Các hệ thống Web3 và tài chính hiện đại không được xây dựng trong chân không; tương tác giao diện người dùng, container phía máy chủ, các gói phụ thuộc NPM/PyPI bên thứ ba, môi trường phát triển cục bộ của kỹ sư tạo nên một chuỗi cung ứng mã nguồn mở vô cùng lớn và mong manh;
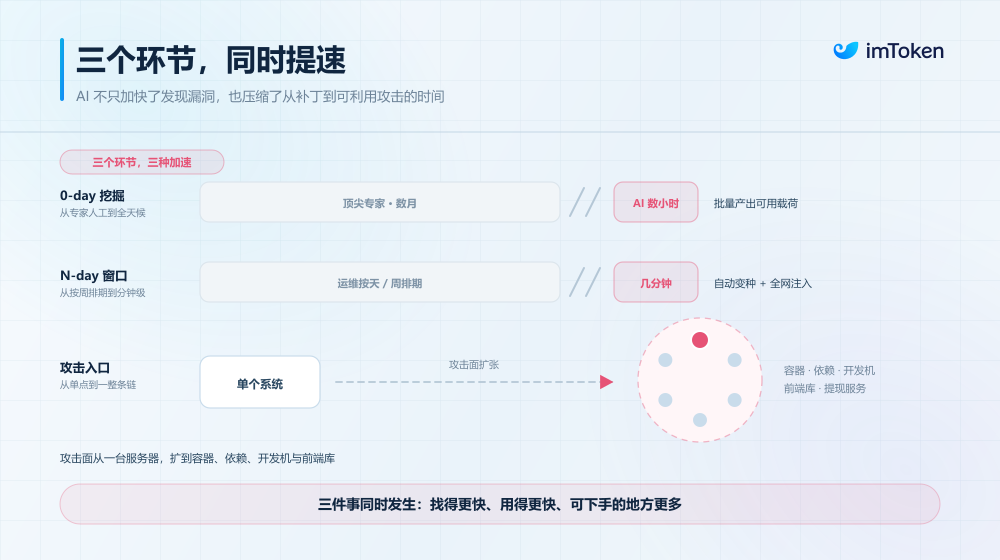
Đúng như việc container DevOps của Binance lần này bị xâm nhập, hay việc Bybit bị giả mạo chuỗi cung ứng giao diện người dùng, do các cuộc tấn công trên chuỗi dễ trực tiếp "hiện thực hóa" thành tiền nhất, ngành tiền mã hóa đang là ngành đầu tiên trải qua một "làn sóng tấn công hacker AI toàn cầu ở cấp độ đại dịch".
Tất nhiên, không phải tất cả các cuộc tấn công nêu trên đều do AI trực tiếp phát động hoặc thực thi, nhưng AI đang đồng thời khuếch đại năng lực của cả kẻ tấn công và phía phòng thủ, và trong hệ thống kỹ thuật phần mềm hiện nay, hiệu ứng khuếch đại này lại càng làm trầm trọng thêm sự bất đối xứng mang tính cấu trúc vốn có giữa hai bên.
2. Vitalik: Hồi kết có thể có lợi cho phòng thủ, nhưng "giai đoạn chuyển tiếp" sẽ vô cùng gian nan
Trước cuộc thảo luận trong ngành do các lỗ hổng tầng nền như PHP2Shell bị AI khai thác gây ra, Vitalik Buterin đã đưa ra một nhận định rất điềm tĩnh vào ngày 22 tháng 10: hồi kết dài hạn của an ninh mạng có thể hình thành một cục diện có lợi cho phía phòng thủ, chỉ là giai đoạn chuyển tiếp sẽ vô cùng gian nan.
Vì sao?
Bởi vì trong mô hình kỹ thuật phần mềm hiện nay, giữa tấn công và phòng thủ tồn tại sự bất đối xứng tự nhiên. Một hệ thống phần mềm lớn có thể chứa hàng triệu dòng mã lịch sử, hàng trăm phụ thuộc bên ngoài, cùng vô số quyền hạn và đường thực thi phức tạp.
Phía phòng thủ phải đảm bảo mọi mắt xích then chốt đều đủ an toàn, trong khi kẻ tấn công chỉ cần tìm ra một lỗ hổng chưa được phát hiện.
Vitalik đặc biệt chỉ ra rằng chỉ dựa vào việc các nhà nghiên cứu bảo mật giành trước hacker để phát hiện lỗ hổng trong phần mềm đã phát hành không thể thực sự tạo lợi thế phòng thủ, bởi nếu cả hai bên đều sử dụng AI ngày càng mạnh, thì về bản chất vẫn là so xem ai tìm ra lỗ hổng nhanh hơn.
Thứ thực sự cần thay đổi là cách xây dựng bản thân phần mềm, chẳng hạn như hai hướng cốt lõi mà ông đề xuất: xác minh hình thức (Formal Verification) và thu gọn cơ sở tin cậy tính toán (Trusted Computing Base, TCB).
Đầu tiên là xác minh hình thức, nhằm thay thế "gỡ lỗi dựa trên kinh nghiệm" bằng chứng minh toán học.
Kiểm thử phần mềm truyền thống chỉ có thể chứng minh "trong các kịch bản đã kiểm thử thì không phát hiện lỗi", nhưng không bao giờ có thể chứng minh "mã tuyệt đối không có lỗi"; ngược lại, xác minh hình thức sử dụng logic toán học chặt chẽ để chứng minh một đoạn mã chương trình, dưới mọi đầu vào và chuyển đổi trạng thái có thể, đều nghiêm ngặt tuân thủ quy cách an toàn kỳ vọng, không tồn tại các khiếm khuyết như tràn bộ nhớ, trạng thái chưa được đặt lại (như PHP2Shell) hay tái nhập logic.
Trước đây, chi phí xác minh hình thức cực kỳ cao; lượng mã để viết chứng minh toán học thường gấp nhiều lần mã nghiệp vụ, chỉ ngành hàng không vũ trụ hoặc các giao thức mật mã cốt lõi mới đủ khả năng chi trả.
Nhưng trong thời đại AI, AI không chỉ có thể tìm lỗ hổng mà còn có thể trở thành siêu trợ lý viết chứng minh xác minh hình thức. Vì vậy Vitalik dự đoán rằng trong tương lai "xác minh hình thức được AI hỗ trợ" sẽ trở thành hình thái cu





