OKLink: Thống kê các sự cố bảo mật vào tháng 4 năm 2023


tiêu đề cấp đầu tiên1. Cơ bản
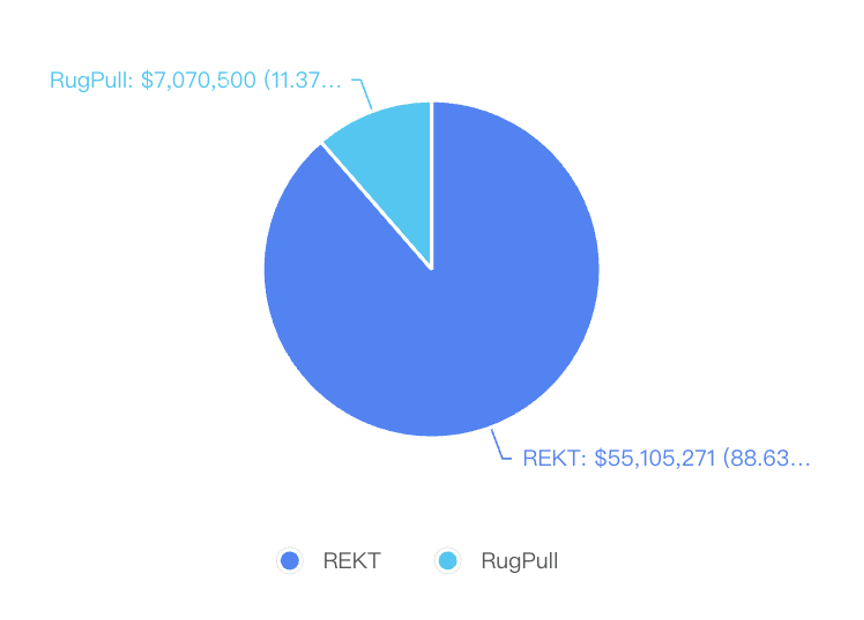
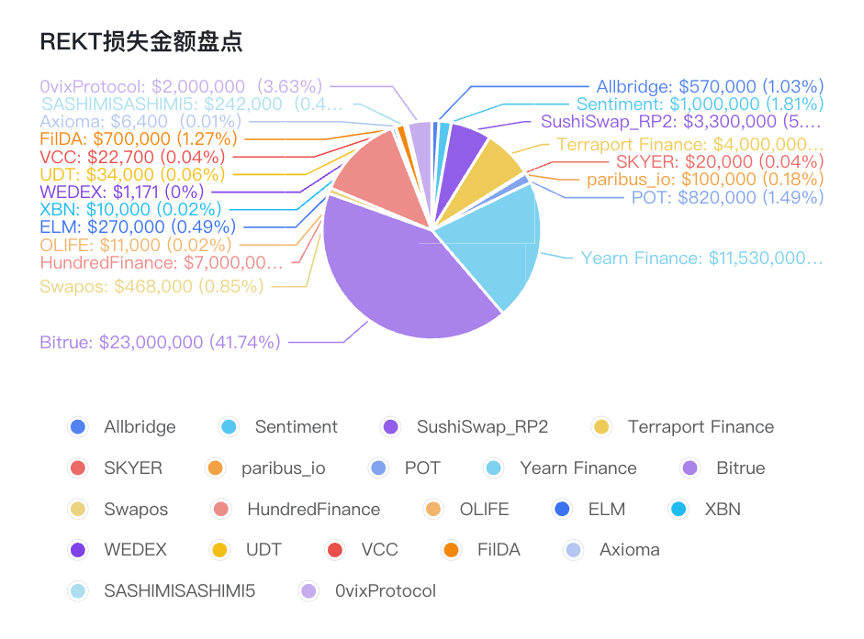
Trong tháng 4 năm 2023, các sự cố an ninh đã gây thiệt hại tổng cộng khoảng 60 triệu đô la Mỹ, so với tháng trước, số tiền thiệt hại có giảm nhưng số lượng các sự cố an ninh không đổi. Trong số đó, Yearn Finance đã gây ra khoản lỗ hơn 10 triệu đô la Mỹ do lỗi cấu hình tham số. Đồng thời, có một số lỗ hổng đã xuất hiện và chúng cũng xuất hiện trên chuỗi Arbitrum. Ngoài ra, số lượng RugPull vẫn không suy giảm. Các sự cố như lừa đảo trên mạng xã hội vẫn thường xuyên xảy ra, tài khoản bên dự án Twitter giả mạo và Discord chính thức bị tấn công và tung ra các liên kết lừa đảo xuất hiện vô tận.
tiêu đề phụ
No.1
Giao dịch tấn công:
Giao dịch tấn công:
•https://www.oklink.com/cn/bsc/tx/0x 7 ff 1364 c 3 b 3 b 296 b 411965339 ed 956 da 5 d 17058 f 3164425 ce 800 d 64 f 1 aef 8210
Địa chỉ kẻ tấn công:
•https://www.oklink.com/cn/bsc/address/0x c 578 d 755 c d5 6255 d 3 ff 6 e 92 e 1 b 6371 ba 945 e 3984
No.2
Giao dịch tấn công:
Giao dịch tấn công:
•https://www.oklink.com/cn/arbitrum/tx/0x a 9 ff 2b 587 e 2741575 daf 893864710 a 5 cbb 44 bb 64 ccdc 487 a 100 fa 20741 e 0 f 74 d
Địa chỉ kẻ tấn công:
•https://www.oklink.com/cn/arbitrum/address/0x dd 0 cdb 4 c 3 b 887 bc 533957 bc 32463977 e 432 e 49 c 3
No.3
Vào ngày 9 tháng 4, RouteProcessor 2 trong SushiSwap đã bị tấn công và tổn thất khoảng 330w. Nguyên nhân cốt lõi là do RouteProcessor không xác minh các tham số tuyến đường do người dùng cung cấp, khiến kẻ tấn công chỉ định một nhóm độc hại, sau đó thực hiện hoán đổi trong nhóm độc hại và sử dụng chức năng gọi lại V3 SwapCallback uniswap để đánh cắp tiền từ người dùng được ủy quyền của RouteProcessor 2.
Giao dịch tấn công:
•https://www.oklink.com/cn/eth/tx/0x ea 3480 f 1 f 1 d 1 f 0 b 32283 f 8 f 28 2c e 16403 fe 22 ede 35 c 0 b 71 a 732193 e 56 c 5 c 45 e 8
No.4
Giao dịch tấn công:
No.5
Vào ngày 10 tháng 4, Meta Skyer (SKYER) đã bị tấn công bằng flash loan và mất 2 tỷ USD
Giao dịch tấn công:
•https://www.oklink.com/cn/bsc/tx/0x ee 1 bc 3d 0 b 5 b 9 bbbe 3 fa 47730774 a 391491 f 583 a 602 afb 0969 f 53 2d 521975137 d
No.6
Giao dịch tấn công:@paribus_ioNgày 11 tháng 4,
Dự án đã bị tấn công và mất khoảng 100.000 đô la Mỹ. Lý do cốt lõi là lỗ hổng reentrancy trong phiên bản cũ của Hợp chất V2.
No.7
Giao dịch tấn công: https://www.oklink.com/cn/arbitrum/tx/0x 0 e 29 dcf 4 e 9 b 211 a 811 caf 00 fc 8294024867 bffe 4 ab 2819 cc 1625 d 2 e 9 d 62390 af
Vào ngày 12 tháng 4, MetaPoint ($POT) đã bị tấn công và mất khoảng 82 tỷ đô la. Lý do cốt lõi là mỗi lần gửi $POT, một hợp đồng mới sẽ được tạo để lưu trữ tài sản của người dùng, nhưng chức năng phê duyệt trong hợp đồng này là công khai, cho phép bất cứ ai chuyển tài sản của họ.
No.8
Giao dịch tấn công: https://www.oklink.com/cn/bsc/tx/0x ccd 12 f 22629 b2c 4 2d 2 b 68036 2d adbd 1 b 3d 89 cb 4 a 87 a 8 c 9 b 297766 b 4974 c 6 quảng cáo 34
Vào ngày 13 tháng 4, Yearn Finance đã bị tấn công và mất tổng cộng khoảng US$1153w Nguyên nhân cốt lõi là do hợp đồng yUSDT bị định cấu hình sai và nó được định cấu hình thành địa chỉ USDC.
•https://www.oklink.com/cn/eth/tx/0x 055 cec 4 fa 4614836 e 54 ea 2 e 5 cd 3d 14247 ff 3d 61 b 85 aa 2 a 41 f 8 cc 876 d 131 e 0328
•https://www.oklink.com/cn/eth/tx/0 x d5 5 e 43 c 160 2b 28 d 4 fd 4667 ee 445 d5 70 c 8 f 298 f 5401 cf 04 e 62 ec 329759 ecda 95 d
No.9
Giao dịch liên quan:
Giao dịch liên quan:
•https://www.oklink.com/cn/eth/tx/0x 78 edc 292 af 51 a 93 f 89 ac 201 a 74 2b ce 9 fa 9 c 5 d 9 a 7007 f 034 aa 30535 e 3508 2d 50 a
Địa chỉ kẻ tấn công:
•https://www.oklink.com/cn/eth/address/0 x 2d f 07 c 054138 bf 29348 f 35 a 12 a 22550230 bd 1405
No.10
Địa chỉ kẻ tấn công:@HundredFinance15 tháng Tư,
Bị tấn công, thiệt hại khoảng 700 w đô la Mỹ, lý do cốt lõi là khi hToken được mua lại, có một vấn đề làm tròn số nguyên, vấn đề này sẽ xuất hiện khi thị trường trống. Trước tiên, kẻ tấn công gửi một lượng nhỏ WBTC để xóa nhóm hWBTC, sau đó tặng một lượng lớn WBTC cho nhóm hWBTC, điều này sẽ ảnh hưởng và tăng giá hWBTC, sau đó mượn tất cả tài sản trên thị trường, sau đó gọi mua lạiNói chung, do vấn đề làm tròn số nguyên, Nó sẽ chỉ đốt một nửa số hWBTC trong hợp đồng để kiếm lợi nhuận.
•https://www.oklink.com/cn/optimism/tx/0x 6 e 9 ebcdebbabda 04 fa 9 f 2 e 3 bc 21 ea 8 b 2 e 4 fb 4 bf 4 f 4670 cb 8483 e 2 f 0 b 2604 f 451
No.11
Giao dịch liên quan:@OceanLifeTokenngày 19 tháng 4 năm
Bị tấn công bởi các khoản vay chớp nhoáng, lợi nhuận là 32,29 WBNB, khoảng 1,1 triệu đô la Mỹ. OLIFE là một mã thông báo phản chiếu, kẻ tấn công làm giảm số lượng rSupply và tSupply bằng cách gọi hàm truyền và hàm phân phối nhiều lần, do đó ảnh hưởng đến số lượng OLIFE trong nhóm và cuối cùng hoán đổi OLIFE thành WBNB để kiếm lời.
•https://www.oklink.com/cn/bsc/tx/0x a 21692 ffb 561767 a 74 a 4 cbd 1 b 78 ad 48151 d 710 efab 723 b 1 efa 5 f 1 e 0147 caab 0 a
No.12
Giao dịch liên quan:$ELMVào ngày 20 tháng 4, hợp đồng cầu xuyên chuỗi của Tales of Elleria trên Arbitrum đã bị tấn công và kẻ tấn công đã đúc tổng cộng 5.000.000.000
•https://www.oklink.com/cn/arbitrum/address/0x f 2c bf 39 e 7668 ebb 113 f 2c 609 bbd 6 ea 1 dfce 5 d 376
No.13
(khoảng 27w USD) Những kẻ tấn công liên quan:
Vào ngày 20 tháng 4, XBN đã bị tấn công và những kẻ tấn công đã kiếm được tổng lợi nhuận là 10.000 đô la Mỹ.
•https://www.oklink.com/cn/bsc/tx/0x 3 b 698 ba 37 f 3 3ac 0 f 822 a 0 de 7 e 097126 d 71 e 8216 bf 59 ec 9 b 2 e 6044 df 7 d 4 f 40296
No.14
Giao dịch liên quan:
Vào ngày 21 tháng 4, Mã thông báo phần thưởng WEDEX (APP) đã gặp phải một cuộc tấn công cho vay nhanh và kẻ tấn công đã kiếm được khoảng 1171 đô la Mỹ.
•https://www.oklink.com/cn/bsc/tx/0x b 9217 a 608 da 161803977 dfcf 3 edfd 7 e 7323 bb 942 f 71 f 5 cae 6 da 5 e 1900 e 91174 d
No.15
Vào ngày 21 tháng 4, Token chiết khấu mở khóa $UDT đã bị tấn công và kẻ tấn công đã kiếm được lợi nhuận khoảng 3,4 tỷ đô la Mỹ.
Địa chỉ kẻ tấn công:
•https://www.oklink.com/cn/eth/address/0x 43 ee 4169 d 9 ff 5 e 5 b 10 ca 42923 b 1 e 5 d 07 a 157 bb 71
No.16
Địa chỉ kẻ tấn công:
Vào ngày 22 tháng 4, Mutual Aid VCC đã bị tấn công. Có một chức năng cửa hậu trong dự án này, có thể chuyển mã thông báo VCC đến địa chỉ được chỉ định. Kẻ tấn công kiếm được 70 WBNB, khoảng 2,27w USD.
•https://www.oklink.com/cn/bsc/tx/0x ef 1746520086 c 224 da 86 c 92 ee 9631366 ddf 883 e 4 ab 1 d 35 e 8958 c 095 f 5 eb 80 ebe
No.17
Giao dịch liên quan:
No.18
Vào ngày 23 tháng 4, FilDA đã thông báo rằng họ đã bị tấn công vào mạng Elastos Smart Chain và REI, đồng thời mất tổng cộng 700.000 đô la Mỹ. Kẻ tấn công đã chuyển đổi 80 nghìn $ELA thành 326 BNB thông qua chuỗi chéo và chuyển đổi 200 nghìn ELA thành 17 ETH.
Vào ngày 24 tháng 4, dự án Axioma đã bị tấn công và cuối cùng đã kiếm được lợi nhuận khoảng 20 WBNB. Trước tiên, kẻ tấn công đã mua AXT trong hợp đồng AxiomaPresale thông qua khoản vay chớp nhoáng, sau đó đổi AXT đã mua lấy WBNB thông qua pancake. Do giá của AXT trong AxiomaPresale được tính theo công thức cố định nên có sự chênh lệch giá với giá trong AxiomaPresale pancake, khiến kẻ tấn công có thể kiếm lợi từ nó.
•https://www.oklink.com/cn/bsc/tx/0x 05 eabbb 665 a 5 b 99490510 d 0 b 3 f 93565 f 394914294 ab 4 d 609895 e 525 b 43 ff 16 f 2
No.19
Giao dịch liên quan:@SASHIMISASHIMI 5 25 tháng 4,
Bị tấn công bởi các khoản vay chớp nhoáng, tổng thiệt hại là 37,35 BNB & 6,58 ETH, tổng trị giá 24,2 tỷ đô la.
No.20
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x c 28 e 27870558 cf 22 add 83540 d 2126 da 2 e 4 b 464 c 2@ 0 vixProtocolGiao dịch tấn công:
Giao dịch tấn công:
•https://www.oklink.com/cn/polygon/tx/0x 10 f 2c 28 f 5 d 6 cd 8 d 7 b 56210 b 4 d5 e 0 cece 27 e 45 a 30808 cd 3d 3443 c 05 d 4275 bb 008
tiêu đề phụ
No.1
1.2 Khoảng không quảng cáo RugPull@Chain_Relay_1 Tháng 4,
Dự án (CRLN) bị nghi ngờ là RugPull, giá đã giảm 97,7% và khoảng 1,32 tỷ đô la đã bị lấy đi bởi hai EOA khác nhau.
No.2
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 5838 b 43 ede 809 dd 39 e 547 ba 09 ee 5 d 0 d5 a 644846 b
No.3
Vào ngày 1 tháng 4, một ArbitrumToken giả mạo đã bị RugPull nghi ngờ và người triển khai hợp đồng đã xóa tất cả thanh khoản. Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 2d fdb 6 e 54 b 4 e 876 e 5 e 7003 a 71097 dd d5 affaa 05
No.4
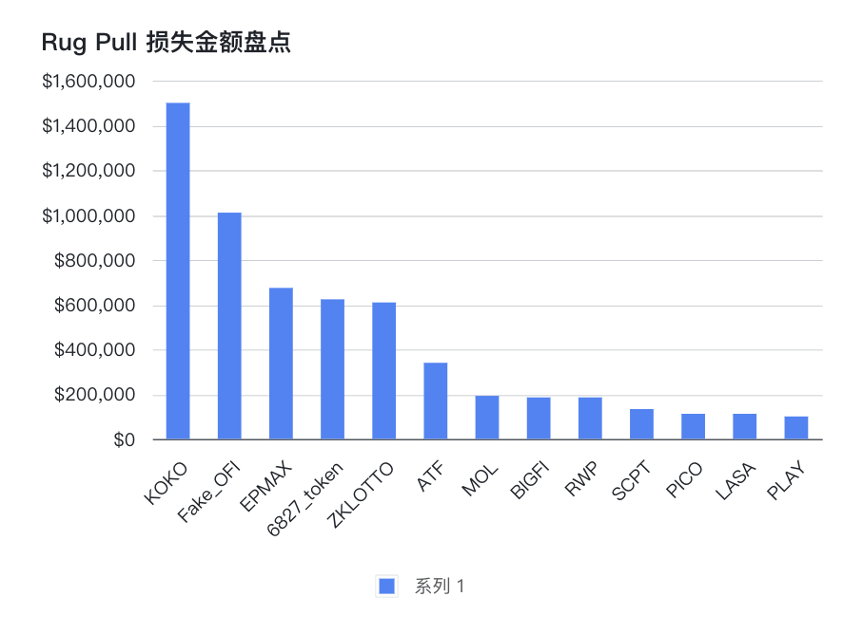
Vào ngày 2 tháng 4, Kokomo Finance ($KOKO) Rug thanh toán 1,5 triệu đô la còn lại bằng cách sửa đổi hợp đồng logic, khiến tổng số tiền Rug đạt 5,5 triệu.
No.5
Vào ngày 2 tháng 4, AYW Token (AYW) bị nghi ngờ là của Rugpull và giá của nó đã giảm 91%. Hợp đồng liên quan: https://www.oklink.com/cn/bsc/address/0x 8 ec 798657 f 574 d 6 b 0 d5 3461870 a 0709230 cf 6 f 7 f
Vào ngày 2 tháng 4, Script (SCPT) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút thanh khoản, gây thiệt hại 133.000 đô la Mỹ.
No.6
Hợp đồng liên quan: https://www.oklink.com/cn/bsc/address/0x d 4 ac 227 eb 1 a 4 c 0384 aae 06 f 7808 f 08 bb 8 f 516 ebf
No.6
Vào ngày 2 tháng 4, giá của OBB (OBB) đã giảm 91% và người triển khai hợp đồng đã rút thanh khoản, kiếm được khoản lãi 9,6 tỷ đô la. Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x c 7654 db 2271194632 e 70310 f 8 adc 925 d 1 2b f 5246
Vào ngày 4 tháng 4, MOL (MOL) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút 19,2 tỷ đô la thanh khoản.
No.7
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 87 f 2d f 6 f 85 b 5833 f 058 abd 7 d 7 eb 41249084 c 2380
Vào ngày 4 tháng 4, một mã thông báo GameFi giả (GAFI) đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút thanh khoản, kiếm được lợi nhuận 7,3 triệu đô la Mỹ.
No.8
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x ad 3396360 beebc 5 c 3d 3 cb 4 c 036 c 370 f 2891 d 8673
Vào ngày 5 tháng 4, mã thông báo TRT (TRT) bị nghi ngờ là Rugpull, giá giảm 99% và người triển khai hợp đồng đã kiếm được 9,3 triệu đô la Mỹ bằng cách rút thanh khoản
No.9
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 52 f 56100 bba 2c be 268 e 32512388811630 2c 4 f 668
Vào ngày 6 tháng 4, mã thông báo CBC (CBC) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút 11,3 tỷ đô la thanh khoản và kiếm được 8,1 tỷ đô la lợi nhuận
No.10
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 9 e 10 cf 57 c 90 c 937 c 6 ab 51 f 4 b 98 ec 1 d5 bfcaf 4804@bigfinancetechngày 7 tháng 4 năm
(BIGFI) Bị nghi ngờ là Rugpull, nhà triển khai hợp đồng đã loại bỏ 18,5 tỷ đô la thanh khoản.
No.11
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 4 a 45 a 331930 ee 997 f 7382 e 9 f 001359 e 1 f 2981 a 71
Vào ngày 7 tháng 4, mã thông báo PCORE (PCORE) bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút thanh khoản và kiếm được lợi nhuận 3,75 tỷ USD.
No.12
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 76 d 44 d 2d 4056 b 48 c 30 a 2 eeacbd 158 3d 3 c 7087 a 6 d
Vào ngày 7 tháng 4, Morgan Coin (MORGAN) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã loại bỏ 1,38 tỷ đô la thanh khoản và kiếm được 0,58 tỷ đô la lợi nhuận.
No.13
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x e 0 e 058 a 2b ca 2 a 9974 e 3 be 579 c 19 ac 040 e 84 d 2 e 3 c
Vào ngày 8 tháng 4, Tổ chức cộng đồng thông tin lan tỏa (PICO) đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút 11,19 tỷ đô la thanh khoản.
No.14
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x e 455228 ead 628 c 6 cade 249929 de 58 d 7 cf 41130 cf
Vào ngày 8 tháng 4, OpenAI LASA (LASA) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút thanh khoản và kiếm được lợi nhuận 11,19 triệu đô la Mỹ.
No.15
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0 x 2d 4256 b 0 ee 0 f 359 ed 3 ab 39148 dceb 56 3d e 1 a 1 e 08
Vào ngày 8 tháng 4, OpenAI ATF (ATF) bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút thanh khoản và kiếm được lợi nhuận 33,96 tỷ USD.
No.16
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x f 830423378 d 0 bad 39 f 8 d 03 2c f 5 df 7187 abe 7 2c 1 c
Vào ngày 9 tháng 4, Zodiac Credit - ZOC (ZOC) bị nghi ngờ là Rugpull, và người triển khai hợp đồng đã rút thanh khoản và kiếm được lợi nhuận 7,7 triệu đô la Mỹ.
No.17
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 76401604 de 3d c 379 aec 0 cf 54005 c 0 d 0937 a 11717
Vào ngày 10 tháng 4, MED (MED) bị nghi ngờ là Rugpull và giá đã giảm 80%.
No.18
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x ee 0 ed 249325 a 8284 d 66 af 5 f 98 dcbb 7 c 620 ebbe 45
Vào ngày 11 tháng 4, Theory Craft Fames (TYF) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút thanh khoản và kiếm được khoản lãi 6,9 tỷ đô la Mỹ.
No.19
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 5459 b 93 a 1 bdf 9 cb 027 e 70 cdf 7 bfc 450 e 41 fdf 326
Vào ngày 11 tháng 4, XCAD (PLAY) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút thanh khoản và kiếm được khoản lãi 100.000 đô la.
No.20
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 2 f 872619 2d 599806 e 1 ebbed 1687 e 48 e 38 e 56489
Vào ngày 11 tháng 4, Real Web Project (RWP) đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút thanh khoản và kiếm được khoản lợi nhuận 18,5 triệu đô la Mỹ.
No.21
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 79 eb 19 ba 58963 b 11394 fd 14041 c 15027 eabc 1537
Vào ngày 12 tháng 4, mã thông báo Iwr (IWR) bị Rugpull nghi ngờ và người triển khai hợp đồng đã rút 3,4 tỷ đô la thanh khoản.
No.22
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x b 993456 2d 37 e 5 a 6 c 88 3d e 7 ce 54 d 6 febb 36 dcbfda
Vào ngày 12 tháng 4, ChainGPT (CGPT) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã loại bỏ 7,6 triệu đô la Mỹ thanh khoản.
No.23
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 e 70 ee 54564298 e 7 f 1 dc 0523 f 8190 aef 8529 ebbf
Vào ngày 14 tháng 4, Xử lý cấp độ Mulit (MLP) bị nghi ngờ là Rugpull và nhà triển khai hợp đồng đã loại bỏ 4,98 tỷ đô la thanh khoản.
No.24
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 354 b 8 2b d 70 a 578 fa 553765 da 23040 a 55380 ee 67 e
Vào ngày 15 tháng 4, một mã thông báo Hepton giả (HTE) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút thanh khoản và kiếm được lợi nhuận 5,5 tỷ USD.
No.25
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 9 d 77 c 78 d 1 f 06 d5 f 7 b 599 f 0654 dbb 61 ea 706 d 9 de 3
Vào ngày 16 tháng 4, Crown Token (CROWN) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút $5w thanh khoản.
No.26
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 820 e 625965 d 0 eac 316 e 98 ee 3 efa 74 fa 6531 f 1315
Vào ngày 16 tháng 4, Doge Twitter Token (DOGETWIT) đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã loại bỏ 4,1 tỷ đô la thanh khoản.
No.27
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 1 f 528 ea 4 d5 d 0 bf 9 e 78 a 15 db 65 ae 07953 edc 6 edf 6
Vào ngày 16 tháng 4, mã thông báo Move (MOVE) đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã loại bỏ 8,7 tỷ USD thanh khoản.
No.28
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x ed 062451 2d 6 d 4 c 8 e 6 b 1335 d5 039 b 53 e 82400 e 037
Vào ngày 18 tháng 4, ANT (ANT) bị nghi ngờ là Rugpull, giá đã giảm 95% và khoảng 3,6 triệu đô la Mỹ đã được chuyển đi.
No.29
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x d 029 fdbf 7 b 826 c 97982 f 3d abe 4 f 930 d 9148363 fe
Vào ngày 18 tháng 4, ArbShibAI bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút khoảng 6,8 triệu đô la Mỹ thanh khoản.
No.30
. Địa chỉ hợp đồng: https://www.oklink.com/cn/arbitrum/address/0x c 9752 2d eaae 1 d 3d 94 cc 491 cc 4 f 81 e 0 b 33 f 33 a 13 a
Vào ngày 20 tháng 4, một dự án giả mạo Pepe Coin đã bị Rugpull nghi ngờ và người triển khai hợp đồng đã loại bỏ 6,5 triệu đô la Mỹ thanh khoản.
No.31
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 79879 c 0 a 8 b 949458 dfa 60 ca 7 a 8 df 24 f 59 e 4 2b b 1 b
Vào ngày 20 tháng 4, 6827 Token ( 6827) bị nghi ngờ là Rugpull và thanh khoản 62,3 w USD đã bị xóa.
No.32
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 941 f 3 bef 8 b 076 b 9 ff 978 b 54971 2b 4 eea 6832 fee
Vào ngày 21 tháng 4, fcdep (EPMAX) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã rút 67,4 đô la thanh khoản.
No.33
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 66 fff 5 bb 007 c 4885 a 00 fc 14 bdb 1 eee 389 b 804 ef 7
Vào ngày 21 tháng 4, ZKLOTTO (ZKLOTTO) bị nghi ngờ là Rugpull và người triển khai hợp đồng đã loại bỏ khoảng 60,9 tỷ đô la thanh khoản.
No.34
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x cf 0 c 777 2b 8 c 1 b 1 f 30 aa 61 e 4 c 51 a 2b 3 fec 65990 f 7http://Void.Cash23 tháng 4,
Dự án bị nghi ngờ là của Rugpull và người triển khai hợp đồng đã bán khoảng 20 ETH, khiến giá giảm xuống.
No.35
Địa chỉ hợp đồng: https://www.oklink.com/cn/eth/address/0x 37 cd 4 e 8875 e 3 edaffdfe 9 be 63958 f 07 effbd 0 bfd$OFItiêu đề phụ
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.1
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.2
Vào ngày 1 tháng 4, tài khoản Twitter @UnicrnSwap đã đăng một liên kết lừa đảo hxxps://uniornswap.org/# Không tương tác với trang web hoặc phê duyệt bất kỳ giao dịch nào.@Yogapetz1 Tháng 4,
No.3
Máy chủ Discord của dự án đang bị tấn công. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.4
Vào ngày 1 tháng 4, một tài khoản Twitter LayerZero Labs giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://layerzeros.network/#.
No.5
Vào ngày 1 tháng 4, tài khoản Twitter @sunsetventurer giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://cryptocanvasx.xyz/.
No.6
Vào ngày 1 tháng 4, tài khoản Twitter ChainGPT giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://www.chaingpt.in/.
No.7
Vào ngày 1 tháng 4, tài khoản Twitter zkSync giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://zksyncdistribution.com/.
No.8
Vào ngày 1 tháng 4, tài khoản Twitter giả mạo Treasure DAO đã đăng một liên kết lừa đảo, không tương tác với hxxps://treasure.claims-web3.com/.
No.9
Vào ngày 1 tháng 4, tài khoản Twitter giả mạo Scroll đã đăng một liên kết lừa đảo, Không tương tác với hxxps://scroll.cx/.
No.10
Vào ngày 2 tháng 4, hãy cẩn thận với hxxps://dojocoin.online/presale/index.html và không tương tác với nó.
No.11
Vào ngày 2 tháng 4, tài khoản Twitter Ripple giả mạo @xrpevent_live đã đăng một liên kết lừa đảo, không tương tác với hxxps://xrpdouble-official.com/xrp/#.
No.12
Vào ngày 2 tháng 4, tài khoản Twitter giả mạo Vela Exchange @vela_exchang đã đăng một liên kết lừa đảo, không tương tác với hxxps://app.vela.exchange/.metafabric_ioVào ngày 2 tháng 4, tài khoản Twitter METAFABRIC giả @
No.13
, đăng link lừa đảo, không tương tác với hxxps://metafabric-claim.pages.dev/.
No.14
Vào ngày 2 tháng 4, tài khoản Twitter giả mạo GMX đã đăng một liên kết lừa đảo, không tương tác với hxxps://gmxio.drop-web3.com/.
No.15
Vào ngày 2 tháng 4, tài khoản Twitter giả mạo Scrolls đã đăng một liên kết lừa đảo, không tương tác với hxxps://scroll.zone/.
No.16
Vào ngày 2 tháng 4, tài khoản Twitter zkSync giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://zksyncx.pw/.@raise_fi02 tháng 4,
No.17
Máy chủ Discord của dự án đang bị tấn công. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.18
Vào ngày 2 tháng 4, hãy cẩn thận với một liên kết lừa đảo airdrop Sui giả mạo và không tương tác với hxxps://suiprotocols.com/.
No.19
Vào ngày 2 tháng 4, tài khoản Twitter giả mạo Arbitrum đã đăng một liên kết lừa đảo, không tương tác với hxxps://arbitrumgift.pw/.@cedro_financengày 3 tháng 4,
No.20
Máy chủ Discord của dự án đã bị tấn công và phát hành một liên kết airdrop giả mạo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.21
Vào ngày 3 tháng 4, tài khoản Twitter giả mạo Andrew Tate đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://www.tate-token.com/.@GyroStablengày 4 tháng 4,
No.22
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết giả mạo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.23
Vào ngày 4 tháng 4, tài khoản Twitter giả mạo ZetaChain đã đăng một liên kết lừa đảo, không tương tác với hxxps://zetachain.cc/.
No.24
Ngày 4 tháng 4, hãy cẩn thận với liên kết lừa đảo Arbitrum giả mạo, không tương tác với hxxps://arbitrumprotocol.org/.
No.25
Vào ngày 5 tháng 4, tài khoản Twitter Chainlink giả mạo đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://chainlink.bz/.
No.26
Vào ngày 5 tháng 4, tài khoản Twitter giả mạo Beep Boop đã đăng một liên kết lừa đảo, không tương tác với hxxps://beepboopbotz.org/.
No.27
Ngày 5 tháng 4, hãy cẩn thận với liên kết lừa đảo giả mạo Nakamigos, không tương tác với hxxps://nakamigo.io/.
No.28
Ngày 5 tháng 4, hãy cẩn thận với liên kết lừa đảo qua airdrop OP giả mạo và không tương tác với hxxps://optimismprotocols.com.
No.28
Vào ngày 5 tháng 4, tài khoản Twitter giả mạo HEX đã đăng một liên kết lừa đảo, không tương tác với hxxps://hex-layer 2.com/.
No.29
Vào ngày 5 tháng 4, tài khoản Twitter BabyDogeCoin giả đã đăng một liên kết lừa đảo, không tương tác với hxxps://babydogecoin.co/.@TriBuzzNFT6 tháng 4,
No.30
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết giả mạo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@Gravity_Finance6 tháng 4,
No.31
Máy chủ Discord của dự án đã bị tấn công và phát hành một liên kết airdrop giả mạo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.32
Vào ngày 6 tháng 4, tài khoản Twitter giả mạo AIPAD Tech đã đăng một liên kết lừa đảo, không tương tác với hxxps://claim.aipad.technology/.
No.33
Vào ngày 6 tháng 4, hãy cẩn thận với một liên kết lừa đảo giả mạo Dogecoin, không tương tác với hxxps://doge.whitelist.network/.
No.34
Ngày 7 tháng 4, @krakenbet là tài khoản lừa đảo, đừng tương tác với hxxps://krakenbet.xyz.
No.35
Vào ngày 7 tháng 4, tài khoản Twitter zkSync giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://zksyncx.store/.
No.36
Vào ngày 7 tháng 4, tài khoản Twitter Myria giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://claimairdrop.app/.
No.37
Vào ngày 7 tháng 4, tài khoản Twitter giả mạo DeGods đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://degods.ch/.
No.38
Vào ngày 8 tháng 4, tài khoản Twitter giả mạo LayerZero Labs đã đăng một liên kết lừa đảo, không tương tác với hxxps://layerzero-labs.info/.
No.39
Vào ngày 8 tháng 4, tài khoản Twitter giả mạo Sui Network đã đăng một liên kết lừa đảo, không tương tác với hxxps://suinetworks.org/.
No.40
Vào ngày 8 tháng 4, hãy cẩn thận với một liên kết airdrop lừa đảo Arbswap giả mạo và không tương tác với hxxps://arbswap.premint.id/?=claim.
No.41
Vào ngày 8 tháng 4, tài khoản Twitter giả mạo Ape Coin đã đăng một liên kết lừa đảo, không tương tác với hxxps://airdrops-apecoin.com/.
No.42
Vào ngày 9 tháng 4, tài khoản Twitter CAWMmunity giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://cawnetwork.info/.
No.43
Vào ngày 9 tháng 4, tài khoản Twitter giả mạo Shardeum đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://shardeum.org/.
No.44
Vào ngày 10 tháng 4, tài khoản Twitter giả mạo Lens Protocol đã đăng một liên kết lừa đảo, không tương tác với hxxps://lensprotocolddrop.com/claim.html.
No.45
Vào ngày 10 tháng 4, tài khoản Twitter zkSync giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://zk-synsc.com/.
No.46
Vào ngày 10 tháng 4, tài khoản Twitter giả mạo Sui đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://sui-networks.org/.@meanfinanceNgày 11 tháng 4,
No.47
Máy chủ Discord của dự án đang bị tấn công. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.48
Vào ngày 11 tháng 4, hãy cẩn thận với liên kết lừa đảo khai thác Nakamigos và không tương tác với hxxps://nakamidead.com/.
No.49
Vào ngày 11 tháng 4, hãy cẩn thận với một liên kết lừa đảo để nhận tiền đúc miễn phí cho bộ sưu tập Nakarocks giả mạo, không tương tác với hxxps://nakarocks.com/.
No.50
Vào ngày 11 tháng 4, tài khoản Twitter RTFKT giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://rtfkt-x-nikeairforce 1.com/
No.51
Vào ngày 12 tháng 4, tài khoản Twitter ChainGPT giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://join-chainpt.com/
No.52
Vào ngày 12 tháng 4, tài khoản Twitter giả mạo Venus đã đăng một liên kết lừa đảo, không tương tác với hxxps://venus-protocols.com/.
No.53
Vào ngày 12 tháng 4, tài khoản Twitter zkSync giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://whitelist-zk 5 async.org/.@Suteki_NFT13 tháng 4,
No.54
Máy chủ Discord của dự án đang bị tấn công. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@chimpsverse13 tháng 4,
No.55
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@SavedSoulsNFT14 tháng 4,
No.56
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@walkerworld_15 tháng Tư,
No.57
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.
No.58
Vào ngày 15 tháng 4, tài khoản Twitter Sei giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://seinetworks.cc/.
No.59
Vào ngày 15 tháng 4, tài khoản Twitter giả mạo Optimism đã đăng một liên kết lừa đảo, không tương tác với hxxps://join-optimism.info/.
No.60
Vào ngày 15 tháng 4, tài khoản Twitter SingularityNET giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://singularity.link 3.su/.
No.61
Vào ngày 15 tháng 4, tài khoản Twitter giả mạo HEX đã đăng một liên kết lừa đảo, không tương tác với hxxps://claim.airdrophex.com/.
No.62
Vào ngày 17 tháng 4, tài khoản Twitter giả mạo @thenakazukis đã đăng một thông báo rút ví, đừng tương tác với hxxps://nakazukis.xyz/.
No.63
Vào ngày 17 tháng 4, tài khoản Twitter giả mạo SUI đã đăng một liên kết lừa đảo, không tương tác với hxxps://sui.web3-dashboard.com/.
No.64
Vào ngày 17 tháng 4, một liên kết lừa đảo liên quan đến ví đã được tìm thấy, đừng tương tác với hxxps://outlawsnft.wtf/mint/.
No.65
Vào ngày 17 tháng 4, không tương tác với hxxps://www.beanz.icu/, một nạn nhân đã mất 494,7 ETH, tương tác với nó trước đó.
No.66
Vào ngày 17 tháng 4, tài khoản Twitter giả mạo SUI đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://sui-labs.org/.@agility_lsdngày 18 tháng 4 năm
No.67
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@Starknet_idngày 18 tháng 4 năm
No.68
Máy chủ Discord của dự án đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@NakaPenguinsngày 18 tháng 4 năm
No.69
Tài khoản twitter đã đăng một ví lừa đảo, không tương tác với hxxps://nakapenguins.com/.
No.70
18/04 đừng tương tác với hxxps://animalconcerts.live/, đây là link lừa đảo.
No.71
Vào ngày 18 tháng 4, máy chủ Discord của dự án Animal Concerts đã bị tấn công và phát tán một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết nào đã xuất bản trước khi xác nhận quyền của máy chủ.
No.72
Vào ngày 18 tháng 4, tài khoản Twitter giả mạo Frax đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://frax.netlify.app/.@Zebec_HQNgày 19 tháng 4, Dự án
No.73
Người ta cho rằng một bot đã đăng một liên kết airdrop giả mạo, vui lòng không nhấp vào bất kỳ liên kết nào do bot này đăng.@ETCCooperativengày 19 tháng 4 năm
No.74
Máy chủ Discord của dự án đã bị tấn công và phát tán một liên kết airdrop lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận rằng bạn đã loại bỏ quyền hạn của máy chủ.
No.75
Ngày 19/4, coi chừng 1 Scroll link giả xuất hiện trên tài khoản Twitter bị hack, đừng tương tác với hxxps://scroll-zkp.io/.
No.76
Vào ngày 19 tháng 4, tài khoản Twitter Syncswap giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://zksyncswap.io/.
No.77
Vào ngày 19 tháng 4, tài khoản Twitter giả mạo Phala đã đăng một liên kết lừa đảo, không tương tác với hxxps://phala.app/en/.@zkLinkorgngày 19 tháng 4 năm
No.78
Máy chủ Discord của dự án đã bị tấn công và phát tán một liên kết airdrop lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận rằng bạn đã loại bỏ quyền hạn của máy chủ.
No.79
Vào ngày 19 tháng 4, tài khoản Twitter giả mạo Layer Zero đã đăng một liên kết lừa đảo, không tương tác với hxxps://layerzero-labs.app/.
No.80
Vào ngày 20 tháng 4, tài khoản Twitter giả mạo ArbDoge AI đã đăng một liên kết lừa đảo, không tương tác với hxxps://aidoge.me/.
No.81
Vào ngày 20 tháng 4, hãy cẩn thận với một liên kết lừa đảo giả mạo Consensys xuất hiện trên Twitter, không tương tác với hxxps://consensys.financial/.
No.82
Vào ngày 20 tháng 4, tài khoản Twitter Wojak Coin giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://claimwojak.com/.
No.83
20/4 đừng tương tác với hxxps://precmint.xyz/launchmyNFT nhé link lừa đảo
No.84
Vào ngày 20 tháng 4, máy chủ Discord của dự án LaunchMyNFT đã bị tấn công và đăng một liên kết lừa đảo. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận rằng bạn đã loại bỏ quyền hạn của máy chủ.
No.85
Vào ngày 20 tháng 4, tài khoản Twitter Pepe Coin giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://claimpepe.wtf/.
No.86
Vào ngày 21 tháng 4, hãy lưu ý rằng một liên kết lừa đảo giả mạo Pepe xuất hiện trên Twitter, đừng tương tác với hxxps://pepescoin.com/.@prrfbeautyngày 21 tháng 4 năm
No.87
Yêu cầu một liên kết lừa đảo được đăng trên máy chủ Discord của họ, không tương tác với hxxps://pob.claims/.
No.88
Vào ngày 21 tháng 4, tài khoản Twitter giả mạo Azuki đã đăng một liên kết lừa đảo, không tương tác với hxxps://azuki-vegas.com/.@WeAreMetallicus22 tháng 4,
No.89
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.
No.90
Vào ngày 22 tháng 4, hãy lưu ý rằng một liên kết lừa đảo airdrop Uniswap x DOH giả mạo đã xuất hiện trên Twitter, đừng tương tác với hxxps://uniswapdoh.com/.
No.91
Vào ngày 22 tháng 4, hãy lưu ý rằng một liên kết lừa đảo airdrop Suidex giả đã xuất hiện trên Twitter, đừng tương tác với hxxps://airdrop.suidex.live/.@DOHgovph22 tháng 4,
No.92
Tài khoản Twitter bị đánh cắp, không tương tác với hxxps://claim.optimsm.net/.
No.93
Vào ngày 23 tháng 4, hãy cẩn thận với một tài khoản Twitter Pepe Coin giả đăng một liên kết lừa đảo, không tương tác với hxxps://pepescoin.com/.@Coredao_Org23 tháng 4,
No.94
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.@dynexcoin23 tháng 4,
No.95
Máy chủ Discord của dự án đã bị đánh cắp và một liên kết lừa đảo đã được phát tán. Không tương tác với hxxps://dynexcoin.xyz/airdrop/ và không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@harvest_finance24 tháng 4,
No.96
Máy chủ Discord của dự án đã bị đánh cắp và một liên kết lừa đảo đã được phát tán. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@kucoincom24 tháng 4,
No.97
Tài khoản Twitter đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã đăng nào trước khi xác nhận để lấy lại quyền.@FlowX_finance24 tháng 4,
No.98
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.
No.99
Vào ngày 24 tháng 4, hãy cẩn thận với một liên kết lừa đảo bắt chước Scroll, không tương tác với hxxps://scrolllabs.org/.
No.100
Vào ngày 24 tháng 4, máy chủ Discord của dự án HasukiNFT đã bị đánh cắp. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận rằng bạn đã lấy quyền của máy chủ.
No.101
Ngày 25 tháng 4, hãy cẩn thận với liên kết lừa đảo và không tương tác với hxxps://claimrektarb.com/.
No.102
25 Tháng 4, cẩn thận link lừa đảo, không tương tác với hxxps://pepe.holdings/.
No.103
26 Tháng 4, cẩn thận link lừa đảo, không tương tác với hxxps://opencampus.pw/.
No.104
26 Tháng 4, cẩn thận link lừa đảo, không tương tác với hxxps://notable-pepes.io/.
No.105
Vào ngày 27 tháng 4, hãy cẩn thận với một liên kết lừa đảo trên Twitter, không tương tác với hxxps://claimpeepo.army/.
No.106
28 Tháng 4, hãy cẩn thận với một liên kết lừa đảo, đừng tương tác với hxxps://zestypass.xyz/, đây là trang Zesty Pass giả mạo của Zesty Zebra.
No.107
28 Tháng Tư, đừng tương tác với hxxps://breederdao.ink/, nó là một liên kết lừa đảo.@BreederDAO28 tháng 4,
No.108
Máy chủ Discord của dự án đã bị đánh cắp và một liên kết airdrop giả đã được đăng trên đó. Không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền của máy chủ.@solimax_29 tháng 4,
No.109
Tài khoản Telegram đã bị đánh cắp. Không nhấp vào bất kỳ liên kết đã đăng nào trước khi xác nhận rằng bạn đã có được quyền tài khoản.@JPEGd_ 69 29 tháng 4,
No.110
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.@TapioFinance29 tháng 4,
No.111
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.@Monkes_NFT29 tháng 4,
No.112
Máy chủ Discord của dự án đã bị đánh cắp, vui lòng không nhấp vào bất kỳ liên kết đã xuất bản nào trước khi xác nhận quyền rút máy chủ.
No.113
Cảnh giác với tài khoản Twitter PepeCoin giả mạo đăng liên kết lừa đảo vào ngày 29 tháng 4, không tương tác với hxxps://pepe-claims.net/.@XEX_Cryptotiêu đề phụ
1.4 Khác
No.1
1.4 Khác
No.2
Vào ngày 3 tháng 4, các bot MEV đã bị tấn công, dẫn đến thiệt hại 25,38 triệu đô la do các giao dịch trong MEV đã được thay thế bằng các nút xác minh độc hại.
No.3
Vào ngày 10 tháng 4, sàn giao dịch GDAC của Hàn Quốc đã gặp phải sự cố rò rỉ khóa cá nhân, với tổng thiệt hại khoảng 13 triệu đô la Mỹ.@BitrueOfficialtiêu đề cấp đầu tiên
2. Tóm tắt về an toàn
2. Tóm tắt về an toàn