


Certik: Báo cáo bảo mật ngành Web3.0 cho Quý 1 năm 2023


bản tóm tắt
bản tóm tắt
● Những kẻ xấu đã đánh cắp hơn 320 triệu đô la (320.332.058) giá trị từ các giao thức Web 3.0 trong quý 1 năm 2023.
● Con số này bằng khoảng một phần ba của khoản lỗ tài sản 950 triệu đô la trong quý 4 năm 2022 và khoảng một phần tư của khoản lỗ tài sản 1,3 tỷ đô la trong quý 1 năm 2022.
● Trong quý đầu tiên của năm 2023, chỉ một sự cố bảo mật đã gây ra hơn 60% thiệt hại - sự cố vi phạm Euler Finance trị giá 197 triệu USD.
● 90 vụ lừa đảo “đằng sau” với tổng số tài sản bị đánh cắp là ~31 triệu đô la (31.043.335 ), trong khi 52 vụ tấn công cho vay chớp nhoáng và các lỗ hổng thao túng tiên tri dẫn đến tổn thất hơn 220 triệu đô la (222.963.86 ) đô la. Sự cố Euler đã trực tiếp làm tăng thiệt hại trung bình của các cuộc tấn công cho vay chớp nhoáng lên 4,288 triệu đô la, trong khi thiệt hại trung bình về tài sản do lừa đảo thoát lệnh thấp hơn ở mức 345.000 đô la.
Link tải PDF được đính kèm ở cuối bài viết
Giới thiệu
Giới thiệuEuler FinanceNhìn chung, quý đầu tiên của năm 2023 tương đối yên tĩnh. Khoản lỗ chỉ bằng 24% so với cùng kỳ năm 2022 và là mức giảm đáng kể so với mức 950 triệu đô la trong quý 4 năm ngoái. Nếu nó sẽ gây ra khoản lỗ hơn 60% trong quý đầu tiên
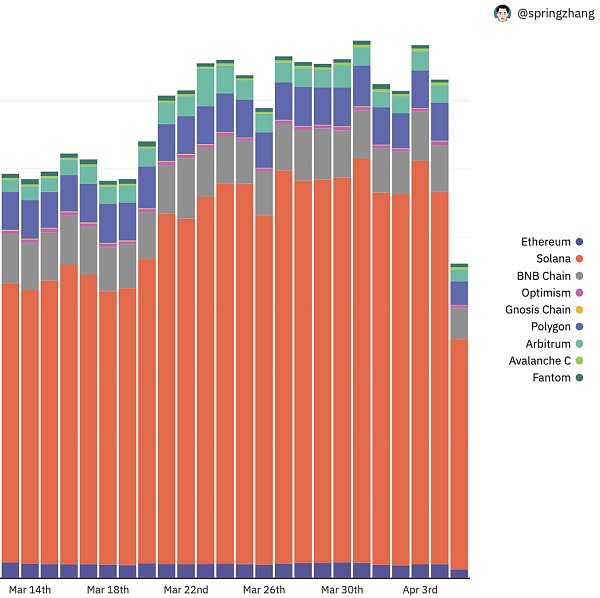
Mặc dù giá trị tài sản blue-chip giảm đáng kể so với cùng kỳ năm ngoái nhưng giá của chúng đã phục hồi mạnh trong quý I. Khối lượng giao dịch hàng ngày trên các mạng lớn cũng đang giữ ổn định hoặc tăng lên. Ethereum xử lý trung bình khoảng 1,1 triệu giao dịch mỗi ngày và chuỗi BNB cũng đảo ngược sự sụt giảm liên tục về khối lượng giao dịch hàng ngày vào đầu năm, phục hồi từ mức thấp 2,25 triệu giao dịch hàng ngày lên mức trung bình gần 4 triệu vào cuối năm của tháng Ba.
Mô tả hình ảnh
Nguồn: Dune Analytics
Đáng chú ý, hệ sinh thái Arbitrum đã trở thành L2 đầu tiên vượt qua Ethereum về khối lượng giao dịch hàng ngày vào cuối tháng 2 và gây ra một đợt tăng đột biến khác về khối lượng giao dịch sau đợt airdrop cho người dùng vào tháng 3. Trong quý đầu tiên, sự cố bảo mật của Arbitrum đã gây ra thiệt hại khoảng 4,261 triệu USD, chiếm 1,45% tổng giá trị thiệt hại trên tất cả các chuỗi khối Web 3.0.
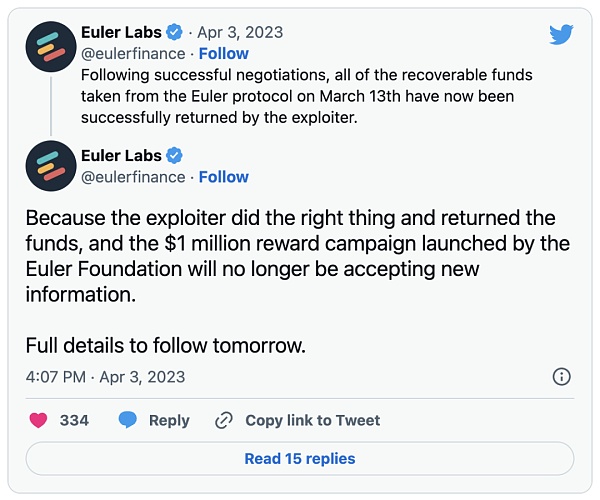
Mặc dù vụ hack Euler Finance là sự cố bảo mật lớn nhất trong quý nhưng hầu hết số tiền cuối cùng đã được trả lại, làm giảm tác động của vụ việc. Mặc dù chúng tôi không thể mô tả hoặc đoán chính xác lý do khiến tổn thất thấp hơn do hack, lừa đảo và khai thác trong quý này, một trong những khả năng lớn cũng là do giá tài sản thấp hơn, cùng với nhận thức của công chúng về tầm quan trọng của bảo mật Web3.0. nhưng không ngừng phát triển. Chúng tôi hy vọng rằng xu hướng này sẽ tiếp tục cho đến quý 2 và thậm chí là cả năm 2023."Khoản lỗ của Euler: 197 triệu đô la, sau đó"tất cả các khoản tiền có thể thu hồi
Euler Financeđã được trả lại
là "một giao thức không giam giữ trên Ethereum cho phép người dùng cho vay và mượn hầu như bất kỳ tài sản tiền tệ Web 3.0 nào". Vào ngày 13 tháng 3 năm 2023, những kẻ tấn công đã sử dụng các khoản vay chớp nhoáng để tấn công nhiều nhóm Tài chính Euler. Cuối cùng họ đã đánh cắp khoảng 197 triệu đô la. Chỉ riêng sự cố này đã tăng hơn gấp đôi tổng thiệt hại do sự cố bảo mật Web 3.0 trong quý đầu tiên.
Hơn nữa, mặc dù chức năng đúc tiền trong sách trắng Euler được mô tả là có giá trị giới hạn gấp 19 lần tiền gửi, nhưng không có sự kiểm soát thực tế nào đối với hệ số đòn bẩy khi nó được gọi nhiều lần.
quá trình tấn công
quá trình tấn công"repay"Kẻ tấn công flash đã cho AAVE vay 30 triệu DAI, gửi 20 triệu DAI cho Euler thông qua hợp đồng eDAI và nhận được 20 triệu eDAI. Trước khi kẻ tấn công gửi 20 triệu DAI, số dư DAI trong nhóm Euler là 8,9 triệu. Sau đó, kẻ tấn công gọi `eDAI.mint()`. Tính năng `đúc tiền` cụ thể này là duy nhất của Eule Financer và cho phép người dùng vay và trả nhiều lần. Đây là một phương pháp tạo ra một chu kỳ vay, kết quả của nó là một vị thế vay có đòn bẩy. Khi `mint` được gọi, 200 triệu dDAI và 195,6 triệu eDAI đã được nhận. (Lưu ý: dTokens đại diện cho token nợ, eTokens đại diện cho vốn chủ sở hữu thế chấp). chuyển khoản"mint", hoàn trả 10 triệu DAI trong nhóm eDAI cho Euler, điều này sẽ phá hủy 10 triệu dDAI. sau đó gọi lại
, tạo ra một vị thế vay khác dưới dạng 200 triệu dDAI và 195,6 triệu eDAI cho hợp đồng tấn công. Tại thời điểm này, vị trí của kẻ tấn công là: 390 triệu dDAI và 400 triệu eDAI."donate"Gọi `donateToReserves` (chức năng dễ bị tấn công được giới thiệu vào tháng 7 năm 2022) để chuyển 100 triệu eDAI cho Euler. Do không có sự kiểm tra thích hợp về tình trạng tài sản thế chấp của đạo luật này,
Kẻ tấn công cuối cùng trở thành "kẻ vi phạm" (địa chỉ có mức nợ không lành mạnh), có các khoản nợ được điều chỉnh theo rủi ro vượt xa giá trị của tài sản thế chấp và do đó có thể bị thanh lý. Hợp đồng thanh lý do kẻ tấn công triển khai bắt đầu thanh lý "những kẻ vi phạm" và người thanh lý đã lợi dụng cách thức hoạt động của nền tảng để thu được 20% lợi nhuận.
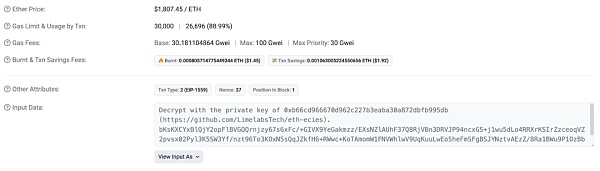
Sau cuộc tấn công, một chiếc ví liên quan đến cuộc tấn công Ronin Bridge đã liên lạc với những kẻ tấn công Euler thông qua tin nhắn trên chuỗi, đính kèm một tin nhắn được mã hóa và liên kết đến một "công cụ giải mã". Đây rất có thể là phần mềm độc hại nhằm đánh cắp tiền từ những kẻ tấn công Euler.
Đây là một sự phát triển hấp dẫn trong trường hợp này và là một sự kiện tiết lộ nhiều chiến thuật và chiến thuật khác nhau mà các tin tặc chuyên nghiệp sử dụng trong không gian Web 3.0.
Vào ngày 20 tháng 3, tin tặc đã gửi một tin nhắn trên blockchain thông báo rằng họ sẵn sàng đàm phán.
"Chúng tôi muốn giúp mọi người bị ảnh hưởng giải quyết những vấn đề này dễ dàng hơn một chút. Chúng tôi không có ý định giữ những thứ không thuộc về mình. Thiết lập liên lạc an toàn và đi đến thỏa thuận."
- Mã giao dịch: 0xcc73...6a1c0
Mặc dù sự cố này có một kết thúc "có hậu" so với nhiều sự cố hack khác trong lĩnh vực Web3.0, nhưng điều đó không có nghĩa là dự án có thể hy vọng vào "ý tốt" của tin tặc. Các biện pháp phòng ngừa bảo mật chủ động là rất quan trọng, vì phần lớn giá trị bị đánh cắp không bao giờ được trả lại.
Mô tả hình ảnh
Nguồn: Twitter
Kokomo Finance và 89 vụ lừa đảo thoát hiểm khác
Mối đe dọa liên tục của các trò gian lận xuất cảnh đặc biệt rõ ràng trong quý đầu tiên. Trong ba tháng đầu năm 2023, 89 vụ lừa đảo thoát hiểm đã đánh cắp hơn 31 triệu đô la từ các nhà đầu tư.Thoát khỏi lừa đảo, cái mà chúng ta thường gọi là dự án chạy trốn. Còn được gọi là "Rug Pull", thông thường những kẻ lừa đảo sẽ đột ngột rút một lượng tiền lớn trong dự án và đóng dự án sau khi "cho ăn béo" dự án, cuối cùng khiến các mã thông báo do nhà đầu tư nắm giữ bị mất giá trị. Mặc dù có rất nhiều số liệu thống kê cho thấy mức độ phổ biến và tác động của các vụ lừa đảo khi thoát lệnh trong những năm qua, nhưng có ít dữ liệu và báo cáo kiểm tra các đặc điểm và thủ phạm của chúng. CertiK kiểm tra toàn bộ chu trình từ đầu đến cuối của một trò lừa đảo thoát hiểm40 tấm thảm kéo
Để hiểu rõ hơn về những điểm tương đồng và khác biệt dẫn đến việc cuối cùng chúng bị loại khỏi tính thanh khoản. Bằng cách xác định các đặc điểm của dự án và tiến hành phân tích định tính và định lượng, chúng tôi có thể xác định và phân tích các đặc điểm chung của Rug Pulls.
Kokomo Finance là một giải pháp mở rộng lớp 2 cho Ethereum được triển khai trên Optimism. Vào ngày 26 tháng 3 năm 2023, Kokomo Finance đã thực hiện một vụ lừa đảo thoát hiểm. Hợp đồng triển khai do nhóm dự án kiểm soát đã thực hiện một hợp đồng độc hại cho phép họ tạm dừng chức năng cho vay của giao thức và chuyển tiền gửi đến một địa chỉ bên ngoài, dẫn đến mất 141 wBTC. Như trong một trò lừa đảo thoát hiểm cổ điển, nhóm đã xóa tất cả các tài khoản mạng xã hội của họ sau đó và trang web của dự án không còn truy cập được nữa.
Đó không phải là lỗ lớn nhất trong quý đầu tiên, cũng không phải là duy nhất. Nhưng thay vào đó, nó đại diện cho sự tiếp tục của kiểu lừa đảo này: tiền đã bị đánh cắp từ người dùng Web 3.0 để cộng lại.
Những kẻ lừa đảo lừa đảo trong ao Web3.0 nhiều lần
BombFlower
Thế giới của Web3.0 và mã hóa không ngừng phát triển. Và với sự phát triển này, các cộng đồng đang bắt đầu đối mặt với những mối đe dọa và thách thức mới và phức tạp hơn. Một mối đe dọa như vậy là sự phổ biến của ví giả được thiết kế để lừa người dùng cho đi tài sản có giá trị của họ. Những ví giả này là một vấn đề đang diễn ra đối với cộng đồng Web3.0 và sẽ cần nỗ lực và nghiên cứu chuyên sâu để xác định và vạch trần chúng.
CertiK đã phát hiện ra một tập đoàn lừa đảo có tổ chức. Nhóm tổ chức ví giả được triển khai để đánh lừa người dùng và đánh cắp tài sản của người dùng. Vì tính năng chống điều tra trốn tránh cụ thể được sử dụng bởi nhóm này là rất hiếm nên chúng tôi đặt tên cho nó là BombFlower. Do các kỹ thuật tránh bị phát hiện mà nhóm sử dụng, các ứng dụng di động ví giả này có thể bị các công cụ phát hiện phần mềm độc hại chính thống bỏ sót.
Nhóm BombFlower thường thiết kế những ví giả này gần giống với ví hợp pháp, chẳng hạn như sử dụng thiết kế và bố cục tương tự như trang web gốc chỉ với những thay đổi nhỏ trong tên miền. để người dùng khó phân biệt.
Ví giả bao gồm các cửa hậu, chức năng tạo ra công nghệ Hook và tiêm mã độc trực tiếp vào mã Javascript (chẳng hạn như index.android.bundle) hoặc mã smali của ví.
Monkey Drainer
Người dùng nên kiểm tra kỹ tên miền của các trang web tải xuống ứng dụng ví và như một biện pháp phòng ngừa cơ bản, hãy chạy phần mềm chống phần mềm độc hại trên bất kỳ máy tính nào được sử dụng cho các giao dịch tiền tệ Web 3.0.
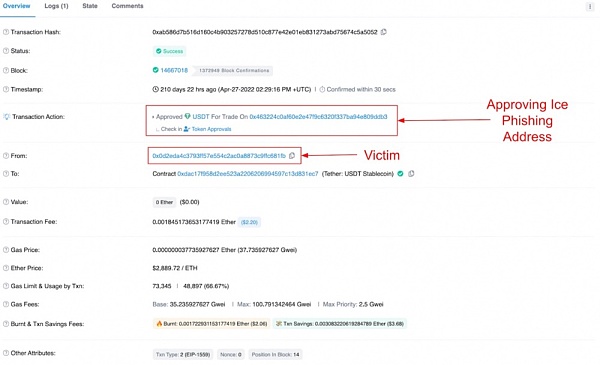
Ice PhishingChúng tôi đã thấy một số kẻ lừa đảo lợi dụng bộ công cụ lừa đảo thường được gọi là Monkey Drainer. Những bộ công cụ lừa đảo này cung cấp một công cụ nhanh chóng và dễ dàng để những kẻ độc hại đánh cắp tài sản từ cộng đồng Web3.0. Những bộ công cụ này được bán bởi các nhà cung cấp độc hại cho những kẻ lừa đảo muốn ăn cắp tiền của người dùng và ngay cả khi bạn không quen thuộc với "chuyên gia lừa đảo", bạn vẫn có thể bắt được một số con mồi bằng bộ công cụ lừa đảo. Bộ công cụ Monkey Drainer và một bộ công cụ lừa đảo tương tự sử dụng một kỹ thuật gọi là "Lừa đảo trên băng" để lừa người dùng chi tiêu mã thông báo với quyền hạn không giới hạn.
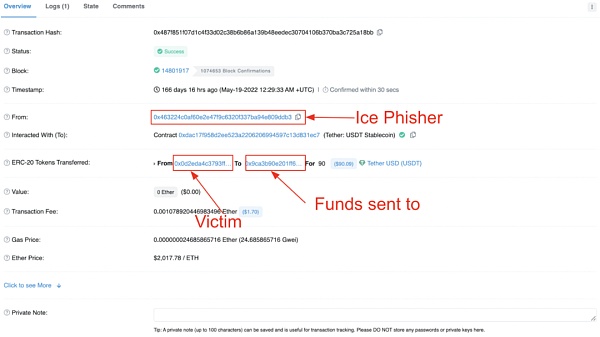
Đây là một kiểu tấn công duy nhất trong thế giới Web3.0.Người dùng bị lừa ký quyền, cho phép những kẻ lừa đảo trực tiếp tiêu thụ tài sản trong tài khoản người dùng. Điều này khác với các cuộc tấn công lừa đảo truyền thống, là một dạng kỹ thuật xã hội và thường được sử dụng để đánh cắp dữ liệu người dùng, bao gồm thông tin đăng nhập và thông tin tài sản hoặc ví như khóa riêng hoặc mật khẩu. Điều này khiến Ice Phishing trở thành mối đe dọa lớn hơn đối với người dùng Web3.0, vì tương tác với các giao thức DeFi yêu cầu người dùng cấp quyền và những kẻ lừa đảo chỉ cần thuyết phục người dùng rằng các địa chỉ độc hại mà họ phê duyệt là hợp pháp. Khi người dùng chấp thuận cho kẻ lừa đảo chi tiêu tài sản của họ, sẽ có nguy cơ tài khoản bị đánh cắp.
Người dùng có thể tự bảo vệ mình khỏi Ice Phishing bằng cách sử dụng các trang web như thu hồi.cash hoặc Trình kiểm tra phê duyệt mã thông báo của Etherscan để kiểm tra các quyền mà họ đã cấp. Nếu có một địa chỉ không được công nhận hoặc một địa chỉ bắt đầu giao dịch mà không được phê duyệt, tất cả các quyền được cấp cho địa chỉ đó sẽ bị thu hồi.
Hệ thống tài chính truyền thống bị ảnh hưởng
Khoản vay chiết khấu gia tăng và việc thiết lập dự trữ khẩn cấp đã làm nổi bật các lỗ hổng dai dẳng trong hệ thống ngân hàng, khi các tổ chức vật lộn với vấn đề di chuyển tiền gửi và thanh khoản. Ngược lại, hệ sinh thái tiền tệ Web 3.0 đã chứng tỏ khả năng hoạt động hiệu quả trong thời kỳ hỗn loạn này. Ví dụ: những người dùng lo lắng về việc SVB lấy tiền ký quỹ Circle có thể giao dịch USDC trên thị trường 24/7 để lấy tiền tệ Web 3.0 và những người sẵn sàng thực hiện giao dịch có thể được thưởng tương ứng.
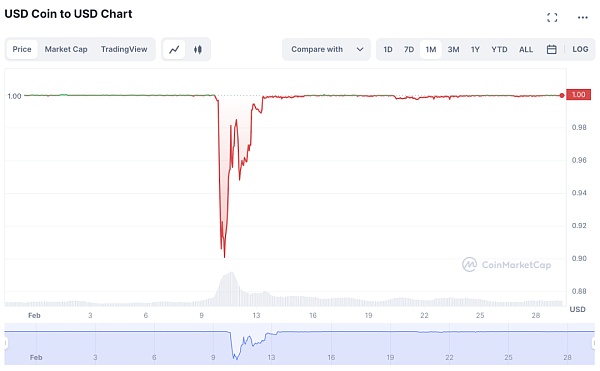
Mô tả hình ảnh
Nguồn: CoinMarketCap
Mục tiêu chính của hệ sinh thái tiền Web 3.0 luôn là xây dựng một giải pháp thay thế phi tập trung, miễn phí và công bằng cho tài chính truyền thống. Bằng cách phát triển thêm các giải pháp tiền tệ dựa trên Web 3.0, ngành này có thể được cách ly nhiều hơn khỏi hệ thống tài chính truyền thống ngày càng mong manh. Trong số này, loại thứ hai thường yêu cầu sự can thiệp của chính phủ và ngừng giao dịch để duy trì sự ổn định.
Các sự kiện gần đây trong hệ thống tài chính của Hoa Kỳ và Châu Âu chắc chắn đã phơi bày những điểm yếu của các ngân hàng truyền thống, trong khi hệ sinh thái tiền tệ Web 3.0 đã chứng minh khả năng phục hồi và hiệu quả cao hơn của nó. Bằng cách giảm sự phụ thuộc vào tài chính truyền thống, hệ sinh thái tiền tệ Web 3.0 sẽ có cơ hội phát triển mạnh mẽ, trở thành một giải pháp thay thế mạnh mẽ và phi tập trung cho hệ thống ngân hàng truyền thống ngày càng mong manh.
Skynet cho cộng đồng: Tổng quanSkynet for CommunityTrong quý 1 năm 2023, CertiK tự hào thông báo ra mắt
, một nền tảng dữ liệu, bảo mật, thẩm định và bảo mật tất cả trong một được thiết kế để tăng cường sự tin cậy và minh bạch trong hệ sinh thái Web3.0. Nền tảng cố gắng cung cấp cho người dùng cộng đồng, nhà đầu tư và nhóm dự án các công cụ và tài nguyên họ cần để dễ dàng điều tra và hiểu hệ sinh thái Web3.0.
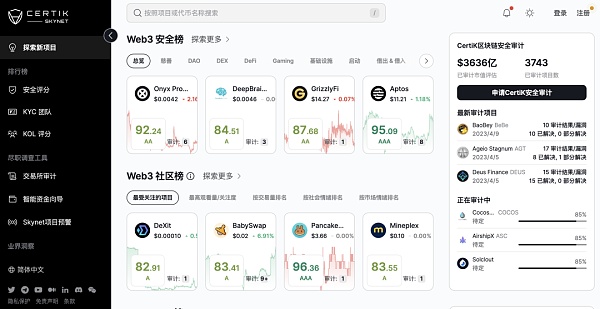
Với hàng nghìn dự án Web 3.0 tạo ra hàng triệu điểm dữ liệu mỗi ngày, người dùng rất dễ bị lạc trong mớ hỗn độn. Những hiểu biết sâu sắc dựa trên dữ liệu phong phú của Skynet for Community giúp người dùng khám phá các dự án mới, tiến hành thẩm định các dự án quan tâm và cập nhật những tin tức và sự phát triển mới nhất trong không gian Web 3.0. Nền tảng tổng hợp lượng dữ liệu khổng lồ vào công cụ thẩm định tập trung vào bảo mật dễ tiếp cận nhất của Web 3.0. Cho dù đó là tiến hành thẩm định toàn diện về dữ liệu xã hội và on-chain có thể hành động, khám phá các dự án mới nhất để hoàn thành kiểm tra hợp đồng thông minh hay khám phá những thông tin chuyên sâu có giá trị nhất trong ngành và các phương pháp hay nhất về bảo mật, Skynet for Community đơn giản hóa quy trình và Tất cả những dữ liệu này đều được tích hợp trên một nền tảng để người dùng duyệt. Với giao diện được thiết kế mới và các tính năng mạnh mẽ, Skynet cho Cộng đồng là công cụ tối ưu để đưa ra quyết định sáng suốt và thúc đẩy sự tin cậy và minh bạch trong hệ sinh thái Web3.0.
Skynet vì cộng đồng: Giải pháp
Trang chủ của Skynet for Community mặc định là "Khám phá các dự án mới". Từ trang này, bạn có thể dễ dàng tìm kiếm các mặt hàng mình quan tâm và tìm kiếm các mặt hàng mới tinh mọi lúc, mọi nơi.
Danh sách Bảo mật Web3.0 liệt kê và xếp hạng các dự án dựa trên điểm bảo mật và hiệu suất thị trường của chúng. Điểm bảo mật là điểm được tạo thông qua thuật toán độc quyền để tính toán và xem xét bảo mật mã của dự án, tình trạng cơ bản, khả năng phục hồi hoạt động, niềm tin của cộng đồng, sự ổn định của thị trường và sức mạnh quản trị. Bảng xếp hạng Điểm bảo mật cho phép người dùng nhanh chóng xác định các dự án có hiệu suất cao nhất dựa trên tình trạng bảo mật của chúng và so sánh chúng với các dự án tương tự.Danh sách nhóm Web3.0 KYC được công khai và xếp hạng theo trạng thái của huy hiệu CertiK KYC mà dự án đạt được. Các nhóm dự án đã vượt qua kiểm tra lý lịch nghiêm ngặt sẽ nhận đượcHuy hiệu CertiK KYC
, CertiK sẽ trao Huy hiệu vàng KYC, Huy hiệu bạc KYC hoặc Huy hiệu đồng KYC dựa trên thông tin có thể kiểm chứng và mức độ thông tin do nhóm dự án cung cấp. Huy hiệu KYC sẽ cho thấy rằng chúng tôi biết nhóm đứng sau dự án và đã thực hiện điều tra và xác minh tuân thủ các tiêu chuẩn của CertiK KYC, đồng thời huy hiệu này cũng thể hiện cam kết của nhóm dự án trong việc thực hiện các biện pháp tuân thủ.Danh sách Web3.0 KOL được xếp hạng theo điểm ảnh hưởng của từng KOL, phản ánh mức độ ảnh hưởng và phạm vi nội dung của họ dưới dạng đầu ra của KOL. cái nàybảng xếp hạng
Hữu ích cho những người quan tâm đến việc xác định các KOL đang định hình ngành công nghiệp Web 3.0. Ngoài ra, nó còn cung cấp cái nhìn tổng quan về các cộng đồng và dự án liên quan đến KOL, giúp người dùng hiểu rõ hơn về các điểm nóng và xu hướng trong lĩnh vực này.
Exchange Audit Analytics cho phép người dùng thực hiện thẩm định trên các sàn giao dịch tập trung bằng cách hiển thị các tài sản nắm giữ trên chuỗi của họ. Đây là bước đầu tiên và quan trọng nhất trong việc xác minh chứng chỉ dự trữ.
Hệ thống cảnh báo sớm của dự án Skynet có thể cung cấp cảnh báo sớm đầu tiên về các cuộc tấn công Rug Pull và các sự kiện dễ bị tổn thương trong trường tiền tệ Web3.0. Hệ thống sẽ giám sát các nguồn thông tin khác nhau trong thời gian thực để xác định và báo cáo các cuộc tấn công và khai thác Rug Pull tiềm năng. Người dùng cũng có thể truy cập trình phân tích ví thông qua "Danh sách quỹ thông minh hấp dẫn Web3.0" trên trang "Khám phá dự án mới" hoặc nhấp vào bất kỳ địa chỉ ví nào trong mô-đun giám sát, quản trị và tự chủ trên chuỗi mã thông báo trên trang chi tiết dự án để xem nó.
Trình hướng dẫn quỹ thông minh là điểm truy cập của chức năng Trình phân tích ví tiền thông minh, cho phép người dùng tìm kiếm trực tiếp địa chỉ ví và xem xu hướng tìm kiếm ví, danh sách quỹ thông minh và các cặp giao dịch thanh khoản. Trình phân tích ví cung cấp phân tích địa chỉ ví và giúp người dùng diễn giải các giao dịch trực tuyến giữa các ví dễ dàng hơn bằng cách hiển thị các đặc điểm chính của ví, mối quan hệ giữa các ví và hình ảnh trực quan về hoạt động giao dịch mã thông báo.
Đăng nhập vào nền tảng Skynet cho Cộng đồng ngay bây giờ, đọc trung tâm giáo dục Skynet và xem việc giảng dạy trên lớp chính và thực hiện thẩm định ở mức độ cao!
Giải pháp bảo mật đầu cuối của CertiK
Trong cam kết bảo mật Web 3.0, CertiK đã phát triển một số công cụ để giúp các dự án áp dụng các giải pháp bảo mật đầu cuối.Bảng xếp hạng bảo mật CertiK
Trao quyền cho người dùng Web 3.0 tận dụng kiến thức chuyên môn của nhóm kiểm toán và bảo mật của CertiK để hiểu sâu hơn về rủi ro bảo mật của các dự án đầu tư và đưa ra quyết định sáng suốt hơn, những người dùng này sẽ đưa toàn bộ hệ sinh thái lên một tầm cao mới.
SkyTraceNó có thể kết hợp giám sát giao dịch trên chuỗi và dữ liệu ngoài chuỗi (chẳng hạn như dư luận xã hội) để tiến hành giám sát và phân tích bảo mật toàn diện và theo thời gian thực trên hàng trăm nền tảng Web 3.0. Phiên bản nâng cao của Hệ thống quét động Skynet Skynet, Skynet Premium, sẽ được CertiK chính thức ra mắt vào năm 2021. Mô hình phát hiện mối đe dọa của nó sẽ phát triển đồng bộ với môi trường rủi ro hợp đồng thông minh luôn thay đổi thông qua máy học. Điều này cũng có nghĩa là khi thư viện thông tin tình báo về mối đe dọa và thư viện lỗ hổng hợp đồng thông minh tiếp tục tích lũy, nền tảng sẽ trở nên tiên tiến hơn để thích ứng với môi trường rủi ro hợp đồng thông minh luôn thay đổi. Hiện tại, hệ thống quét động Skynet đã được nâng cấp hoàn toàn, bổ sung thêm các tính năng mới như nhiều thứ nguyên hơn về điểm tin cậy Skynet và các điểm nổi bật và cảnh báo sớm của dự án cụ thể.
là một công cụ theo dõi thông minh, trực quan giúp phân tích và trực quan hóa dữ liệu giao dịch từ ví Ethereum và BSC. Công cụ này cung cấp phân tích chuyên sâu để xác định và theo dõi lưu lượng truy cập đáng ngờ đến và từ ví cá nhân của một người hoặc ví của nhóm dự án.Dịch vụ kiểm tra lý lịch dự án CertiK KYC
Cung cấp xác minh danh tính cho các nhóm dự án, bao gồm kiểm tra tính xác thực của ID bằng hệ thống phát hiện dựa trên AI để đảm bảo các cá nhân là ID xác thực và trùng khớp. Ngoài việc kiểm tra tính hợp lệ theo thời gian thực trong quá trình xác thực, CertiK cũng sẽ tiến hành liên lạc video trực tiếp với từng thành viên trong nhóm dự án để xác minh danh tính của họ và các thông số cần thiết khác. Do tính ẩn danh của nhóm ngày càng tăng, hành vi rủi ro của dự án ngày càng có thể xảy ra. Ngoài ra, bảng xếp hạng bảo mật CertiK trao huy hiệu KYC bằng đồng, bạc và vàng cho các nhóm dự án đã vượt qua cuộc điều tra KYC, giúp loại bỏ ẩn danh nhóm dự án ở mức độ lớn nhất, thiết lập một hệ thống trách nhiệm hoàn chỉnh hơn và nâng cao độ tin cậy của dự án.
Thử nghiệm thâm nhập CertiK là một phần thiết yếu của giải pháp toàn diện để bảo mật các ứng dụng Web3.0 trong môi trường hoạt động. Các dịch vụ thử nghiệm thâm nhập của chúng tôi được thực hiện bởi một nhóm tin tặc có đạo đức kinh nghiệm sử dụng các công cụ độc quyền để tìm lỗ hổng dù là nhỏ nhất trong mã của bạn.
SkyHarbor cung cấp giải pháp tất cả trong một để bảo vệ và giám sát tài sản kỹ thuật số. Với hệ thống giám sát và phát hiện mối đe dọa tiên tiến, SkyHarbor có thể nhanh chóng xác định mọi lỗ hổng hoặc hoạt động đáng ngờ trong hệ thống, đảm bảo tài sản của bạn luôn an toàn.
hệ sinh thái
hệ sinh thái
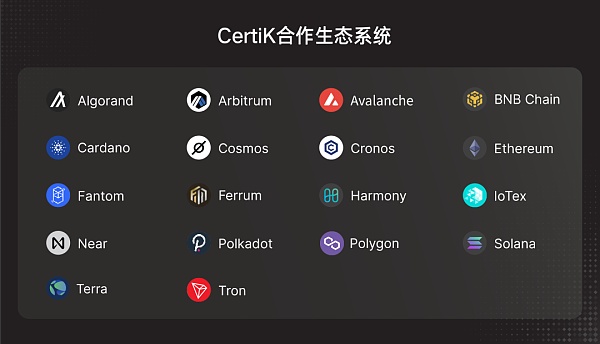
Các giải pháp kiểm toán và end-to-end của CertiK đã bao phủ hầu hết các hệ sinh thái hiện có trên thị trường và hỗ trợ hầu hết các ngôn ngữ lập trình chính thống, cung cấp dịch vụ cho các chuỗi sinh thái khác nhau trong các lĩnh vực như nền tảng chuỗi khối, nền tảng giao dịch tài sản Web 3.0 và hợp đồng thông minh bảo mật.Cung cấp hỗ trợ kỹ thuật bảo mật. Các hệ sinh thái mà chúng tôi hiện đang làm việc bao gồm:
Tận dụng tối đa Web 3.0 bằng cách hợp tác với CertiK Consulting trong khi nhóm các nhà phân tích giàu kinh nghiệm của chúng tôi cung cấp dịch vụ đầy đủ bao gồm đánh giá công nghệ, nghiên cứu độc quyền và tư vấn chiến lược.
CertiK cam kết bảo vệ thế giới Web 3.0 và sẽ tập trung vào dữ liệu bảo mật để liên tục phân tích tương lai bảo mật và sự phát triển của Web 3.0. Giúp người dùng tránh xa "chó đất" và những người bước lên không trung, đồng thời sử dụng công nghệ để mang lại giá trị công nghệ và con đường đưa con thuyền.
Phiên bản PDF của báo cáo đã được bao gồm và một liên kết đã được tạo, vui lòng tải xuống và xem.
Cách tải xuống⬇️





