


Linux 커널 고위험 취약점이 DeFi에 영향, Threshold tBTC 발행 및 상환 일시 중단


- 핵심 관점: Threshold Network는 Linux 커널 고위험 취약점 CVE-2026-98432로 인해 예방적 조치로 tBTC 발행 및 상환을 일시 중단했으며, 준비금은 충분하고 자금 손실은 발생하지 않았고 tBTC는 아직 뚜렷한 디페깅을 보이지 않았다.
- 핵심 요소:
- 해당 취약점은 Linux 커널 IPv4 서브시스템의 Use-After-Free 취약점으로, 원격으로 코드 실행을 트리거할 수 있으며, Anthropic 연구에 따르면 AI 모델이 이미 익스플로잇 프로그램을 성공적으로 구성한 것으로 나타났다.
- Threshold 크로스체인 브릿지 지갑은 약 4320 BTC(3.3억 달러 이상 가치)를 보유하고 있으며, 유통 중인 tBTC는 약 4185개로 준비금 커버리지는 약 103.2%이다.
- 모든 노드 운영자는 패치를 적용했거나 오프라인 상태이며, 해당 취약점이 tBTC 노드 공격에 사용되었다는 증거는 발견되지 않았다.
- Aave는 약 1.37억 달러 상당의 tBTC 예치 및 대출 업무를 동결했다.
- tBTC는 BTC 대비 약 0.11% 할인되어 거래되며, Uniswap에서 1 tBTC는 약 78437 USDT로 교환 가능해 기본적으로 페깅을 유지하고 있다.
- 상환 채널이 중단된 기간 동안 사용자는 2차 시장 유동성에만 의존해야 하며, 출금 경로 제한은 유동성 할인 리스크를 초래할 수 있다.
- Threshold는 아직 명확한 복구 시점을 공개하지 않았으며, 보안 유지보수를 완료하고 노드가 수정된 시스템에서 운영됨을 확인해야 한다.
原创 |Odaily 星球日报(@OdailyChina)
作者|Golem(@web3_golem)
10월 31일, 비트코인 크로스체인 프로토콜 Threshold Network는 최근 공개된 Linux 커널 고위험 취약점 CVE-2026-98432에 대응하기 위해 tBTC의 발행(mint) 및 상환(redemption) 기능을 일시 중단한다고 발표했습니다.
이 소식은 즉시 시장에서 tBTC 자산 안전성에 대한 우려를 불러일으켰습니다. BTC로 1:1 담보되는 크로스체인 자산인 tBTC의 핵심 가치는 비트코인이 이더리움 등 생태계로 진입해 대출, 유동성 채굴 등 DeFi 활동에 참여할 수 있도록 하는 데 있습니다. 발행과 상환 채널이 동시에 중단된다는 것은 사용자가 당분간 정상적인 절차로 BTC와 tBTC 간의 양방향 교환을 완료할 수 없다는 뜻입니다.
11월 2일, Threshold Network는 추가 설명을 발표하며 tBTC가 여전히 충분한 준비금 지원을 받고 있으며 현재까지 어떠한 자금 손실도 발생하지 않았다고 강조했습니다.통계에 따르면 Threshold Network 크로스체인 브리지 지갑에는 약 4320 BTC가 보관되어 있으며 그 가치는 3억 3천만 달러를 초과합니다. 반면 유통 중인 tBTC는 약 4185개로, 준비금이 유통량보다 약 135 BTC 많습니다. 팀은 또한 어떠한 무단 tBTC 추가 발행이나 이체 기록도 발견하지 못했습니다.
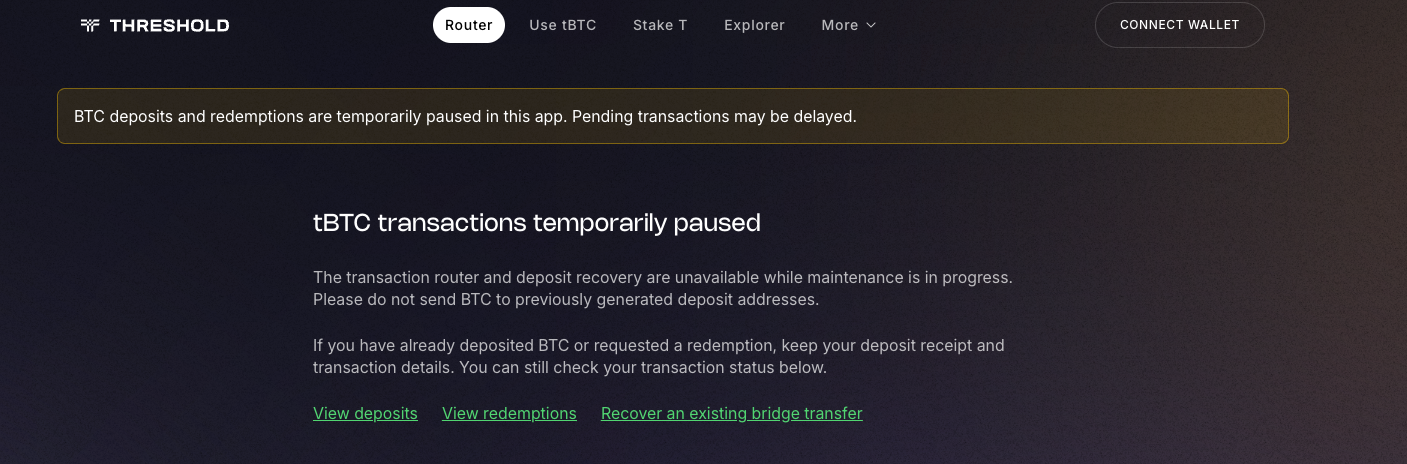
Threshold Network 공식 웹사이트, tBTC 발행 및 상환 중단됨
다만 Threshold Network의 공지가 발표된 후 Aave는 곧바로 신규 tBTC 예치 및 대출을 중단한다고 밝혔습니다. Aave 공식 웹사이트에 따르면, tBTC 총 준비금 가치는 약 1억 3700만 달러이며 현재 동결된 상태입니다.
CVE-2026-98432 취약점 악용 예방적 차단
이번 tBTC 발행 및 상환 중단을 초래한 직접적 원인은 Linux 커널에서 최근 공개된 CVE-2026-98432 취약점입니다.
Red Hat이 10월 30일 발표한 보안 공지에 따르면, 이 취약점은 Linux 커널 IPv4 네트워크 서브시스템에 존재하며 Use-After-Free(해제 후 사용) 취약점으로 분류되어 "심각(Critical)" 등급으로 평가되었습니다. TCP 연결 요청 동시 처리 과정에서 메모리 해제와 접근 사이의 경쟁 조건으로 인해, 공격자는 정교하게 구성된 네트워크 요청을 통해 메모리 손상을 유발하고 나아가 원격 코드 실행까지 달성할 수 있습니다. 이는 공격자가 서버 로컬 권한이나 사용자 상호작용 없이도 네트워크를 통해 공격을 시도할 수 있음을 의미합니다.
Anthropic이 10월 27일 공개한 연구에 따르면, Anthropic의 내부 AI 모델이 이미 해당 취약점에 대한 익스플로잇을 성공적으로 구성했으며, Multipath TCP(MPTCP) 리스닝 서비스를 실행하는 Linux 서버에서 원격 코드 실행을 달성하고 최고 권한인 Root Shell을 획득했습니다. 이 전 과정에서 공격자가 사전에 서버 로그인 자격 증명을 획득할 필요도, 서버 관리자가 어떤 작업을 수행할 필요도 없었습니다.
tBTC는 분산된 노드 운영자들이 공동으로 크로스체인 비트코인 준비금을 관리하는 방식에 의존합니다. 공격자는 tBTC 노드 운영자의 서버를 공격 대상으로 삼아 해당 서버의 민감한 정보를 탈취하고 노드 운영을 방해하며 나아가 노드 서명 권한을 획득할 기회를 모색할 수 있습니다. 그렇다면 공격자가 충분히 많은 노드를 장악하기만 하면 크로스체인 브리지의 안전성을 위협할 수 있으며, 최종적으로 사용자 자산 탈취로 이어질 수 있습니다.
Threshold는 보안을 위해 모든 tBTC 노드 운영자가 이미 서버에 보안 패치를 적용했거나, 수정된 커널 버전이 출시될 때까지 노드를 일시적으로 오프라인 상태로 전환했다고 밝혔습니다. 현재 팀은 해당 취약점이 tBTC 노드 공격에 사용되었다는 어떠한 증거도 발견하지 못했습니다.
Threshold가 이번에 취한 조치는 공격을 확인한 후의 긴급 손실 방지가 아닌 예방적 조치입니다. 발행 및 상환을 중단한 것은 주로 노드 인프라의 보안 유지보수가 완료되지 않은 상태에서 새로운 크로스체인 자산 작업을 계속 처리하는 것을 피하기 위해서입니다.
다만 오늘 Threshold의 보안 보고서에 따르면, 한 노드 운영자가 tBTC 노드 거래 수수료를 지불하는 데 사용하는 이더리움 계정에서 약 0.5 ETH가 이체되었습니다. 그러나 이 사건은 Linux 커널 취약점과 무관하며, 발생 당시 해당 노드는 이미 오프라인 상태였고 운영자는 서명 키 자료에 대한 접근 증거도 발견하지 못했습니다.
Threshold Network에서 수수료를 지불하는 계정은 브리지된 비트코인을 이체하는 데 필요한 집단 서명과는 전혀 다릅니다. 공식 문서에 따르면 tBTC를 이체하려면 100명의 서명자 중 51명이 공동으로 협력해야 서명이 생성되며, 어떤 단일 운영자도 자금을 이체할 수 없습니다.
tBTC가 디페깅되었나?
준비금 데이터를 보면, Threshold Network에 준비된 4320 BTC는 약 4185개의 유통 중인 tBTC에 대응하며 준비금 커버리지는 약 103.2%로, 장부상으로는 여전히 약 135 BTC의 준비금 여유분이 있습니다.
그러나 충분한 준비금이 사용자가 언제든지 상환을 완료할 수 있다는 것을 의미하지는 않습니다. 보유자 입장에서 정상적인 경우 프로토콜을 통해 tBTC를 BTC로 교환할 수 있지만, 상환 기능이 중단된 기간에는 사용자가 2차 시장에서만 유동성을 찾을 수 있습니다.이는 기초 자산에 손실이 없더라도 출구 경로가 제한되면 유동성 할인이 발생할 수 있음을 의미합니다.
다만 발행 시점까지 tBTC는 뚜렷한 디페깅을 보이지 않았습니다. CoinGecko에 따르면 tBTC는 약 78,460달러에 거래되고 있으며, 바이낸스에서 BTC는 약 78,520달러에 거래되고 있어 tBTC는 현재 BTC 대비 약 0.11% 할인된 상태로 여전히 기본적으로 BTC와의 페깅 관계를 유지하고 있습니다.
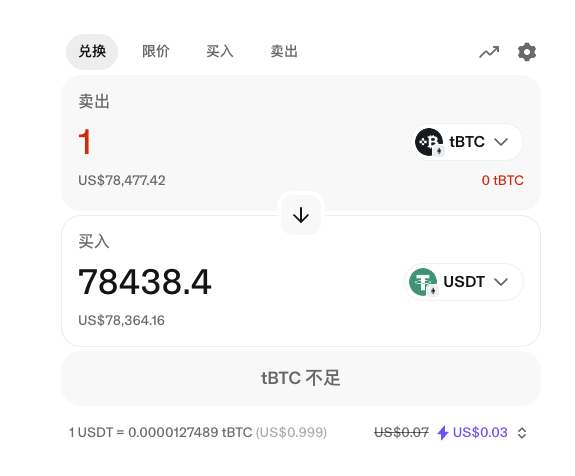
유의할 점은 집계 시세가 대액 거래의 실제 체결 가격과 동일하지 않다는 것입니다. 특히 상환 채널이 중단된 상황에서는 온체인 거래 깊이와 슬리피지도 주목할 만합니다. 발행 시점까지 Uniswap 데이터에 따르면 1 tBTC는 78,437 USDT 또는 78,360 USDC로 교환할 수 있으며, ETH로 교환해도 기본적으로 이 가격입니다.
Threshold 입장에서 현재 해결해야 할 것은 단지 노드 서버 취약점 수정 문제뿐만 아니라 중단 기간의 유동성 위험을 피하는 것이기도 합니다. 발행 시점까지 Threshold는 명확한 복구 시점을 공개하지 않았으며, 보안 유지보수 완료, 노드 운영 재개 및 수정된 시스템 사용 확인 후 크로스체인 브리지를 재개할 것이라고만 밝혔습니다. 다만 자금 손실이 발생하지 않았다는 점은 여전히 현재로서 가장 중요한 좋은 소식입니다.





