






知名白帽黑客,暗访华人洗钱团队实录


- 核心观点:知名白帽黑客ZachXBT卧底潜入一个华人洗钱团队,获取其协助朝鲜Lazarus Group清洗Bybit 15亿美元被盗资金的证据,并协助冻结部分资金、将线索移交执法部门。
- 关键要素:
- ZachXBT伪装成洗钱客户,自垫34.97万USDC与化名“Jimmy Green”的团队成员完成多笔交易,每笔承受5%亏损以获取信任。
- Jimmy Green声称其团队协助洗掉了Bybit 15亿美元被盗资金中的绝大部分,且能提前透露资金转移动向,与链上观察吻合。
- 通过交易截图和链上比对,ZachXBT锁定一个关联超1200万美元Bybit被盗资金的Solana地址集群,该集群通过BTC→ETH→SOL→Tron跨链兑换。
- 与集群相关的44.2万USDT被Tether成功冻结,该团队还采用非流动性代币在Uniswap LP中洗钱的新型手法。
- Jimmy透露曾为另一客户清洗300万美元诈骗赃款,资金可追溯至已遭制裁的汇旺担保热钱包。
- ZachXBT自2022年以来已协助冻结超7500万美元与朝鲜黑客事件相关的资金,调查结果已共享给执法部门。
Bài viết này đến từ:ZachXBT
Biên dịch|Odaily(@OdailyChina);Người dịch|Azuma(@azuma_eth)
Lời tòa soạn: Bài viết này là bài viết mới nhất của hacker mũ trắng nổi tiếng ZachXBT về cuộc điều tra trước đó của anh khi thâm nhập vào một nhóm rửa tiền người Hoa. Trong bài, ZachXBT giới thiệu chi tiết cách anh giả danh thành khách hàng cần rửa tiền để liên lạc với các thành viên của nhóm này. Sau khi giành được lòng tin của các thành viên trong nhóm, ZachXBT biết được từ miệng đối phương rằng nhóm này đã trực tiếp rửa sạch phần lớn trong gần 1,5 tỷ USD tiền bị đánh cắp từ Bybit. ZachXBT cũng đã hỗ trợ đóng băng một phần số tiền bị đánh cắp sau khi có được một số manh mối trong quá trình điều tra, và đã chuyển giao manh mối cho cơ quan thực thi pháp luật.
Dưới đây là nội dung nguyên văn của ZachXBT, do Odaily biên dịch.
Gần đây tôi đã thâm nhập vào một nhóm tội phạm người Hoa có tổ chức, nhóm này đã rửa hơn 1 tỷ USD cho tổ chức hacker Triều Tiên Lazarus Group trong nhiều vụ tấn công mạng khác nhau.
Tôi đã giả danh thành khách hàng để thu thập thông tin tình báo, hỗ trợ đóng băng số tiền bị đánh cắp trong vụ hack Bybit tháng 2 năm 2025, và hoàn thành việc truy vết và quy kết các hoạt động bất hợp pháp trên chuỗi.
Mọi chuyện bắt đầu từ tháng 2 năm 2025, không lâu sau khi tổ chức hacker Triều Tiên "TraderTraitor" đánh cắp 1,5 tỷ USD từ Bybit, tôi nhận thấy một hiện tượng bất thường — có hơn 15 tài khoản đăng công khai trong các nhóm công cộng trên Telegram và Discord để tìm kiếm sự hỗ trợ chăm sóc khách hàng cho các đơn hàng liên quan trực tiếp đến số tiền bị đánh cắp.
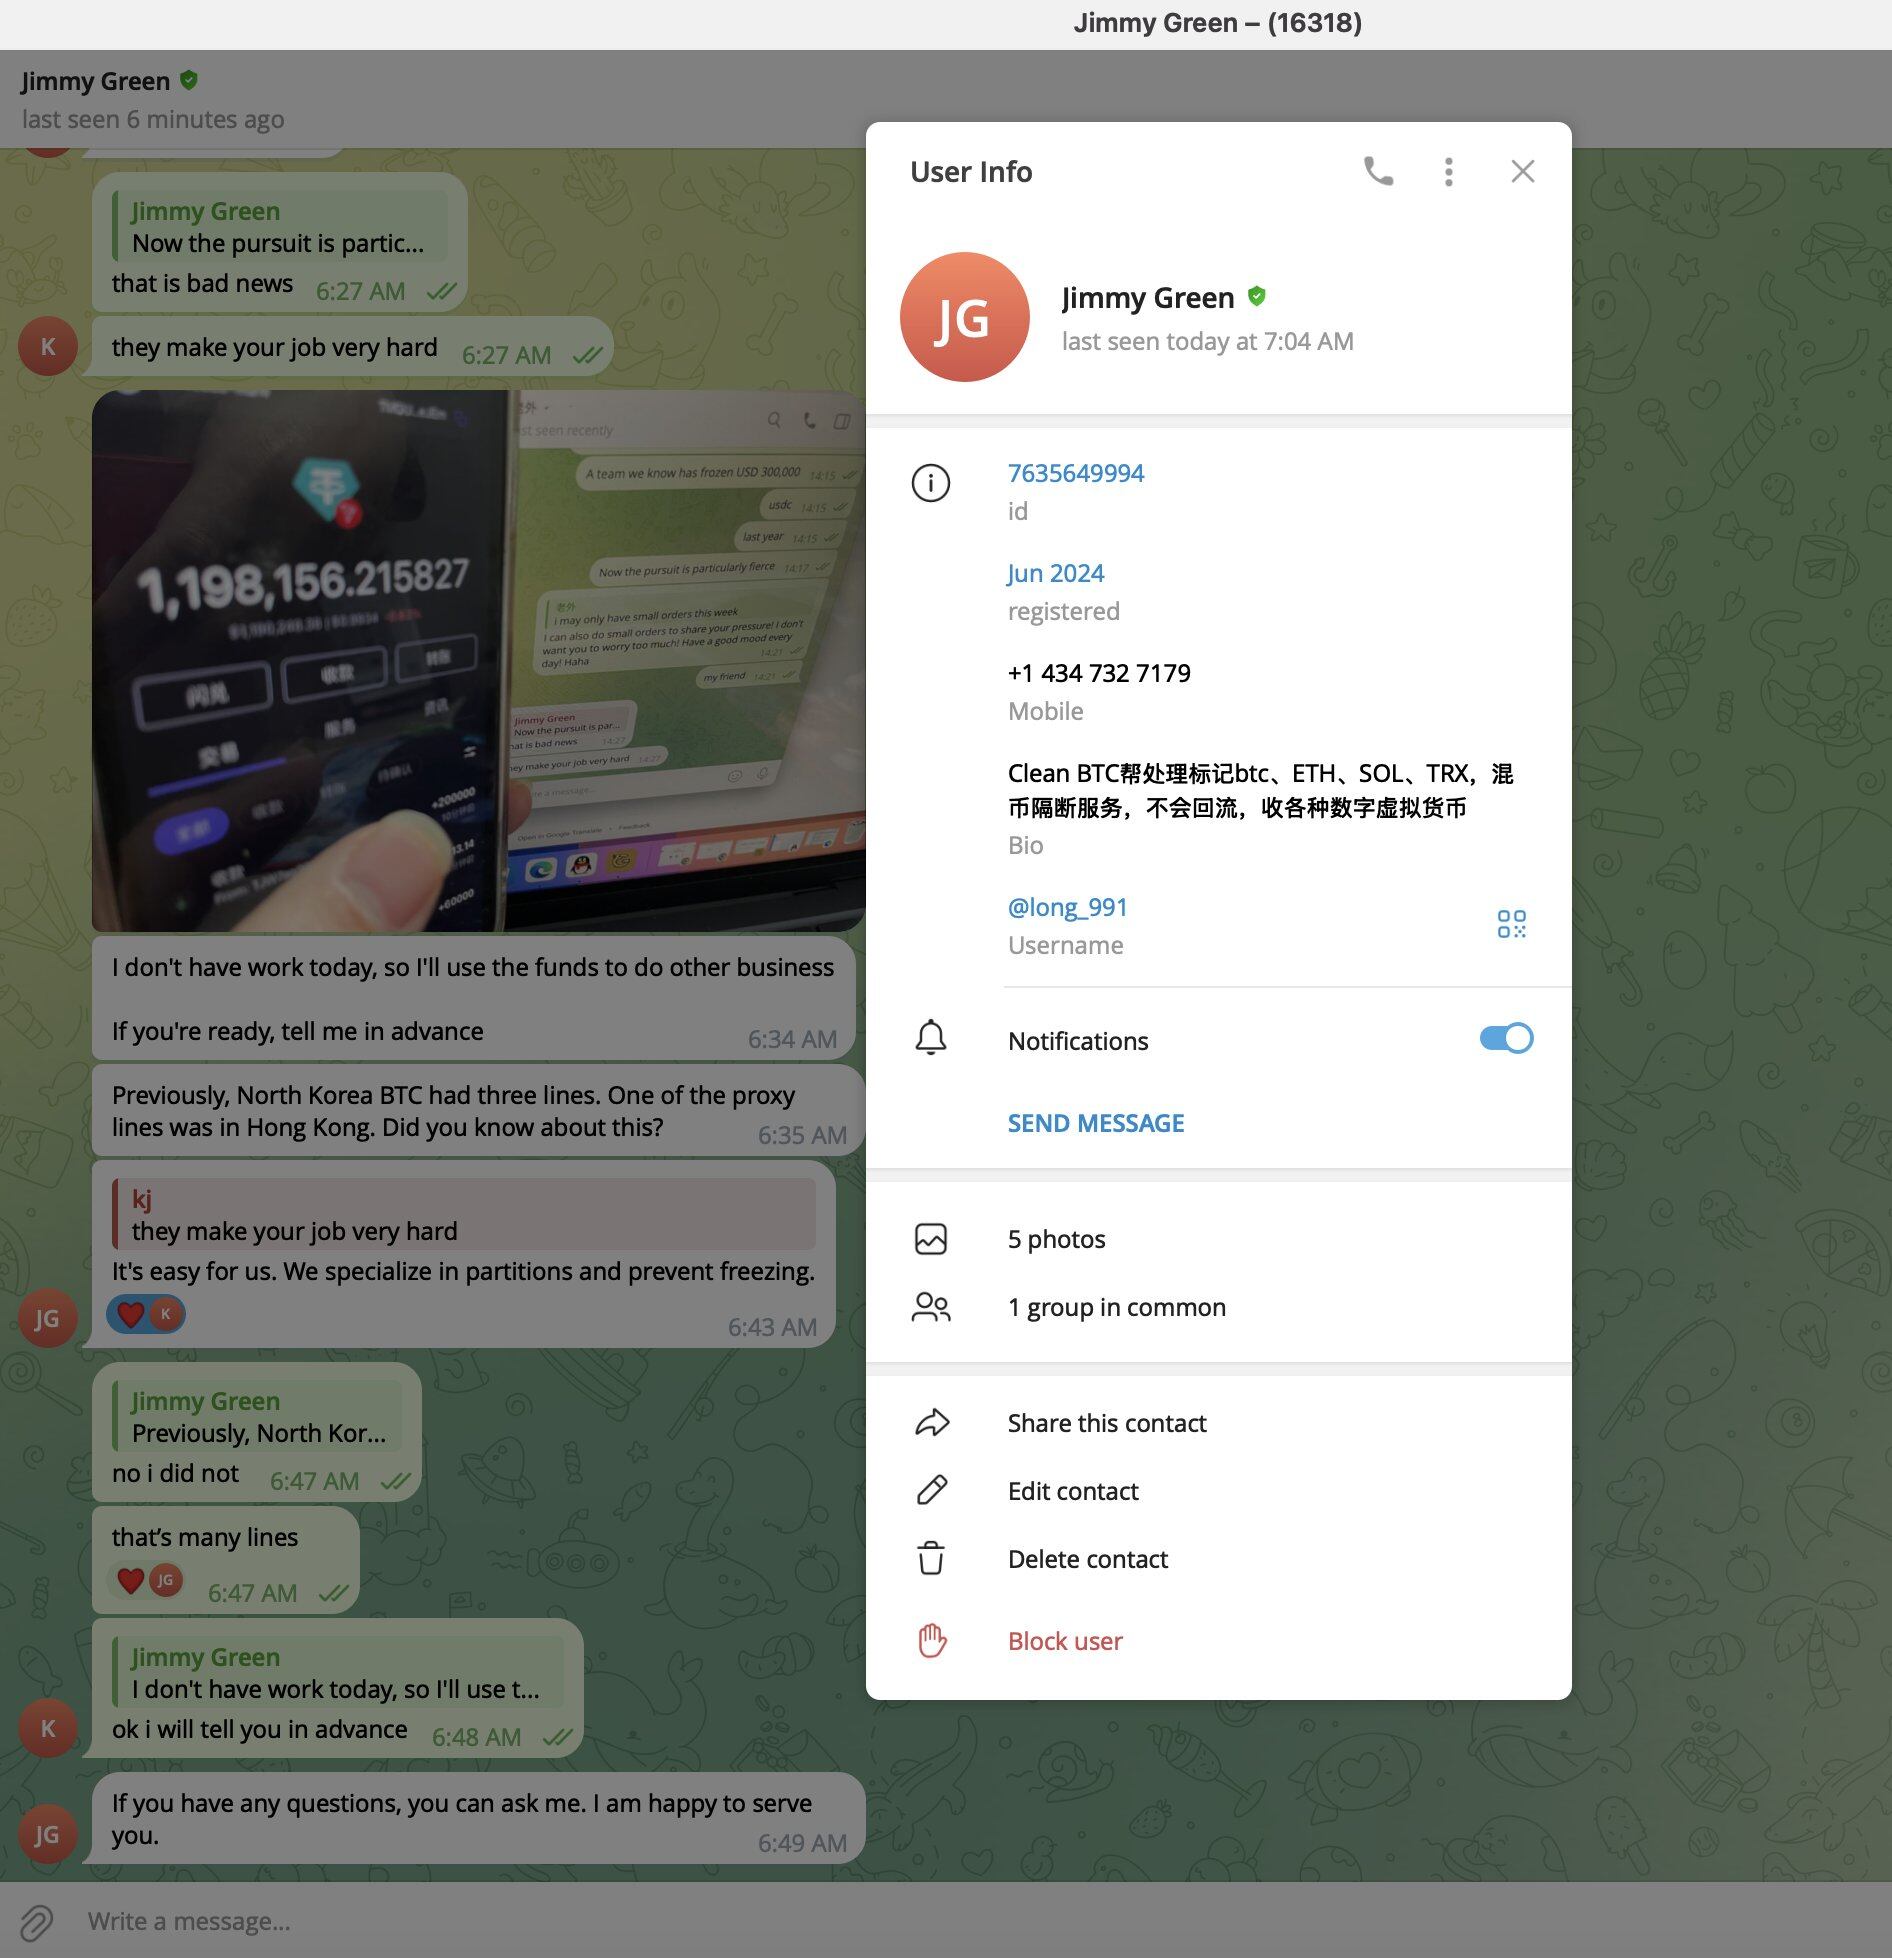
Tôi bắt đầu chủ động liên hệ với các tài khoản này, một trong số đó sử dụng bí danh trên Telegram là "Jimmy Green".
- Tên người dùng Telegram của Jimmy Green: long_991
- ID Telegram của Jimmy Green: 7635649994
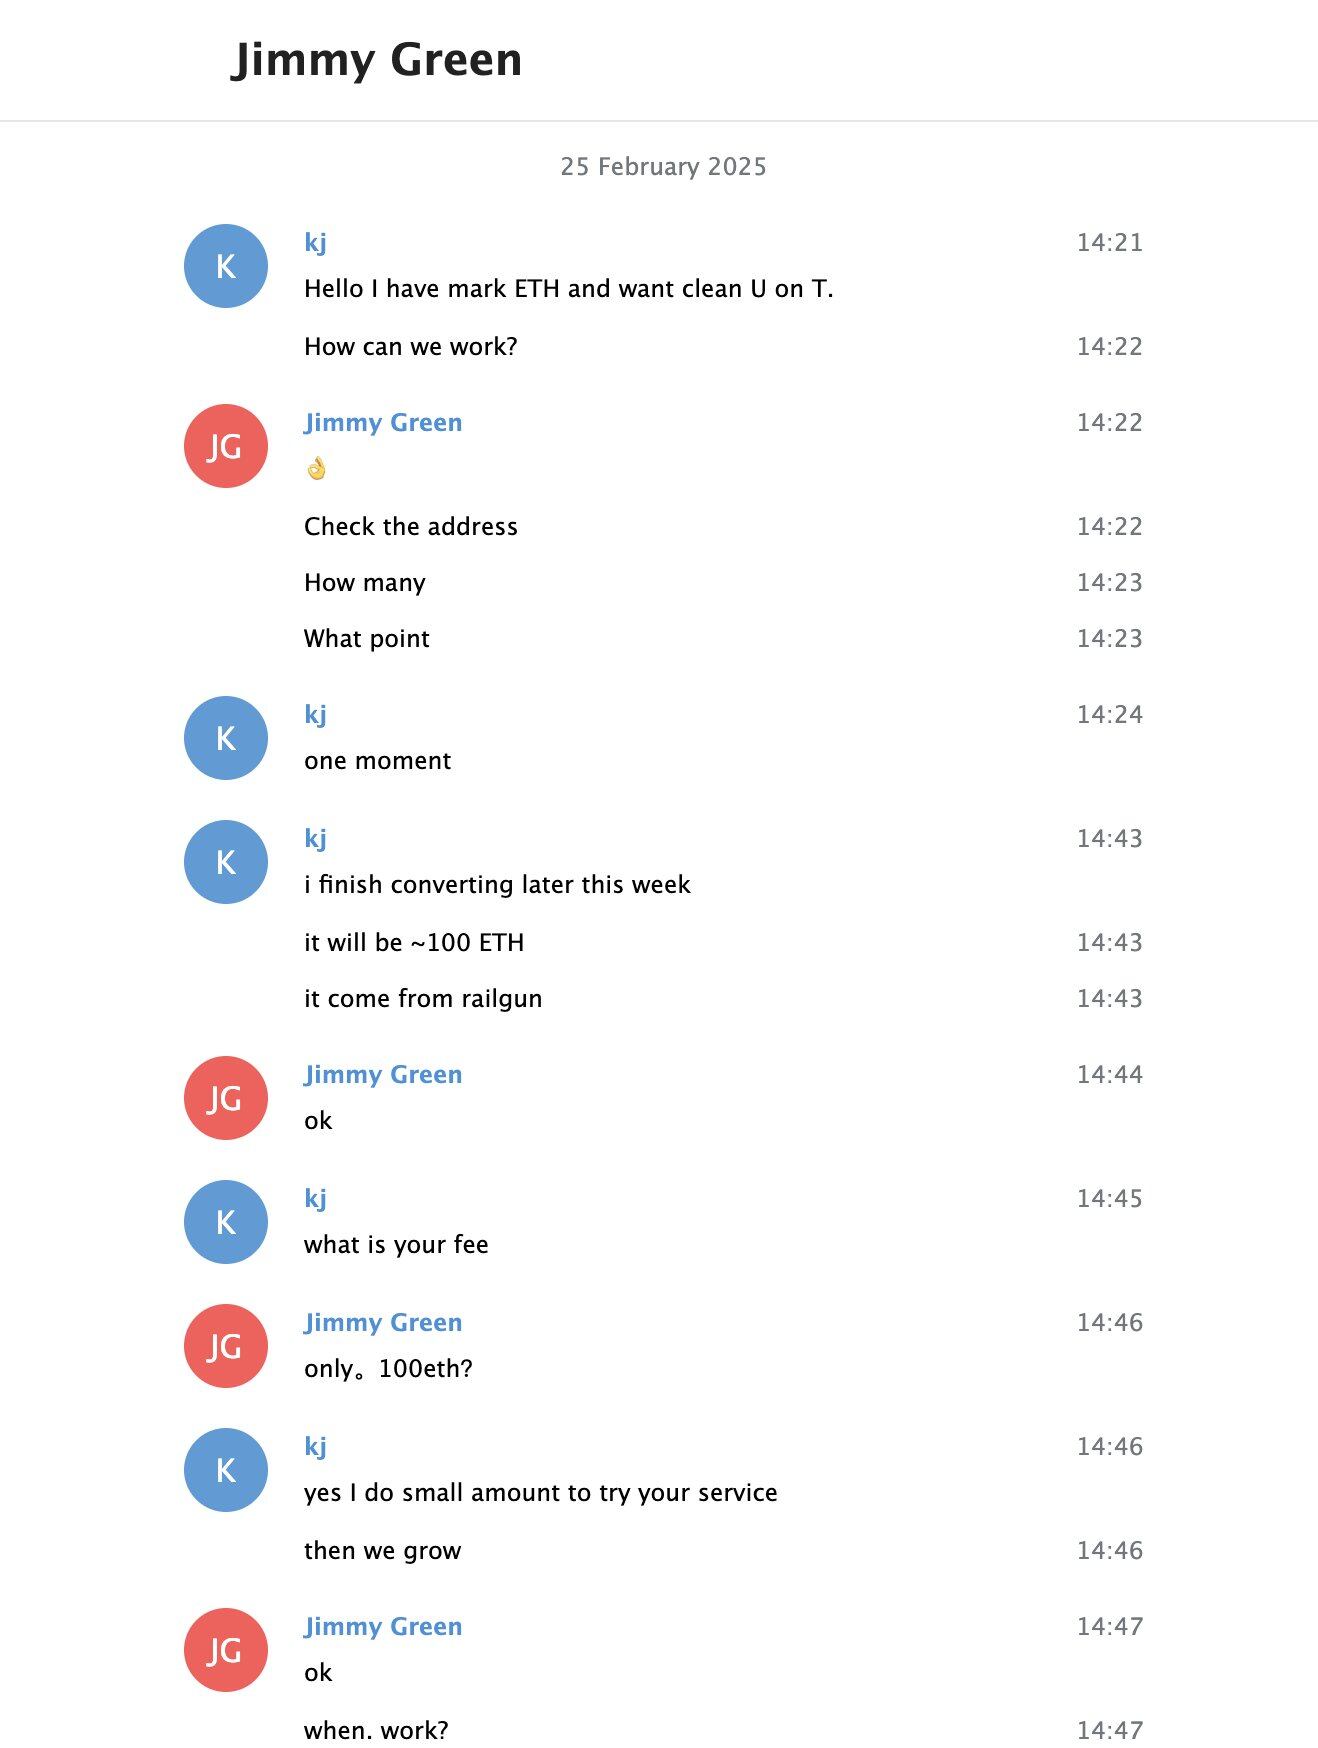
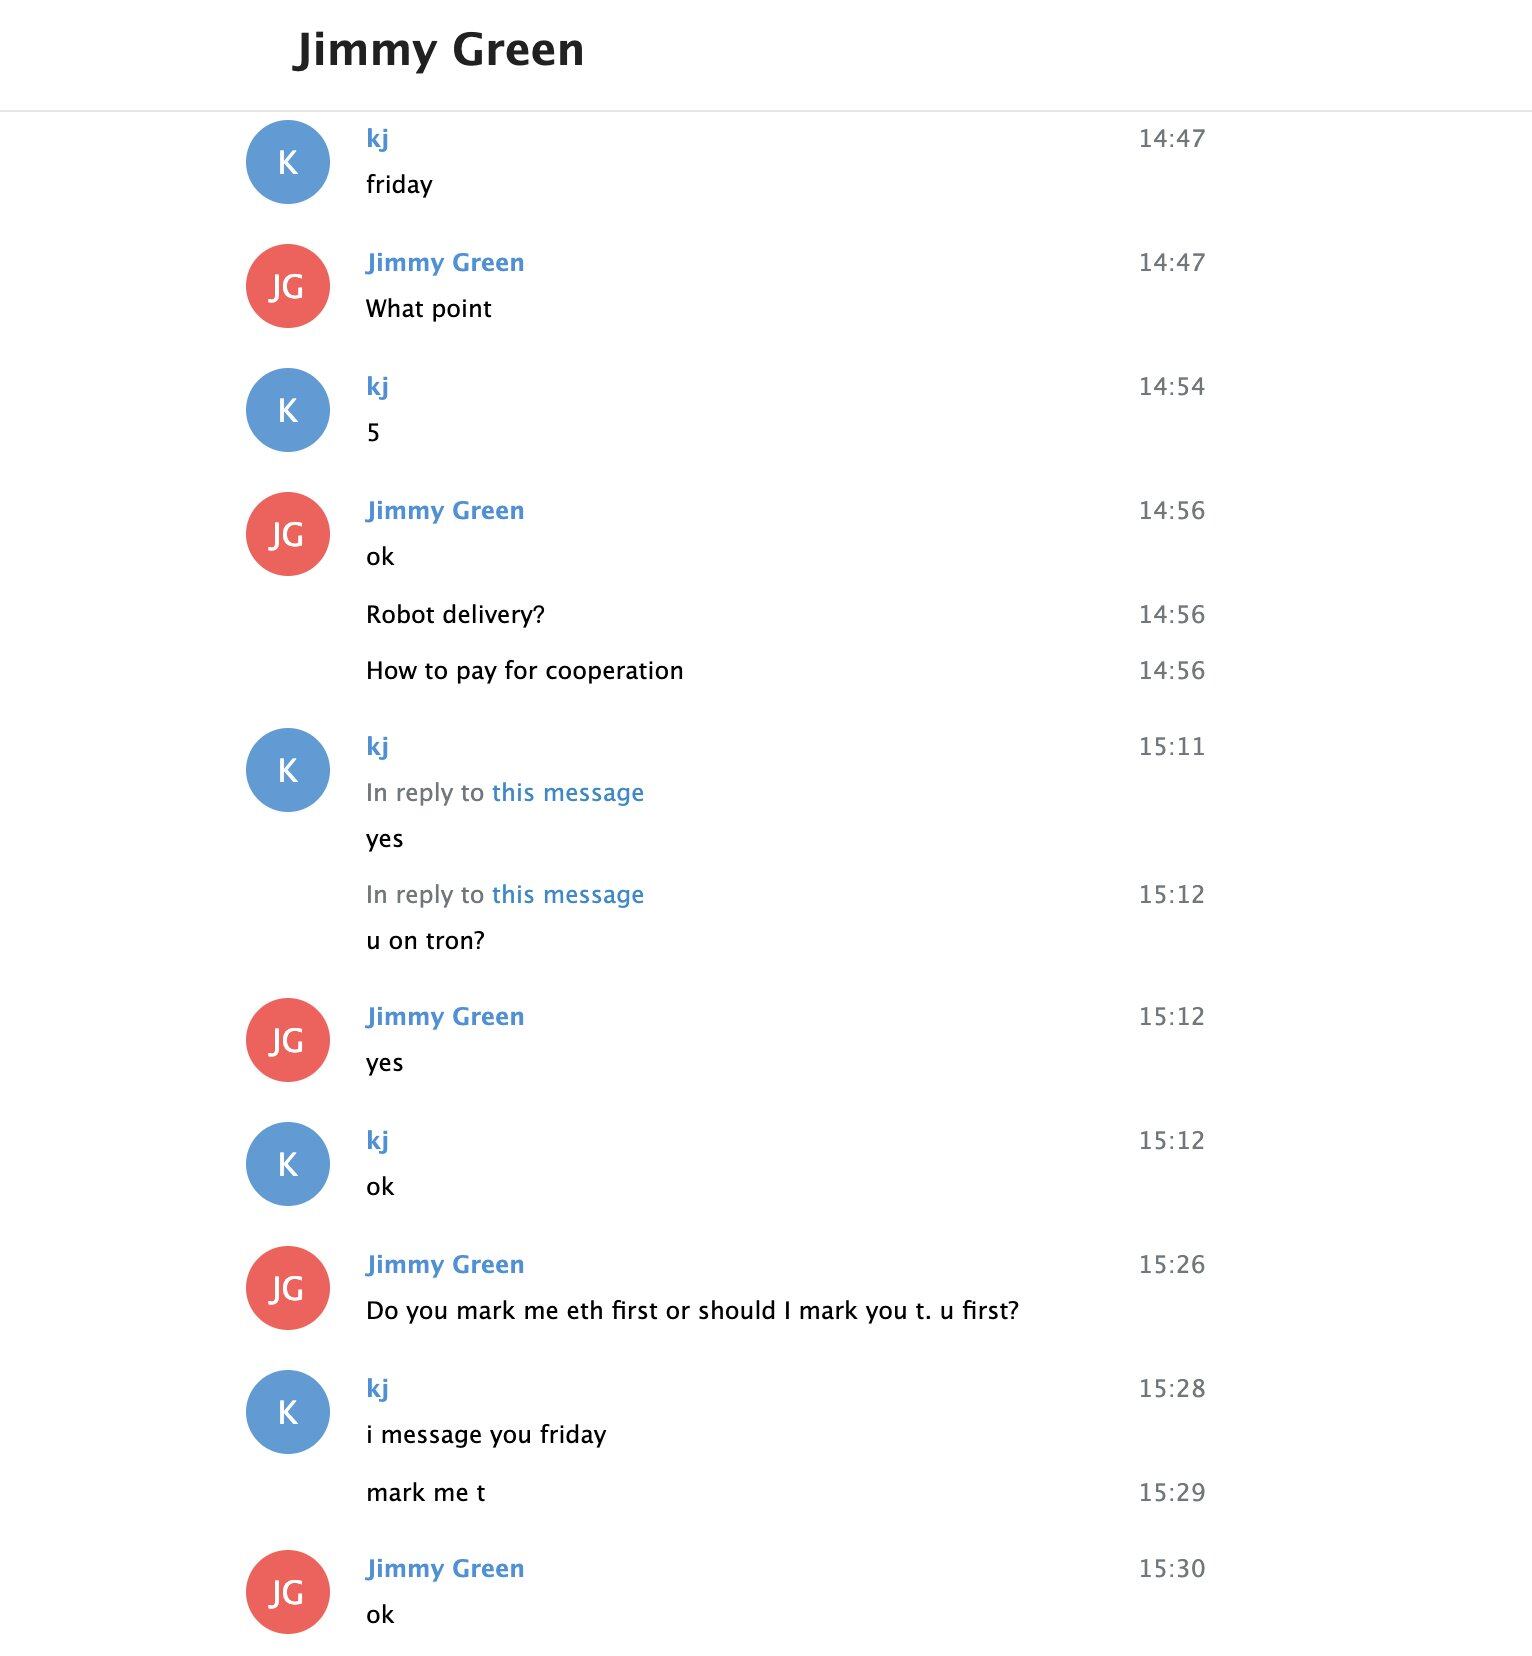
Ngày 6 tháng 3 năm 2025, tôi nạp 349.700 USDC vào một địa chỉ mới trên Ethereum, chuẩn bị thực hiện một số giao dịch với Jimmy Green.
- Địa chỉ của tôi: 0x073256b50d66a7eb005f2a504d0a4fb6ea62a276
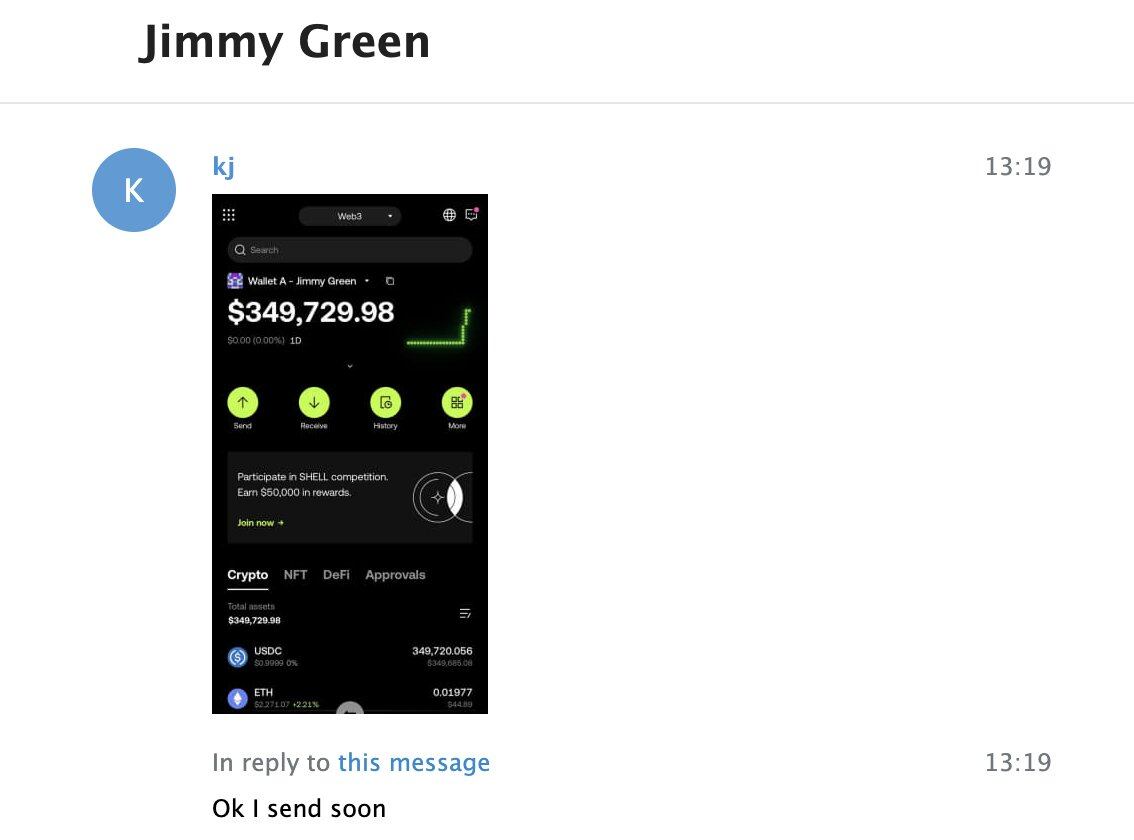
Jimmy cung cấp địa chỉ của anh ta (bắt đầu bằng 0xbaa5) để tôi chuyển USDC vào, đổi lấy USDT trên chuỗi Tron của anh ta.
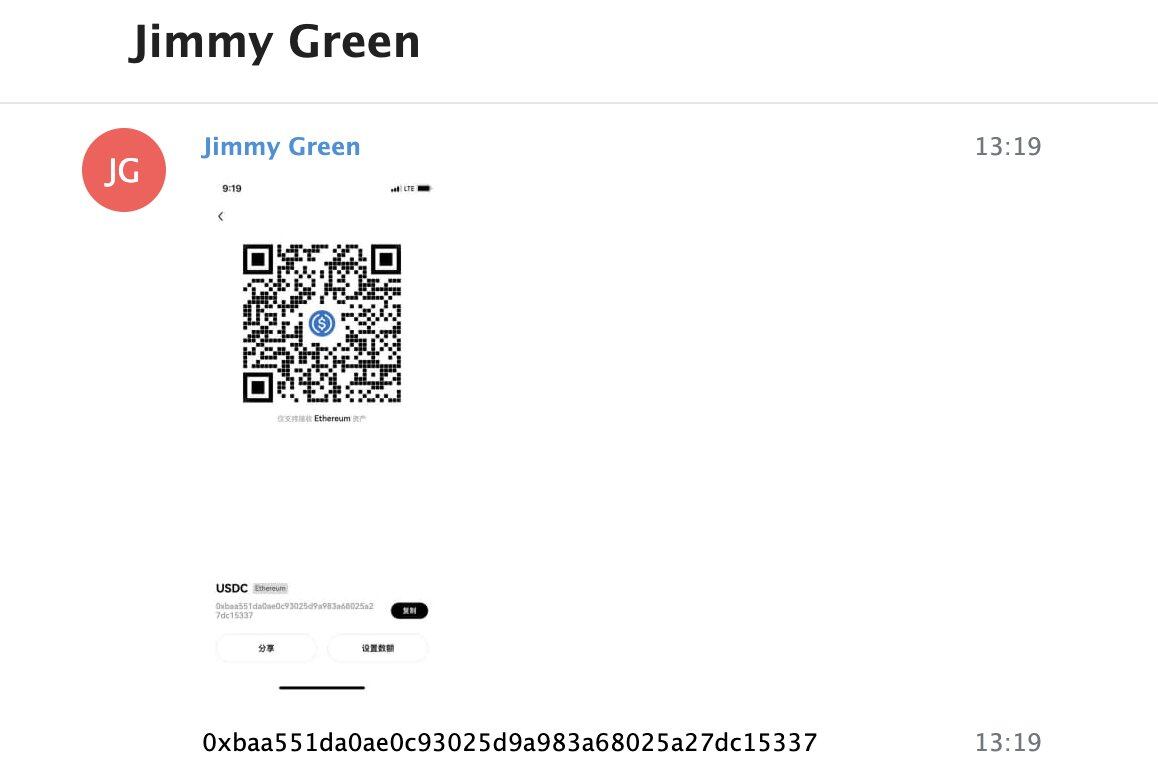
Phí Gas của địa chỉ bắt đầu bằng 0xbaa5 được cung cấp bởi một địa chỉ khác bắt đầu bằng 0xbcb4, và địa chỉ này có thể truy vết trực tiếp đến số tiền bị hack của Bybit, đồng thời đã được đưa vào trang web danh sách đen công khai của sự kiện Bybit bị hack.
- Địa chỉ Ethereum của Jimmy Green: 0xbaa551da0ae0c93025d9a983a68025a27dc15337
- Địa chỉ Tron của Jimmy Green: TPwXAPwYaDCm7GrzNFiMmNnofrxEVURXRM

Để giành được lòng tin, tôi đã hoàn thành thêm một số giao dịch với anh ta, các địa chỉ khác mà Jimmy Green sử dụng như sau.
- 0x1893ef01e700b1359280e11736d1b89fe97ed216
- TS5hY6mm6UsCLNdVDWnsRA69LuAwfdn158
- TMGjdFeBf9T6kGB9ZmLzeaAPYWBokuyTuS
Sau đó, Jimmy bắt đầu tiết lộ trước cho tôi về động thái chuyển tiền của họ cho Triều Tiên trước khi tiến hành chuyển tiền, cũng như các chi tiết cơ bản về hoạt động của họ tại Hồng Kông và Trung Quốc đại lục.
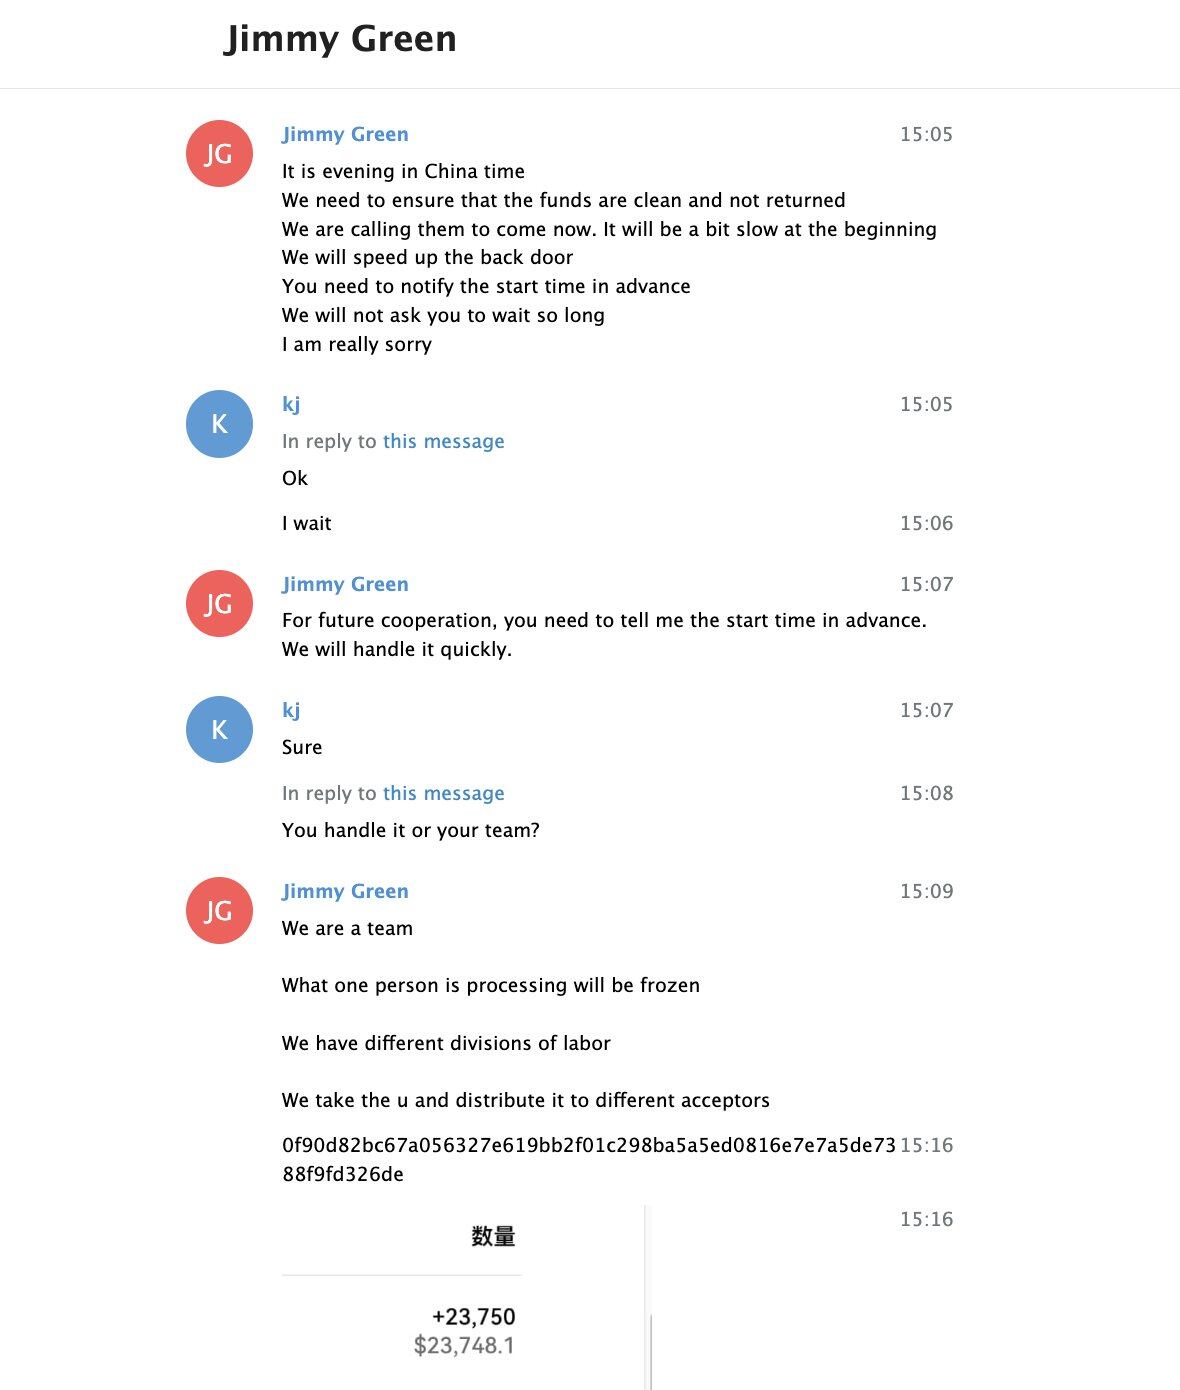
Ví dụ, anh ta sẽ tiết lộ trước một ngày rằng tiền sẽ được chuyển đến Solana, và quả nhiên ngày hôm sau trên chuỗi đã xảy ra chuyển tiền. Anh ta tuyên bố rằng nhóm của mình đã hỗ trợ rửa sạch phần lớn trong 1,5 tỷ USD tiền bị đánh cắp từ Bybit, điều này hoàn toàn khớp với mô hình rửa tiền mà tôi quan sát được.
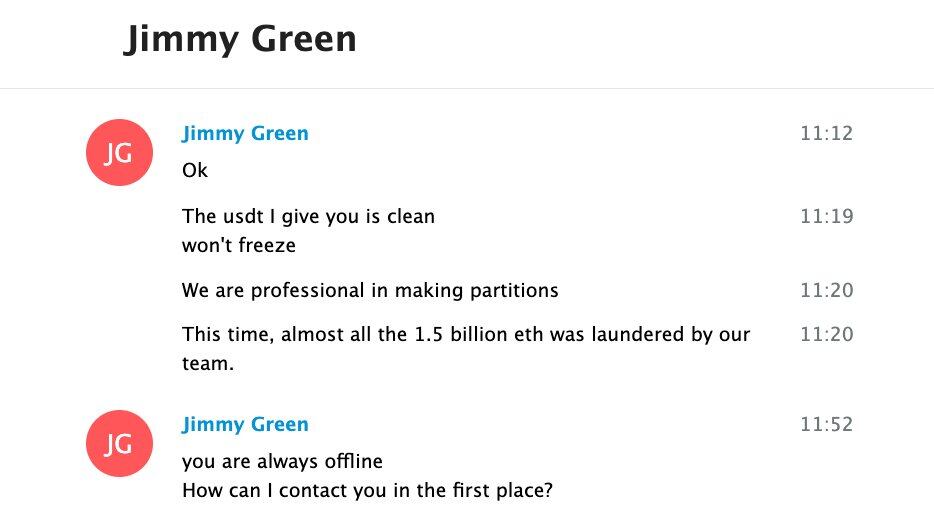
Lúc này tôi nhận ra rằng mình phải chấp nhận khoản lỗ 5% mỗi đơn hàng để tiếp tục giao dịch, đánh cược một phen để thu thập càng nhanh càng nhiều thông tin tình báo có thể hành động được.
Trong một trường hợp vào ngày 12 tháng 3 năm 2025, Jimmy đã chia sẻ một ảnh chụp màn hình về việc anh ta chuyển tiền qua chuỗi. Thông qua việc so sánh số tiền và dấu thời gian trên trình duyệt THORChain, tôi đã khớp thành công với một đơn hàng được tạo vài phút sau khi anh ta gửi tin nhắn.
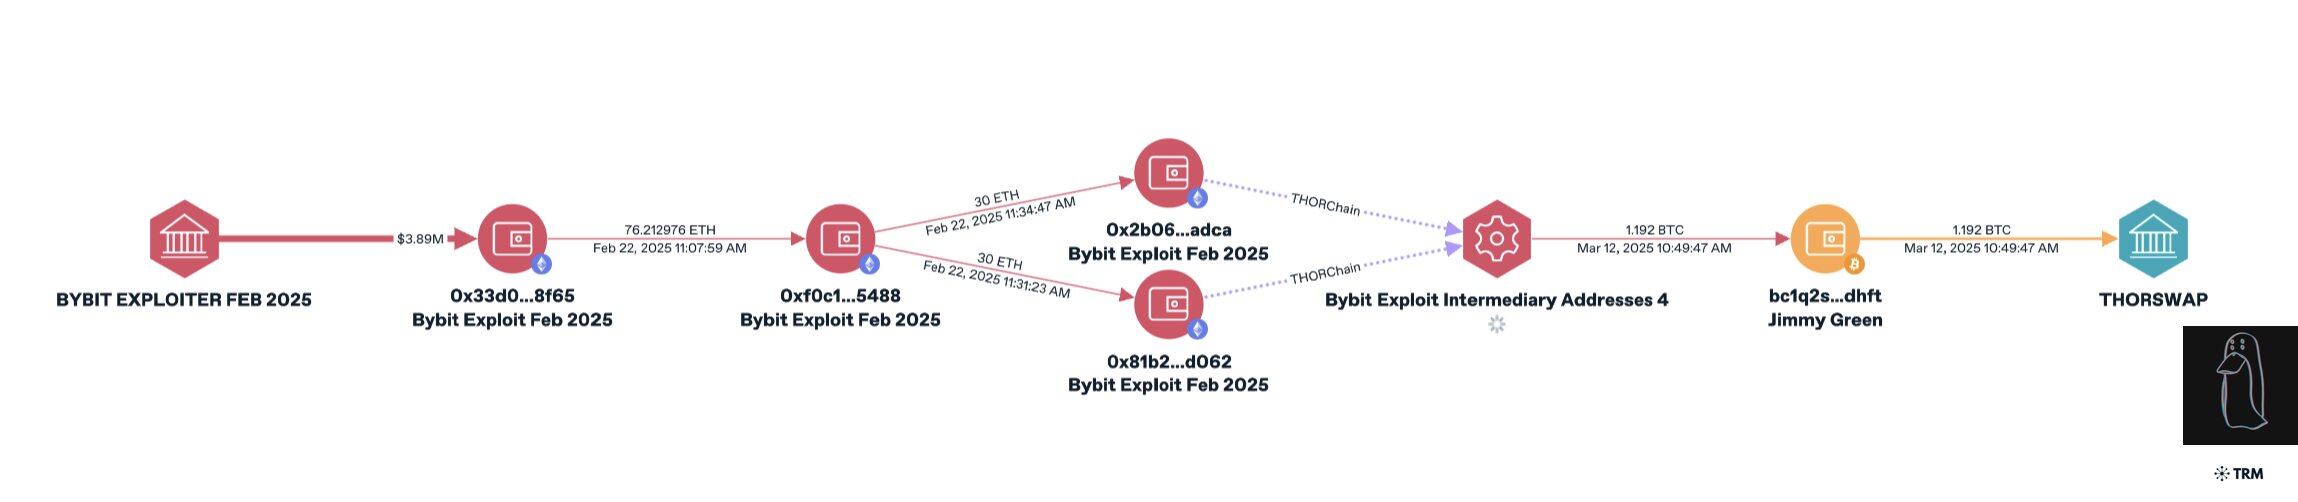
- Hash giao dịch: 81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1
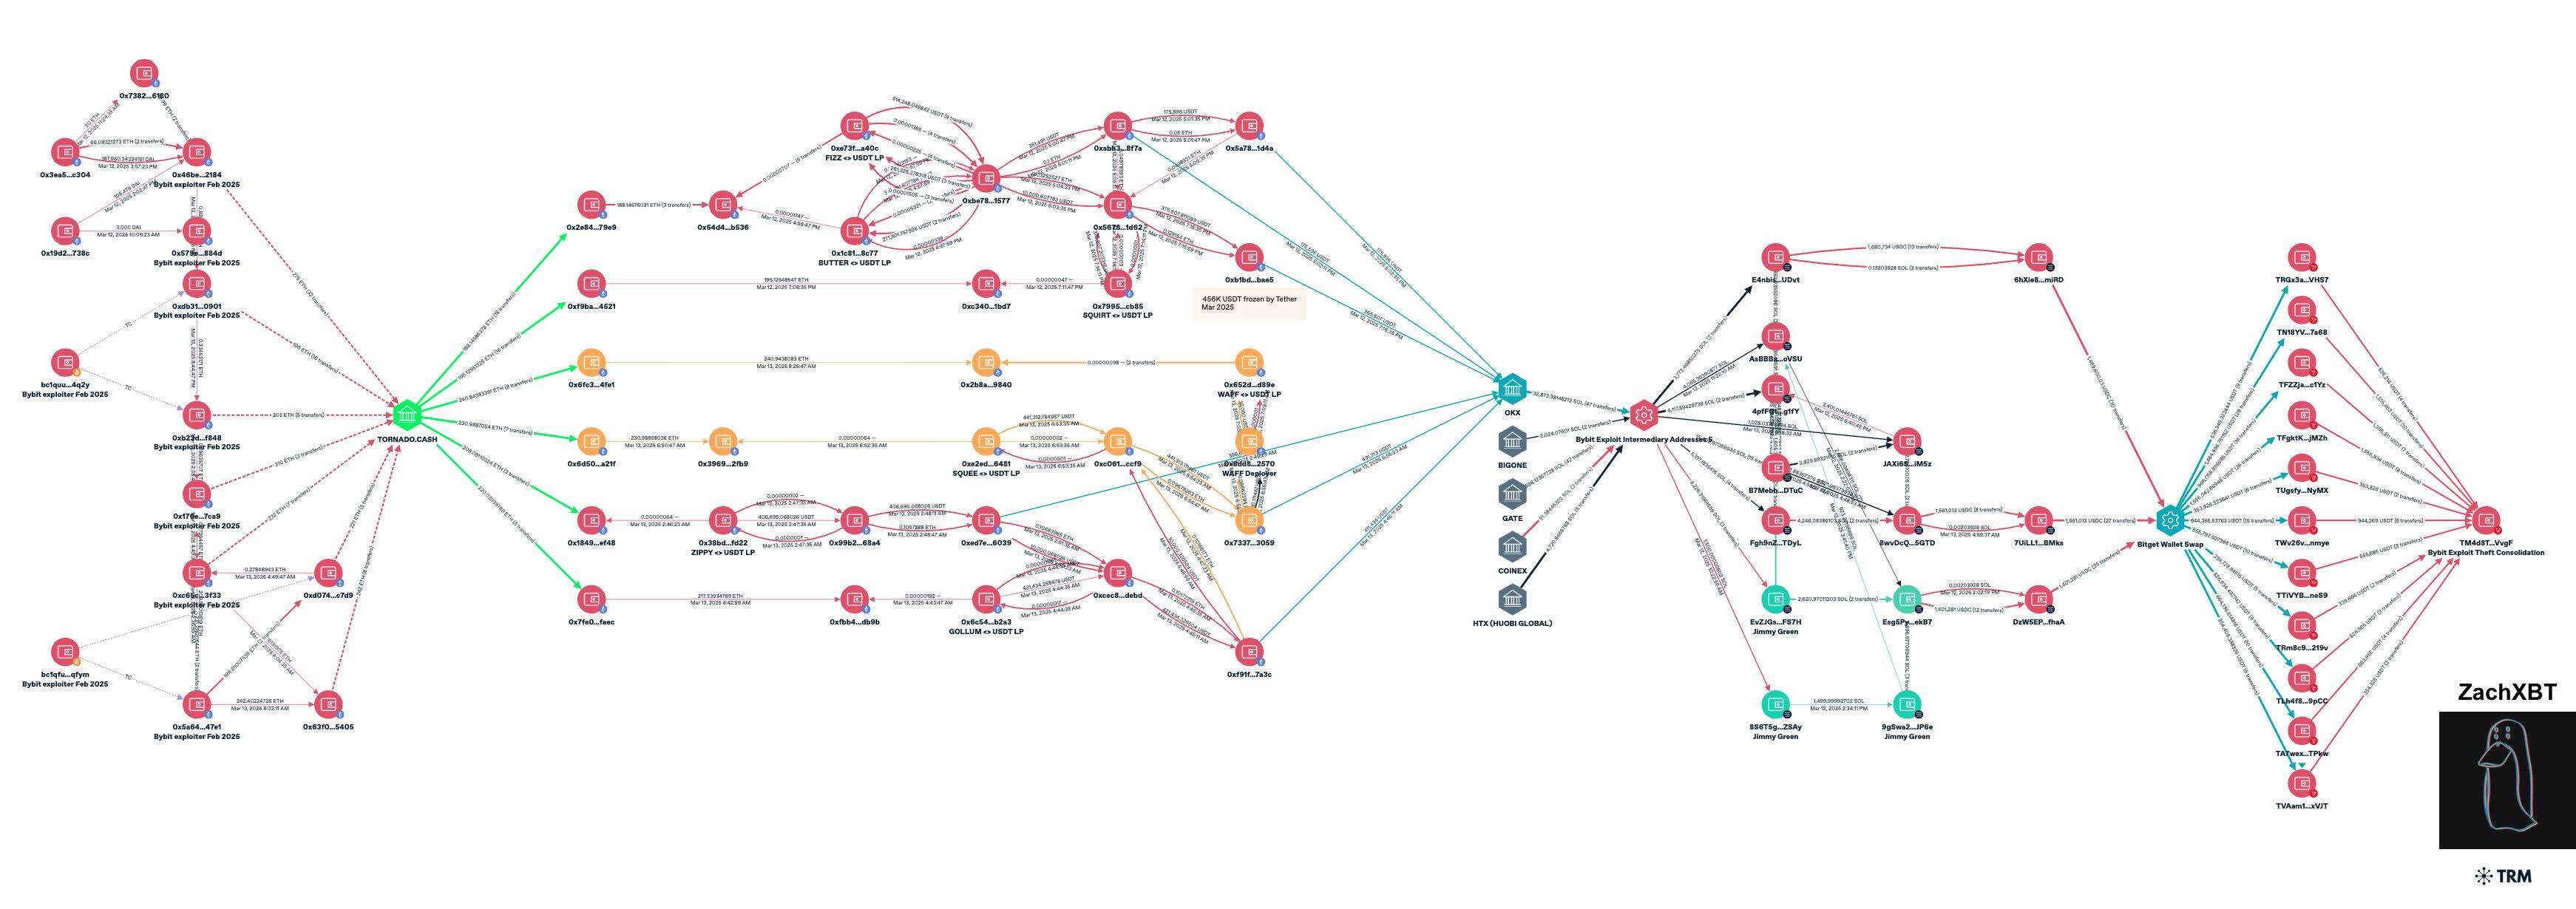
Jimmy còn cung cấp ba địa chỉ Solana (cụ thể như sau), những địa chỉ này tiết lộ một cụm địa chỉ liên quan đến hơn 12 triệu USD tiền bị đánh cắp từ Bybit, cụm này vào thời điểm đó đang thực hiện hoán đổi qua chuỗi theo thời gian thực qua BTC ➡️ ETH ➡️ SOL ➡️ Tron.
- 9gSwa2Mew9P21Wxs8nFgDujTurKZx1nBEVRv6K5sJP6e
- EvZJGsDymrSUQyF23HLKEgUpjfd9XN1GTmm8AG6pFS7H
- 8S6T5gL2w5z4M9TCehMgQjxVm3Q6R7WDHp6WFfbtZSAy
Sau đó, 442.000 USDT liên quan đến cụm này đã bị Tether đóng băng thành công (0x652d7f9edaaa8891be2de74ea568d70af823d89e). Cụm này còn áp dụng một thủ đoạn rửa tiền mới: lợi dụng các token kém thanh khoản để rửa tiền trong các pool thanh khoản (LP) của Uniswap.
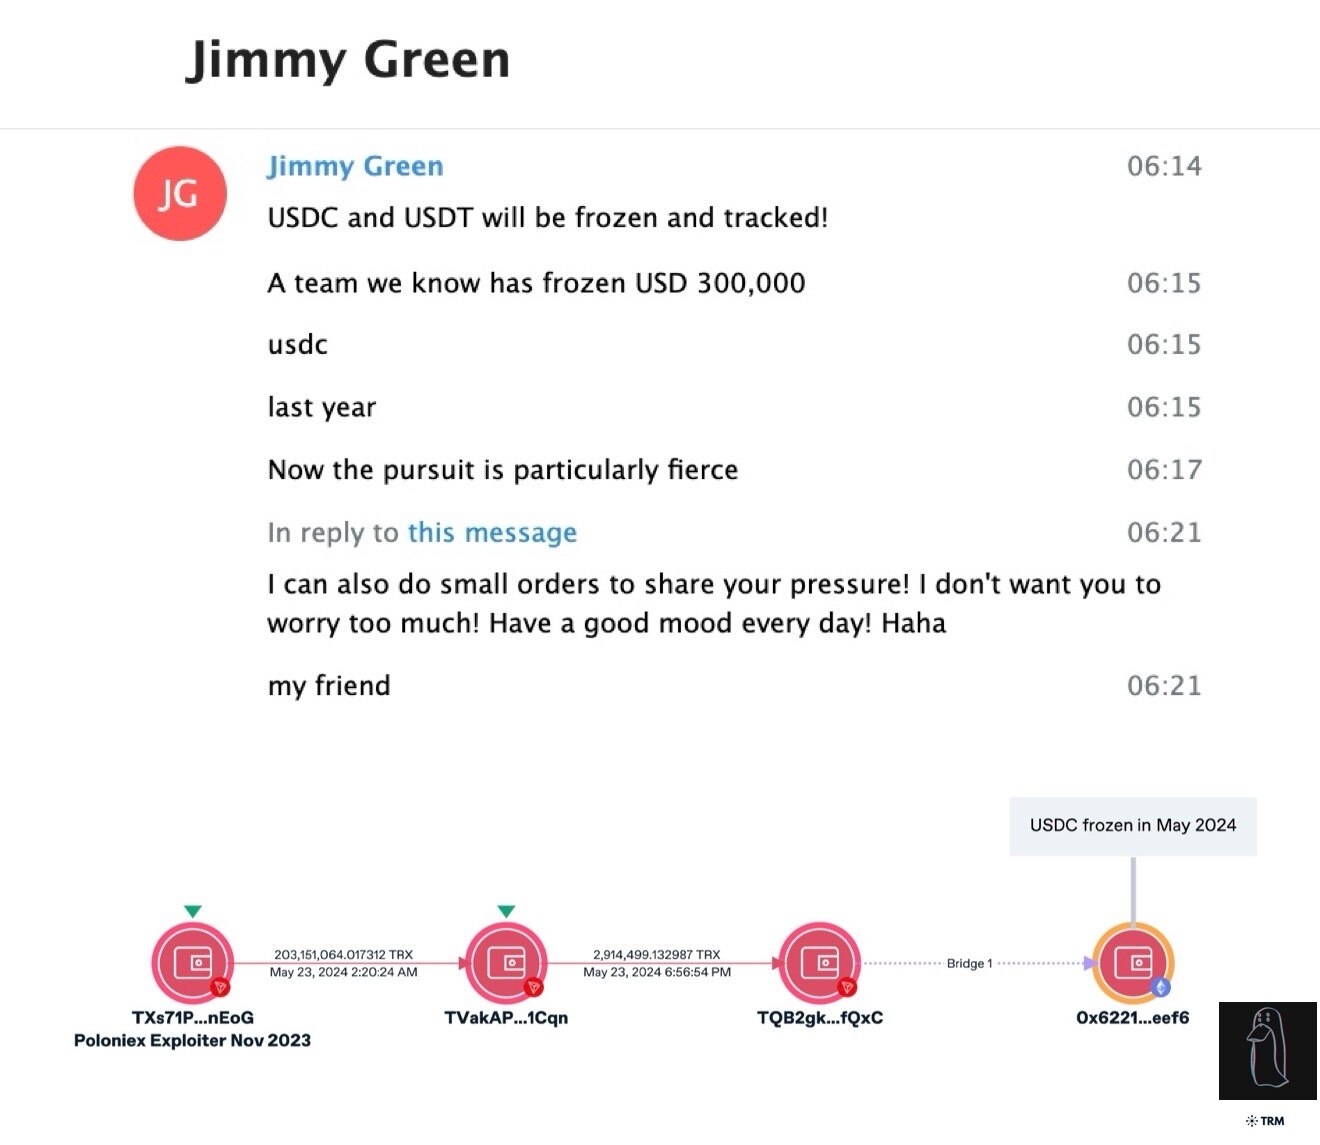
Jimmy từng đề cập rằng một nhóm anh ta quen biết đã bị đóng băng khoảng 300.000 USD vào năm 2024. Tôi đã xác nhận trên chuỗi về khoản đóng băng này, số tiền thực tế là 332.000 USDC có nguồn gốc từ sự kiện Poloniex bị hack.
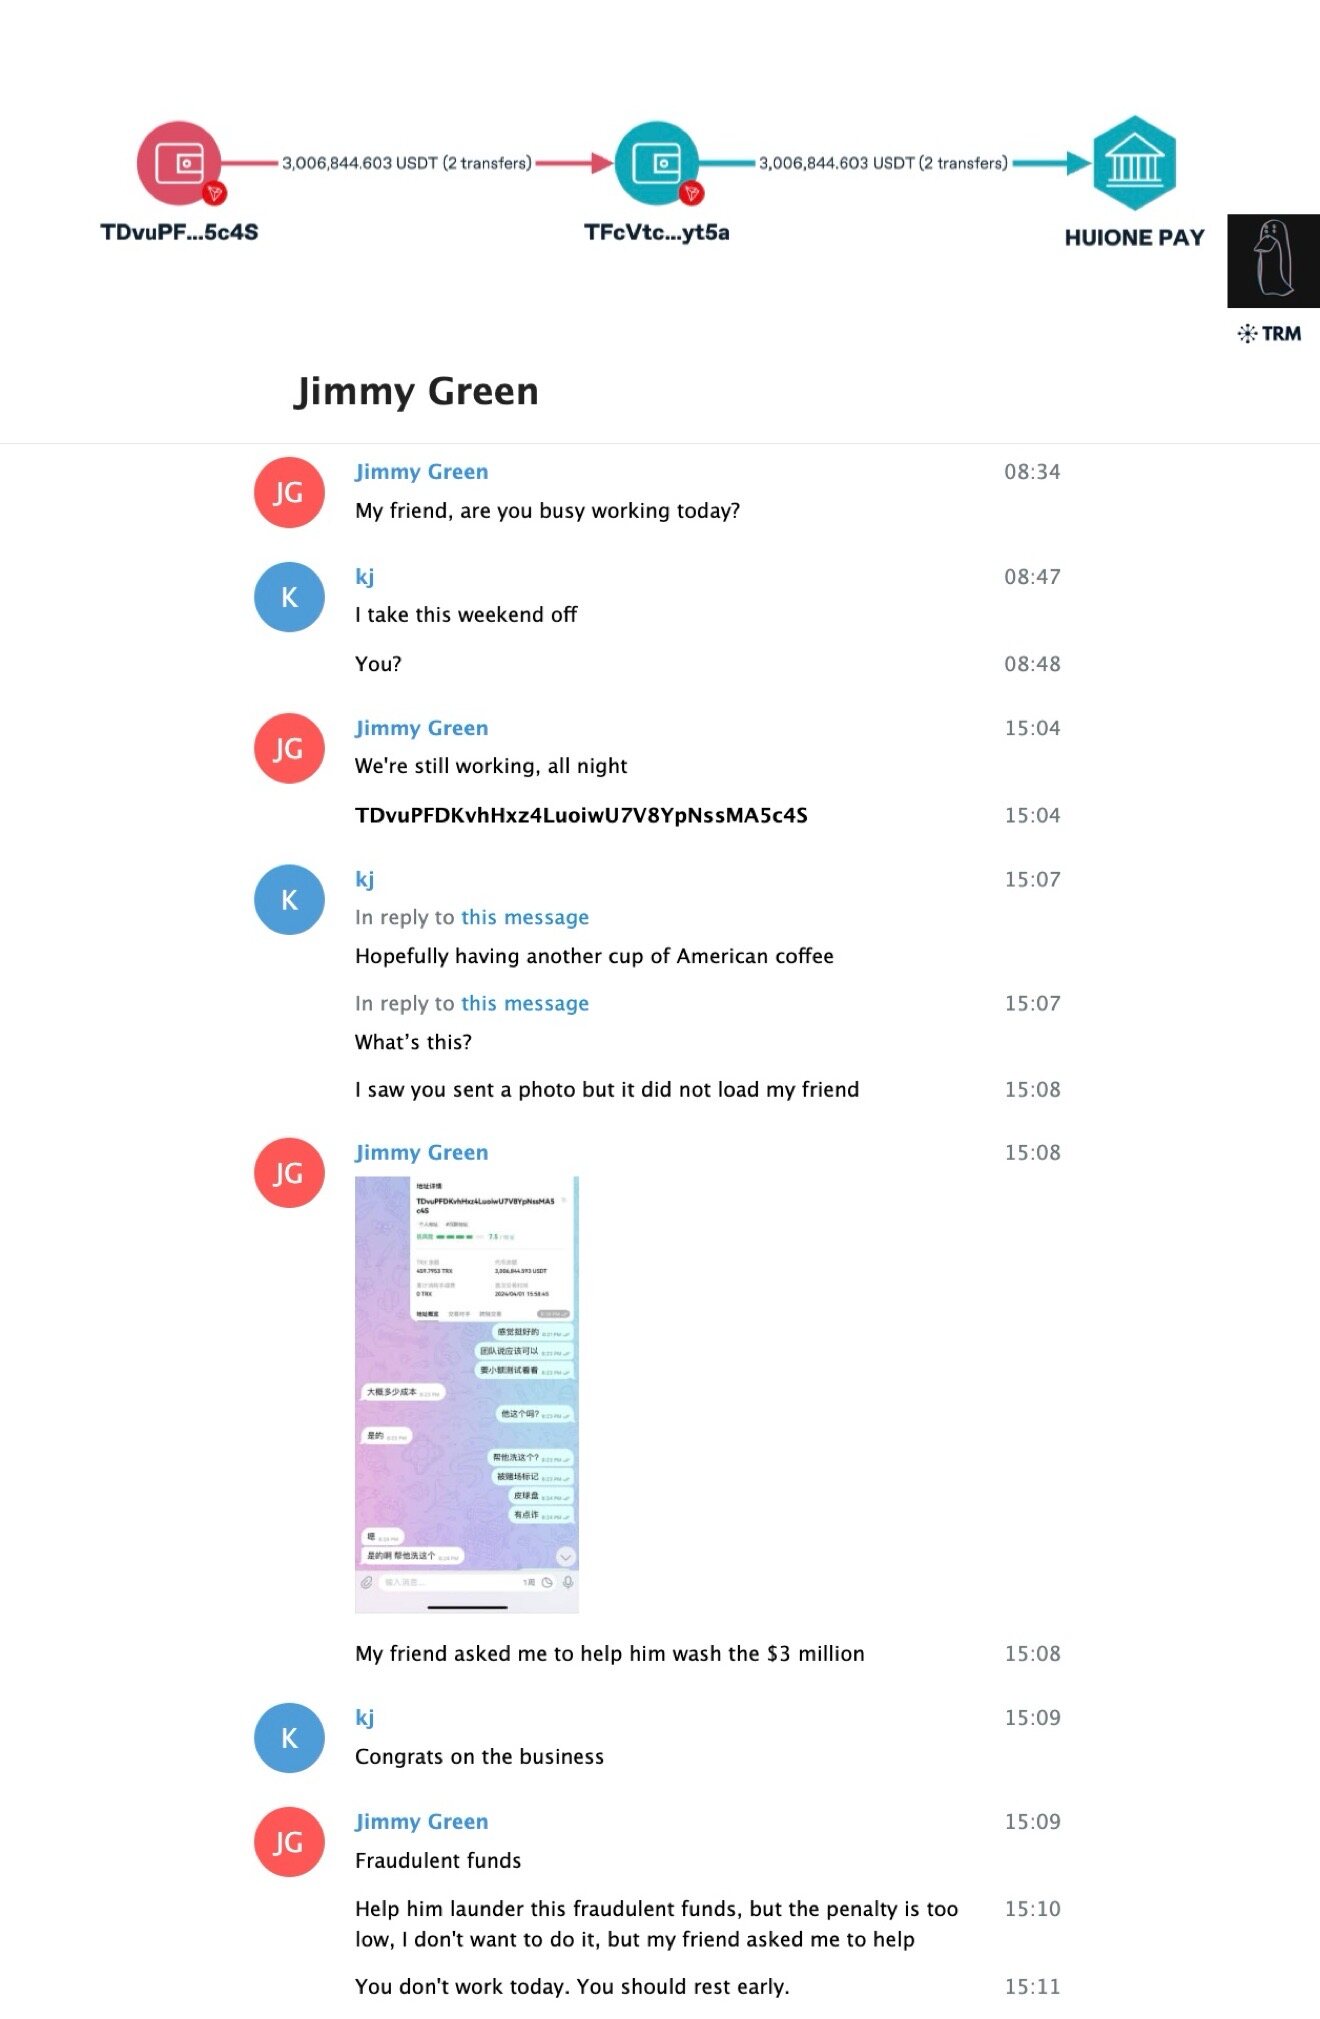
Jimmy còn tiết lộ rằng họ đã rửa sạch 3 triệu USD tiền lừa đảo cho một khách hàng khác. Tôi đã truy vết số tiền này đến một ví nóng của Huione Guarantee, nền tảng này hiện đã bị trừng phạt, và cựu chủ tịch của nó cũng đã bị bắt.
Trong suốt quá trình liên lạc, ngoài việc thảo luận về rửa tiền cho Triều Tiên, tôi và Jimmy còn trò chuyện rất nhiều về những chuyện vặt vãnh hàng ngày. Anh ta nói về chơi mạt chược, bắt thỏ hoang, ẩm thực, bữa ăn giảm mỡ, cuộc sống gia đình, và đi nghỉ dưỡng ở Disney.
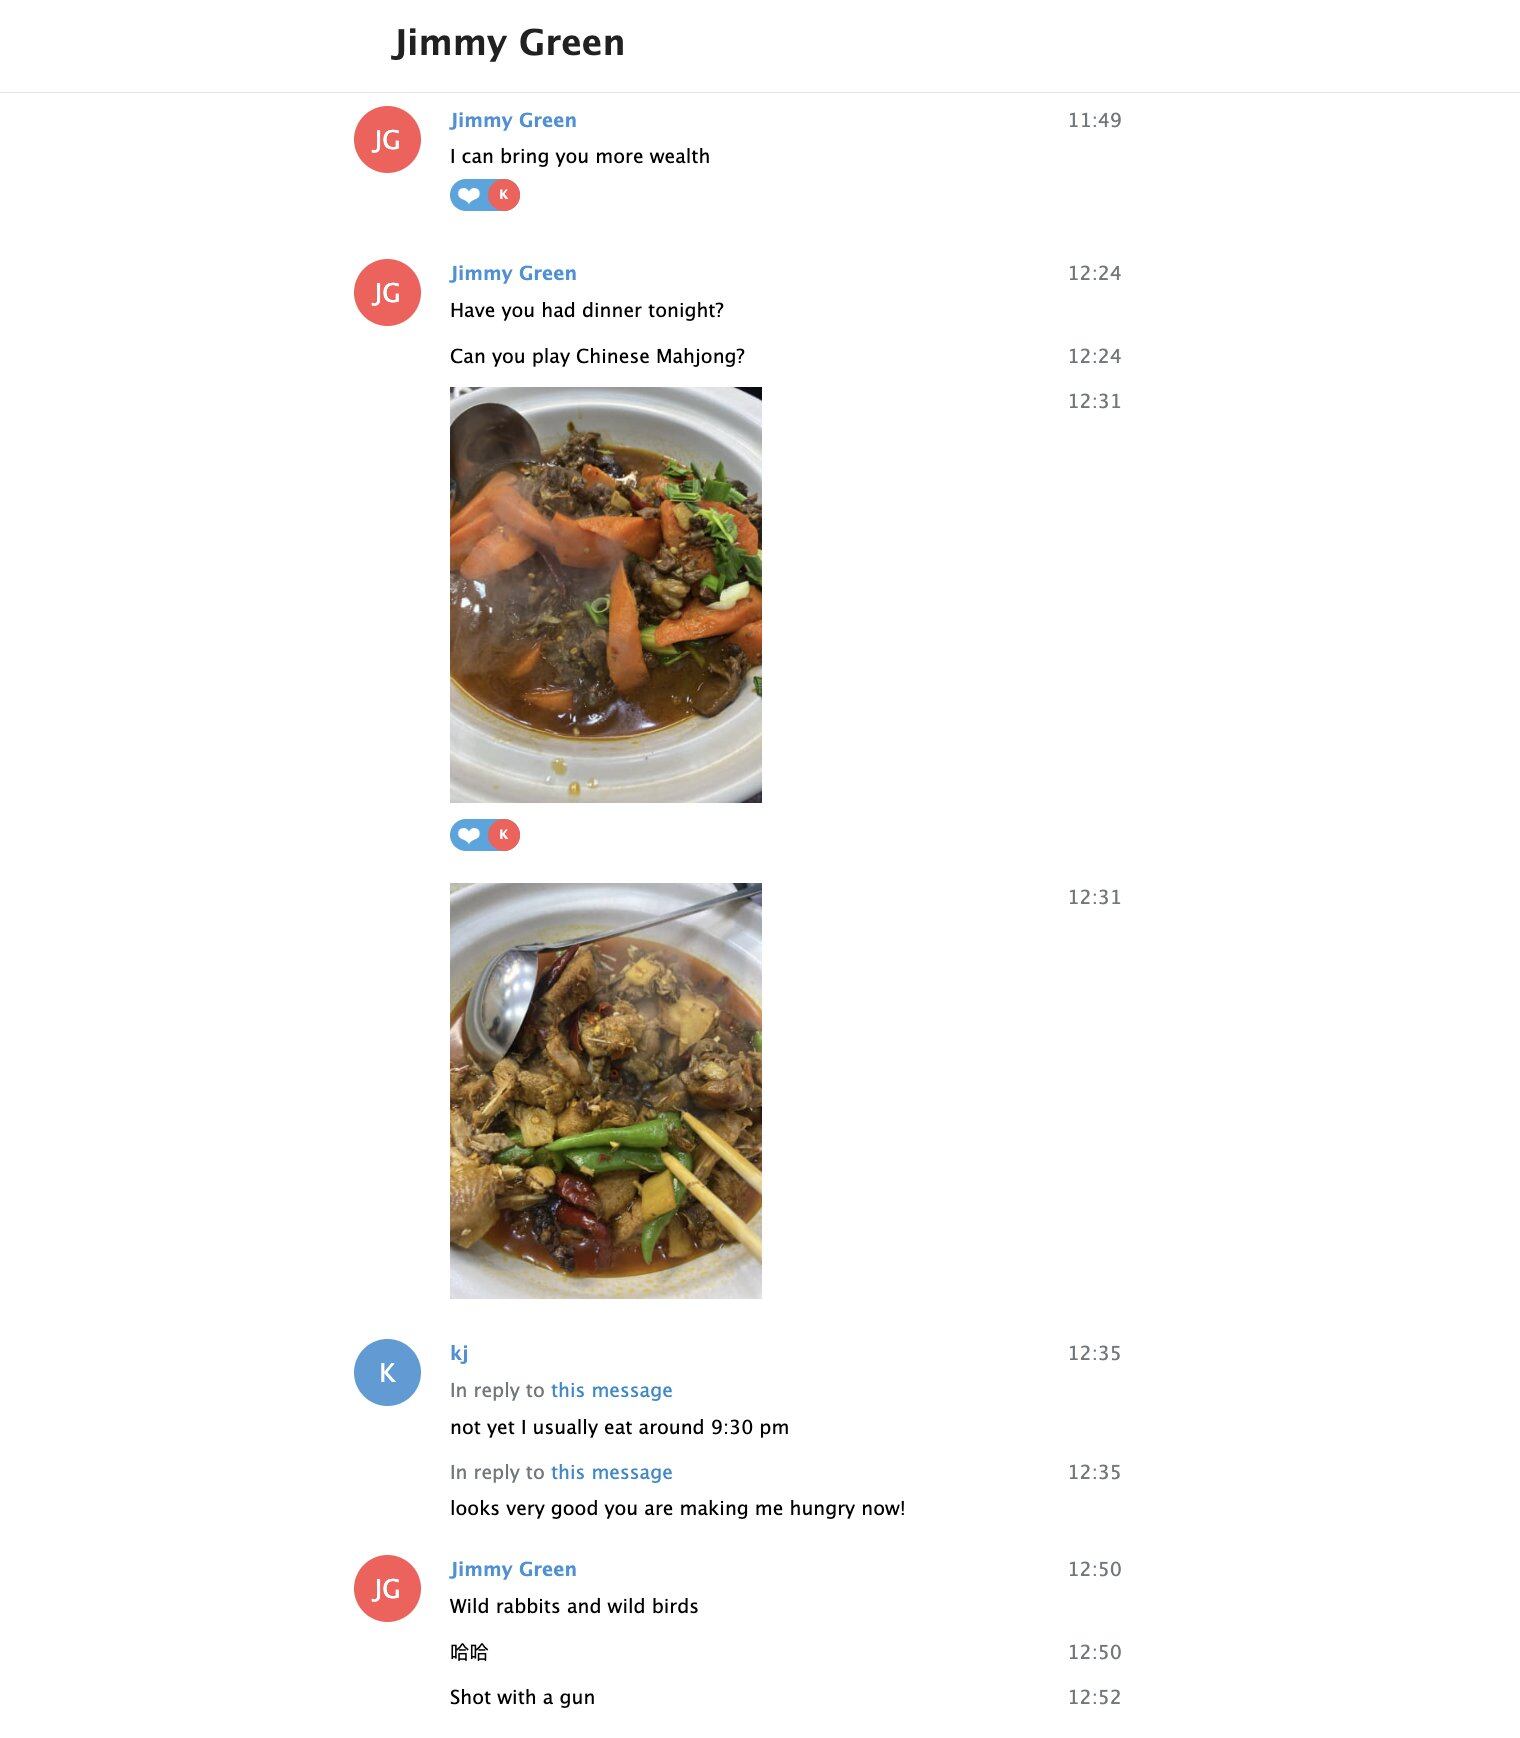
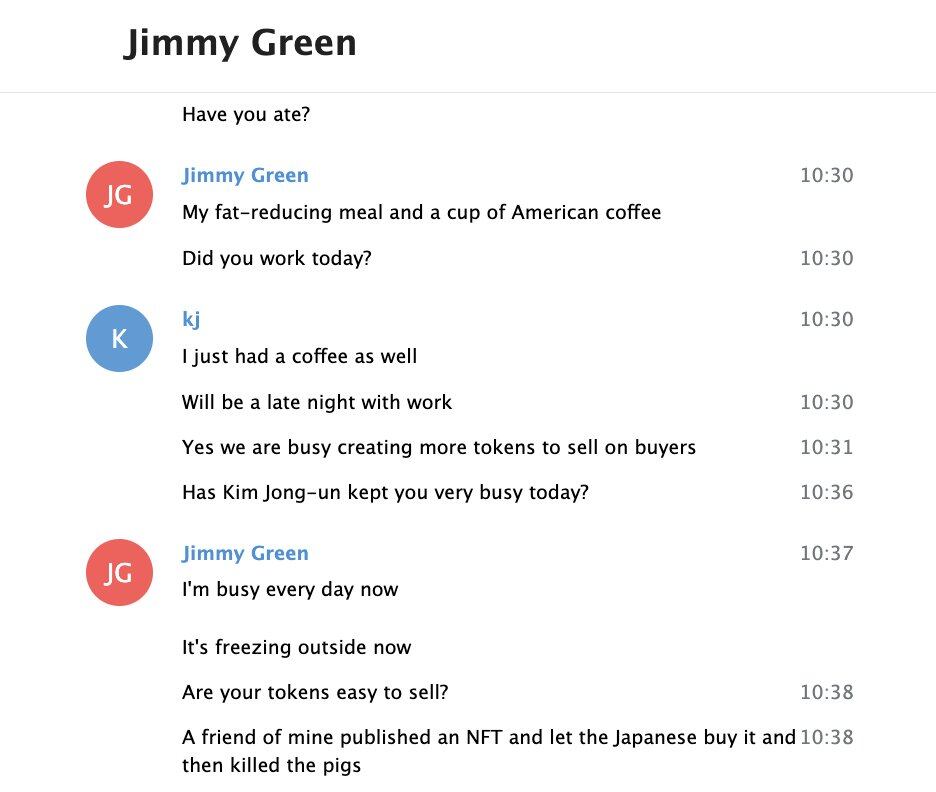
Đáng nhắc đến là ngữ pháp của anh ta rất kỳ quặc, có thể là do sử dụng phần mềm dịch thuật.
Lý do tôi công bố bài viết này là hy vọng có thể tiếp tục nhận được các khoản quyên góp tài trợ từ các quỹ hoặc cá nhân, vì điều này cho phép tôi chấp nhận rủi ro cao hơn để điều tra những vụ án đặc biệt mà người khác có thể cho là không khả thi hoặc quá tốn kém.
Trong vụ án này, tôi đã tự ứng trước 349.700 USD vốn, mỗi đơn hàng đều phải chịu lỗ 5%, còn phải chịu rủi ro Jimmy cuỗm tiền bỏ trốn bất cứ lúc nào, cũng như nguy hiểm cá nhân không lường trước được khi giao dịch trực tiếp với băng nhóm tội phạm.
Kể từ năm 2022, tôi đã hỗ trợ đóng băng hơn 75 triệu USD tiền liên quan đến các vụ hack của Triều Tiên. Những phát hiện trong điều tra của tôi đã được chia sẻ ngay lập tức cho các điều tra viên đáng tin cậy trong lĩnh vực tư nhân và cơ quan thực thi pháp luật phụ trách vụ án này.
Do tính nhạy cảm cao của cuộc điều tra, trước đây tôi không thể công bố những chi tiết này sớm hơn. Đây cũng là mặt gây nản lòng trong công việc của tôi: tôi không thể luôn công bố kết quả điều tra kịp thời theo ý muốn, hiện tại trong tay tôi còn tồn đọng rất nhiều phát hiện quan trọng của các vụ án khác.
Nếu bạn đồng cảm với vụ án này và có khả năng cung cấp hỗ trợ, hãy liên hệ với tôi bất cứ lúc nào.





