






恢复提币后资金不降反升,Bitget 如何五天扳回局面?


- 核心观点:Bitget 因第三方安全产品零日漏洞遭攻击,约3.88亿美元资产受影响,但私钥未泄露;平台动用四年前设立的保护基金承担损失,按时间表恢复提现并推出激励活动,事件迅速出现拐点,资金重新净流入。
- 关键要素:
- 攻击根因为第三方安全产品零日漏洞,黑客窃取内网权限凭证并伪造提现指令,私钥与冷钱包均未受影响。
- Bitget 保护基金2022年设立,事发时持有5,500 BTC(超4.64亿美元),足以覆盖损失,并承诺一周内补足至3亿美元基准,9月30日如期兑现。
- 提现按时间表分批恢复:9月28日BTC、29日ETH、30日USDT,10月2日全部币种恢复,ETH热钱包余额在开放后半小时内超过初始值。
- 恢复提现后24小时平台资金流入达2.31亿美元,接近今年8月日均2.45亿美元水平,未出现单向资金外流。
- Bitget 推出ETH PoolX(50万USDT奖池)、BTC PoolX(10万BGB奖池)及稳定币活期理财(APR 10%-12%)等激励活动,首批奖励向76.3万用户发放约190万USDT。
- 行业多方支援:Bybit曾于2025年2月获Bitget 4万ETH援助后此次公开表示愿提供帮助,Binance、MEXC、Mandiant、SlowMist、Circle、Tether等参与协作。
Tác giả gốc: WhiteRunner
Trong vài năm qua, việc các sàn giao dịch gặp phải các sự cố an ninh lớn không còn là điều hiếm gặp, và điểm xâm nhập của các cuộc tấn công cũng dần mở rộng từ ví nóng, hệ thống chữ ký sang quyền truy cập nội bộ và các dịch vụ của bên thứ ba. Khi hệ thống ngày càng trở nên phức tạp, phạm vi mà sàn giao dịch cần phải phòng thủ cũng ngày càng lớn.
Ngày 25 tháng 9, Bitget gặp phải sự cố an ninh, cuối cùng xác nhận khoảng 388 triệu USD tài sản bị ảnh hưởng. CEO Gracy Chen sau đó cho biết trong buổi livestream rằng đây là sự cố an ninh đầu tiên thuộc loại này trong tám năm hoạt động của nền tảng. Theo kết quả điều tra do SlowMist công bố, hoạt động độc hại được phát hiện sớm nhất liên quan đến lỗ hổng zero-day trên một node của sản phẩm bảo mật bên thứ ba. Cả Mandiant và SlowMist đều chỉ ra đường tấn công là cơ sở hạ tầng bảo mật bên thứ ba bị xâm nhập, và cuối cùng xâm nhập vào môi trường ví của Bitget.
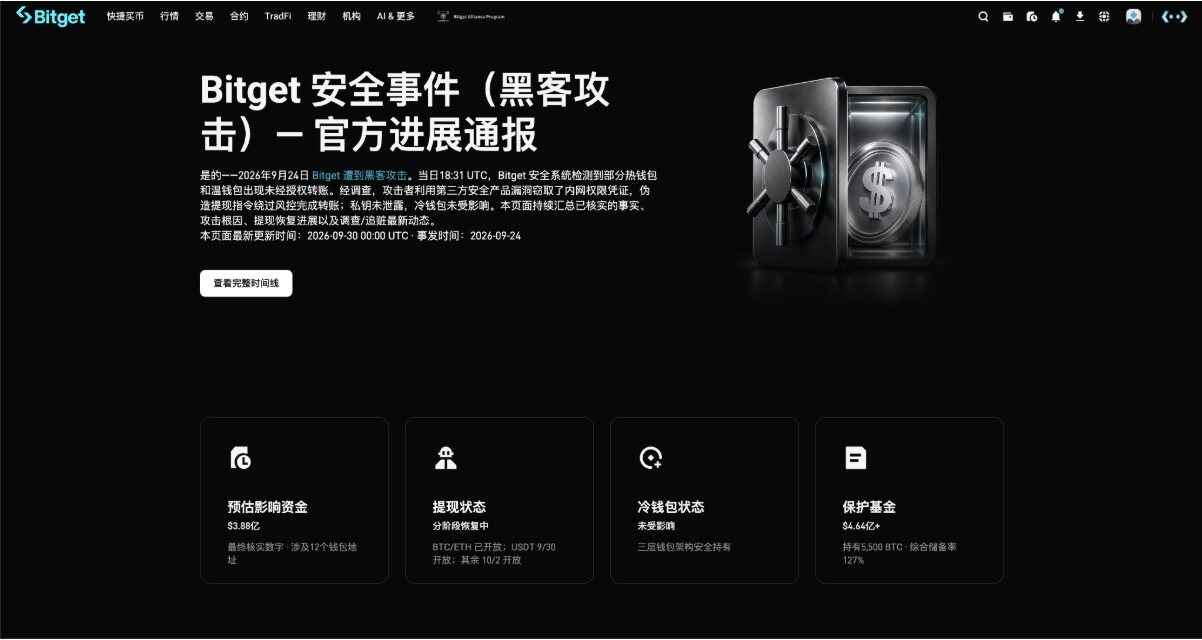
Sau khi sự cố xảy ra, Bitget tuyên bố quỹ bảo vệ người dùng sẽ chịu trách nhiệm về tổn thất. Vào thời điểm xảy ra sự việc, quỹ được thành lập năm 2022 này nắm giữ 5.500 BTC, trị giá hơn 464 triệu USD. Gracy cam kết rằng quỹ bảo vệ sau khi sử dụng sẽ được bổ sung đầy đủ lên 300 triệu USD trong vòng một tuần, khôi phục về quy mô cơ sở đã được xác định khi thành lập năm 2022. Ngày 30 tháng 9, cam kết này đã được thực hiện đúng hạn.
Việc rút tiền cũng bắt đầu được khôi phục theo lịch trình đã công bố trước đó. Ngày 28 tháng 9 lúc 16:00, BTC mở rút tiền đầu tiên, sau khi ETH khôi phục rút tiền vào ngày 29, các ví nóng liên quan nhanh chóng chuyển từ dòng ra ròng sang dòng vào ròng, thậm chí số dư nhanh chóng vượt nhẹ mức ban đầu trước khi mở rút tiền, niềm tin của người dùng đang quay trở lại. Tính đến thời điểm đưa tin, tất cả các loại tiền đã khôi phục rút tiền.
Từ gần 400 triệu USD bị đánh cắp, đến việc khôi phục rút tiền, dòng tiền chảy vào trở lại, chỉ mất vài ngày. Làm thế nào hacker có thể chuyển tài sản đi mà không làm lộ khóa riêng tư? Một quỹ bảo vệ đã chuẩn bị suốt bốn năm làm thế nào thực sự phát huy tác dụng? Bitget đã làm gì để sự việc bắt đầu có bước ngoặt?
1. Hacker lợi dụng lỗ hổng zero-day để tấn công sản phẩm bảo mật bên thứ ba
Điểm khá đặc biệt của cuộc tấn công này là khóa riêng tư của Bitget không bị rò rỉ, ví lạnh cũng không bị xâm phạm, và càng không phải lỗ hổng hợp đồng thông minh. Điểm đột phá mà hacker tìm được lại chính là một sản phẩm bảo mật bên thứ ba mà nền tảng đang sử dụng.
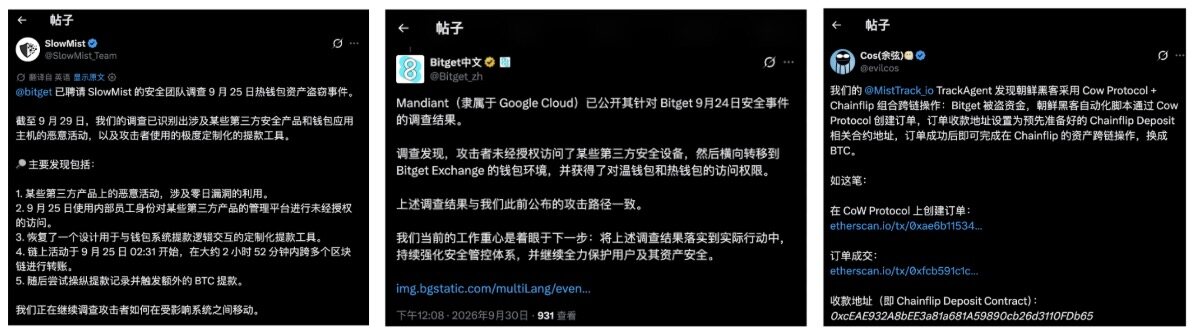
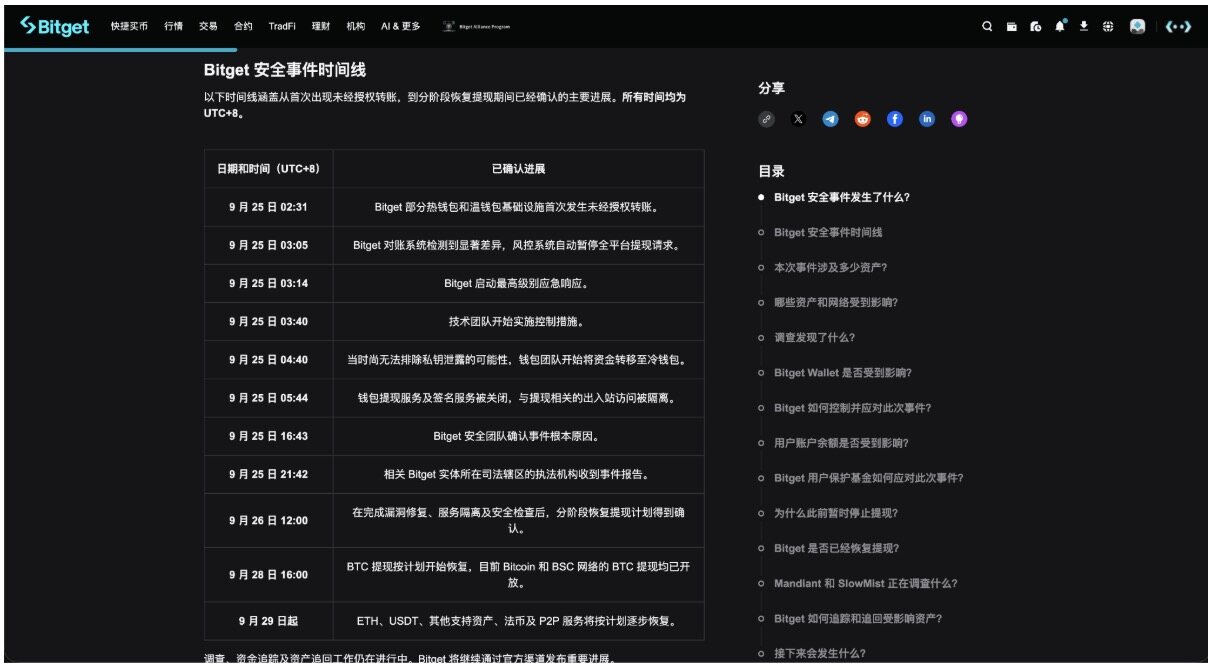
Theo kết quả điều tra hiện được Bitget công bố, vào khoảng 02:31 giờ Bắc Kinh ngày 25 tháng 9, trên chuỗi xuất hiện giao dịch nhỏ liên quan được xác nhận sớm nhất, sau đó bắt đầu xuất hiện các giao dịch chuyển tài sản quy mô lớn hơn.
Gracy cho biết trong cuộc phỏng vấn với The Block rằng từ 02:58 đến 04:09, kẻ tấn công đã thực hiện 17 giao dịch lớn thông qua nhiều mạng lưới như Ethereum, XRP, Zcash, BNB Chain, Base, Arbitrum, Optimism và Avalanche. Với việc bổ sung thống kê sau đó, Bitget cuối cùng xác nhận sự cố này ảnh hưởng khoảng 388 triệu USD tài sản.
03:05, tức khoảng 7 phút sau khi giao dịch lớn đầu tiên xảy ra, hệ thống đối chiếu của Bitget phát hiện chênh lệch tài sản rõ ràng và kích hoạt chặn rút tiền toàn nền tảng; 03:14, nền tảng khởi động phản ứng khẩn cấp cấp cao nhất. Do lúc đó vẫn chưa thể loại trừ khả năng rò rỉ khóa riêng tư, đội ngũ ví sau đó đã chuyển tài sản sang ví lạnh, và đóng dịch vụ rút tiền và chữ ký của ví.
Sau đó, đội ngũ bảo mật xác nhận nguyên nhân gốc rễ của sự cố. Theo chuỗi tấn công hiện được công bố, hacker lợi dụng lỗ hổng zero-day chưa từng được biết đến trước đây của một sản phẩm bảo mật bên thứ ba.
Cái gọi là lỗ hổng zero-day là khiếm khuyết bảo mật mà nhà sản xuất và người sử dụng chưa từng nắm được, cũng không có bản vá sẵn có để triển khai trước. Nói cách khác, đây là một điểm xâm nhập chưa từng được biết đến trước đó. Những gì xảy ra tiếp theo mới là chìa khóa để hiểu về tổn thất gần 400 triệu USD lần này.
Lợi dụng lỗ hổng này, kẻ tấn công thông qua lỗ hổng của sản phẩm bảo mật bên thứ ba đã đánh cắp thông tin xác thực quyền truy cập mạng nội bộ, giả mạo lệnh rút tiền gửi đến hệ thống ví, lừa ví thực hiện giao dịch chuyển tiền bất thường vượt qua kiểm tra rủi ro. Toàn bộ quá trình khóa riêng tư không bị rò rỉ, ví lạnh cũng không bị ảnh hưởng.
Gracy sau đó còn tiết lộ rằng kẻ tấn công sau khi hoàn thành thao tác đã xóa một phần dấu vết liên quan, làm tăng độ khó cho việc điều tra và khôi phục quá trình tấn công.
Bitget sau đó đã vô hiệu hóa chức năng bên thứ ba bị ảnh hưởng, đồng thời cấp lại thông tin xác thực nội bộ, thu hồi và phân tách lại các quyền có độ nhạy cảm cao, đồng thời bổ sung kiểm tra độc lập cho việc rút tiền. Mandiant và SlowMist hiện vẫn đang tham gia điều tra pháp y độc lập và truy vết tài sản.
Một cảnh báo trực tiếp mà sự cố này để lại cho ngành là ranh giới an ninh của sàn giao dịch đã không còn chỉ là khóa riêng tư và ví lạnh. Phần mềm bảo mật, cơ sở hạ tầng ví cũng như các dịch vụ bên thứ ba khác có thể tiếp cận hệ thống cốt lõi, bản thân chúng cũng có thể trở thành điểm xâm nhập của tấn công.
2. Quỹ bảo vệ bắt đầu được sử dụng, việc rút tiền được khôi phục theo lịch trình
Sau khi sự cố xảy ra, điều thực sự kiểm tra một sàn giao dịch tiếp theo là ai sẽ chịu trách nhiệm về tổn thất, và ban lãnh đạo đối mặt và trấn an người dùng như thế nào.
Bitget trước tiên đã sử dụng quỹ bảo vệ.
Quỹ này được thành lập năm 2022, và trong thời gian dài lấy 300 triệu USD làm quy mô cơ sở. Khi sự cố xảy ra, quỹ nắm giữ 5.500 BTC, trị giá hơn 464 triệu USD, đủ để chi trả khoảng 388 triệu USD tổn thất được xác nhận cuối cùng.
Bitget sau đó tuyên bố rõ ràng rằng quỹ bảo vệ sẽ chịu trách nhiệm về ảnh hưởng tài chính do sự cố này gây ra, số dư tài khoản người dùng không bị ảnh hưởng.
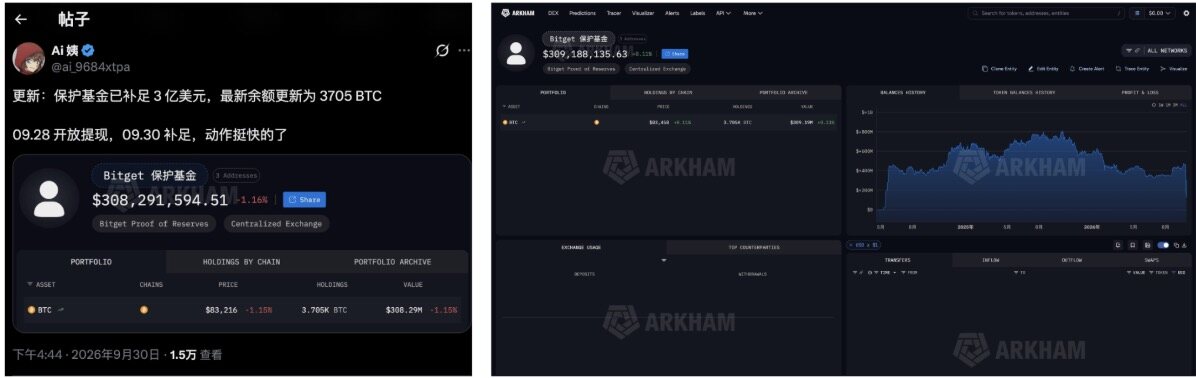
Trước khi BTC khôi phục rút tiền vào ngày 28 tháng 9, trên chuỗi đã có thể thấy quỹ bảo vệ bắt đầu điều chuyển tài sản đến ví nóng. Nhà phân tích trên chuỗi Ai Yi đã theo dõi được rằng ban đầu có 2.042,28 BTC được chuyển từ địa chỉ quỹ bảo vệ liên quan vào ví nóng của Bitget (Giám sát trên chuỗi quỹ bảo vệ Bitget).
Đây là một trong những điểm đáng để ngành tham khảo nhất trong cách xử lý lần này của Bitget.
Quỹ bảo vệ này không phải là phương án bồi thường được tuyên bố tạm thời sau khi sự cố xảy ra, mà đã được thành lập từ bốn năm trước. Vốn được dự trữ lâu dài, địa chỉ ví được công khai có thể kiểm tra, đồng thời có quy mô cơ sở rõ ràng; sau khi sự cố thực sự xảy ra thì thực sự được sử dụng, sau khi sử dụng lại được bổ sung theo tiêu chuẩn ban đầu.
Quỹ bảo vệ đã giải quyết vấn đề ai chịu tổn thất. Lần này, tổn thất gần 400 triệu USD cuối cùng đã không bị chuyển sang người dùng. Gracy cho biết Bitget sẽ bổ sung quỹ bảo vệ trở lại ít nhất 300 triệu USD trong vòng một tuần, và theo tình hình giám sát trên chuỗi, đã được thực hiện đúng hạn.
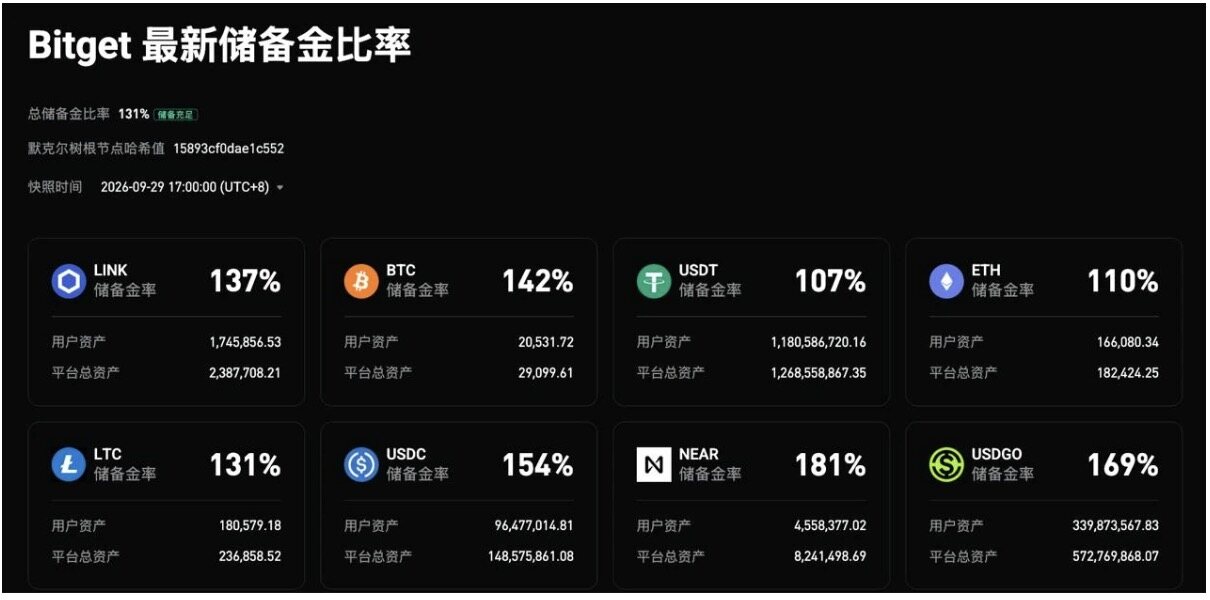
Bitget cũng đã công bố Bằng chứng dự trữ (PoR) kỳ thứ 47 vào ngày 30 tháng 9, tổng tỷ lệ dự trữ đạt 131%, bao phủ 19 loại tài sản. Trong đó, tỷ lệ dự trữ của BTC, ETH, USDT và USDC lần lượt là 142%, 110%, 107% và 154%.
Ngoài vấn đề tài chính, cách giao tiếp của Bitget trong những ngày này cũng đáng được chú ý.
Gracy đã liên tục phản hồi khoảng ba giờ trong buổi livestream hướng đến cộng đồng, Tạ Gia Ấn cũng liên tục cập nhật tiến độ qua mạng xã hội và cộng đồng. Bản thân việc livestream ba giờ không phải là điểm chính, điều quan trọng hơn là trong những ngày hỗn loạn nhất của sự cố, ban lãnh đạo luôn đứng ở tuyến đầu để phản hồi vấn đề.
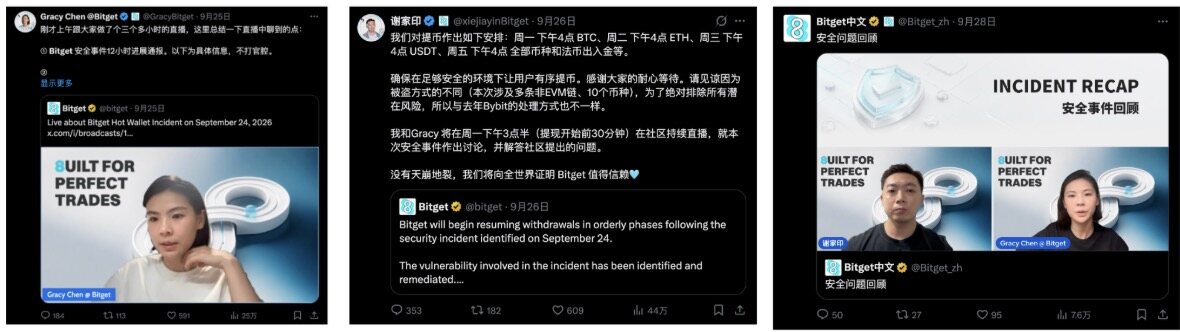
Và một số phát ngôn then chốt cơ bản đều đưa ra thông tin rõ ràng hoặc phương án bước tiếp theo.
Ai chịu tổn thất, nhanh chóng được xác định là do quỹ bảo vệ chi trả; sau khi số tiền ảnh hưởng được điều chỉnh từ 351,6 triệu USD lên 388 triệu USD, đã giải thích nguyên nhân thay đổi con số; trước khi điểm xâm nhập được xác nhận, không vội đưa ra kết luận về danh tính và phương thức tấn công của kẻ tấn công; sau khi điều tra có tiến triển, mới lần lượt công bố các chi tiết như sản phẩm bảo mật bên thứ ba, lỗ hổng zero-day, thông tin xác thực quyền cao và lệnh rút tiền giả mạo.
Việc khôi phục rút tiền cũng vậy.
Sự cố lần này liên quan đến nhiều loại tiền và nhiều mạng lưới, phạm vi rà soát không chỉ giới hạn ở một ví. Bitget không khôi phục toàn bộ việc rút tiền một lần, mà sau khi xác nhận từng ví, mạng lưới và loại trừ rủi ro thì mở theo từng đợt.
Ngày 26 tháng 9, nền tảng đã công bố lịch trình khôi phục cụ thể: ngày 28 tháng 9 khôi phục BTC, ngày 29 tháng 9 khôi phục ETH và các mạng lưới liên quan, ngày 30 tháng 9 khôi phục USDT và các mạng lưới liên quan, các token khác, tiền pháp định và dịch vụ C2C được sắp xếp khôi ph





