






Beosin: Báo cáo tình hình bảo mật chuỗi khối Web3 toàn cầu quý 1 năm 2023


Nguồn chính thức:Beosin
Nguồn chính thức:
Biểu đồ dữ liệu có sẵn tại đây: Footprint Analytics: Crypto Analysis Dashboards
Tổng quan về tình hình bảo mật Web3 trong Quý I năm 2023Quý 1 năm 2023,
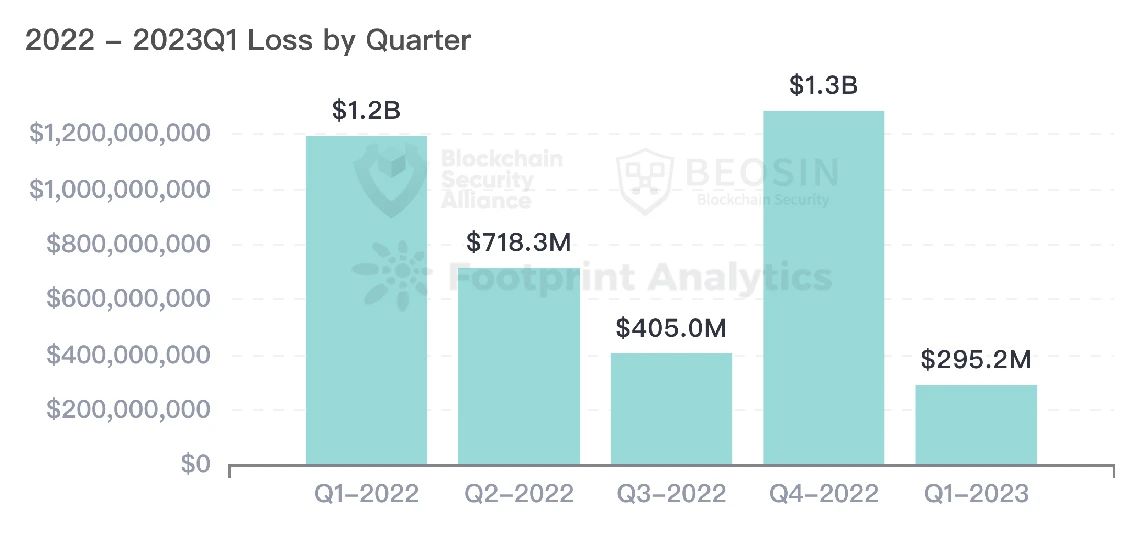
Theo nền tảng giám sát, cảnh báo sớm và ngăn chặn rủi ro bảo mật Beosin EagleEye của công ty kiểm toán bảo mật chuỗi khối Beosin, tổng cộng có 61 cuộc tấn công lớn trong lĩnh vực Web3 đã được theo dõi, với tổng thiệt hại khoảng 295 triệu đô la Mỹ, giảm khoảng 77% so với quý IV năm 2022. %. Tổng số tiền thua lỗ trong quý đầu tiên của năm 2023 thấp hơn so với bất kỳ quý nào trong năm 2022.
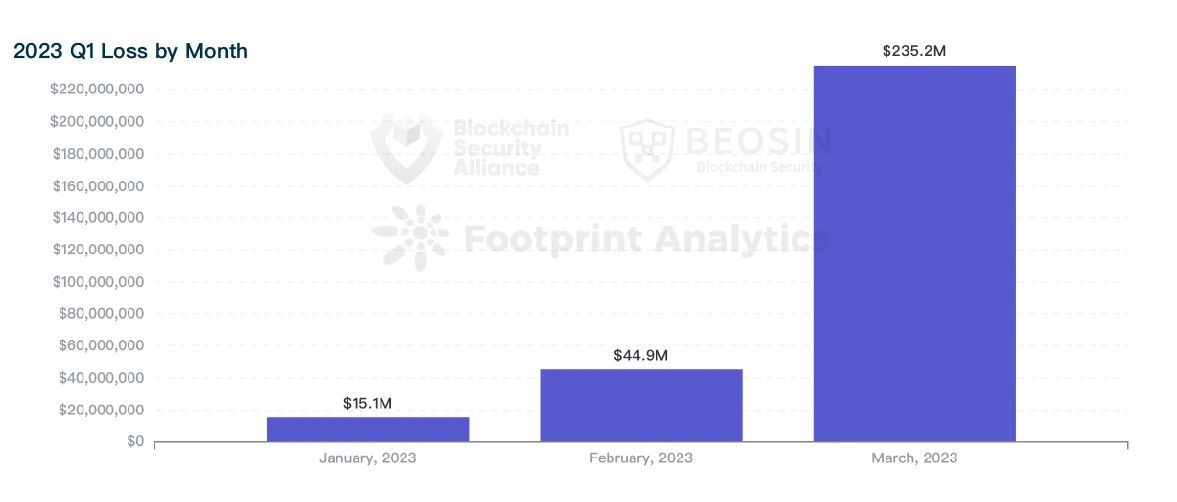
Ngoài các sự cố tấn công, 41 sự cố Rug Pull lớn đã được phát hiện trong quý đầu tiên của năm 2023, liên quan đến số tiền khoảng 20,34 triệu đô la Mỹ.Trong tháng 3, tháng thường xuyên xảy ra các cuộc tấn công, tổng số tiền thiệt hại lên tới 235 triệu đô la Mỹ, chiếm 79,7% tổng số tiền thiệt hại trong quý đầu tiên.
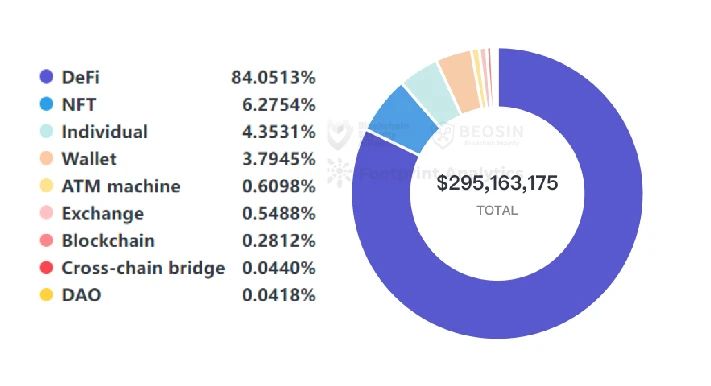
Từ quan điểm của loại dự án bị tấn công,DeFi là loại dự án có tần suất bị tấn công cao nhất và thiệt hại lớn nhất trong quý này. Tổng số tiền thiệt hại của 42 sự cố an ninh đạt 248 triệu đô la Mỹ, chiếm 84% tổng số tiền thiệt hại.
Từ quan điểm của các loại nền tảng chuỗi,Từ quan điểm của các loại nền tảng chuỗi,
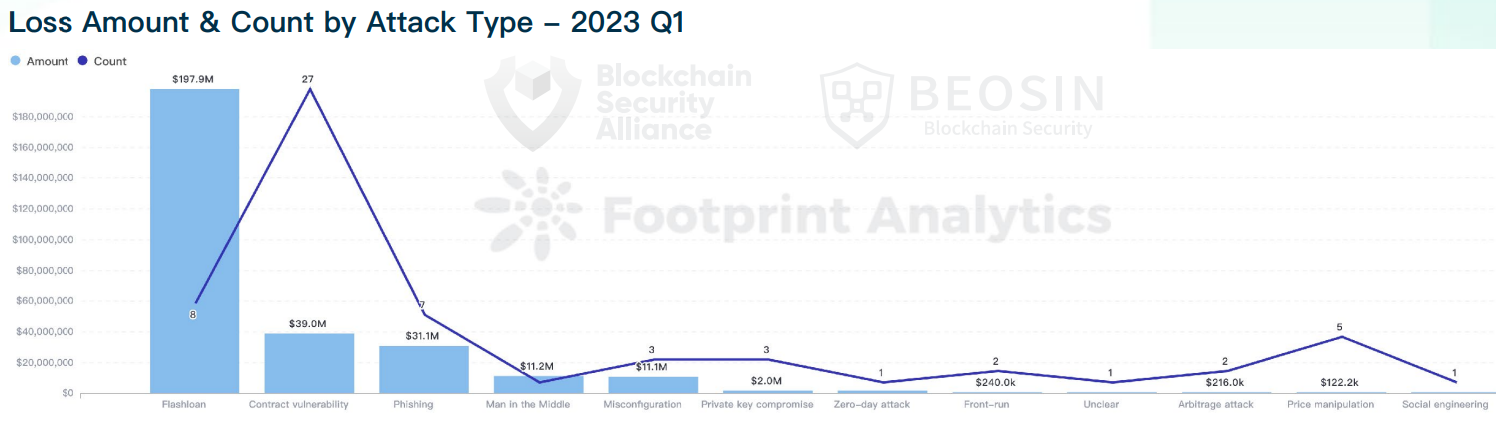
80,8% số tiền thua lỗ đến từ Ethereum, đứng đầu trong số tất cả các nền tảng chuỗi.Phương thức tấn công gây thiệt hại nhiều nhất trong quý này là tấn công flash loan, với thiệt hại khoảng 198 triệu đô la Mỹ trong 8 sự kiện flash loan; phương thức tấn công có tần suất cao nhất là khai thác lỗ hổng hợp đồng, với 27 cuộc tấn công chiếm 44% của tất cả các sự cố.
Dưới góc độ dòng vốn,Khoảng 200 triệu đô la tài sản bị đánh cắp đã được thu hồi trong quý. Thu hồi vốn trong quý này tốt hơn bất kỳ quý nào trong năm 2022.
Từ quan điểm kiểm toán,Từ quan điểm kiểm toán,
Chỉ 41% các dự án bị tấn công đã được kiểm toán.
Tổng quan về các sự kiện tấn công
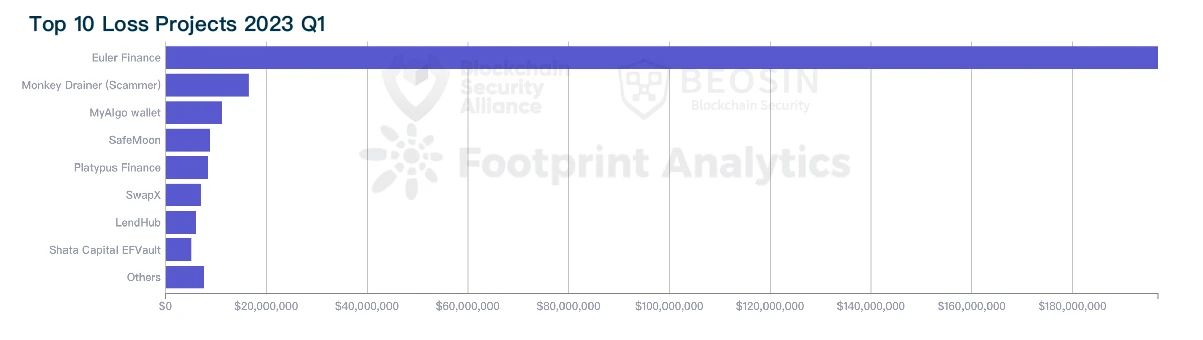
Trong quý đầu tiên của năm 2023, nền tảng giám sát, cảnh báo sớm và ngăn chặn rủi ro bảo mật Beosin EagleEye đã phát hiện tổng cộng 61 cuộc tấn công lớn trong lĩnh vực Web3, với tổng thiệt hại khoảng 295 triệu USD. Trong số đó, có một sự cố bảo mật gây thiệt hại hơn 100 triệu USD (vụ tấn công flash loan của Euler Finance gây thiệt hại 197 triệu USD). Có 2 sự cố gây thiệt hại từ 10 triệu USD đến 100 triệu USD và 17 sự cố gây thiệt hại từ 1 triệu USD đến 10 triệu USD.
Loại vật phẩm bị tấn công
tiêu đề phụ
84% số tiền thua lỗ đến từ các loại DeFi
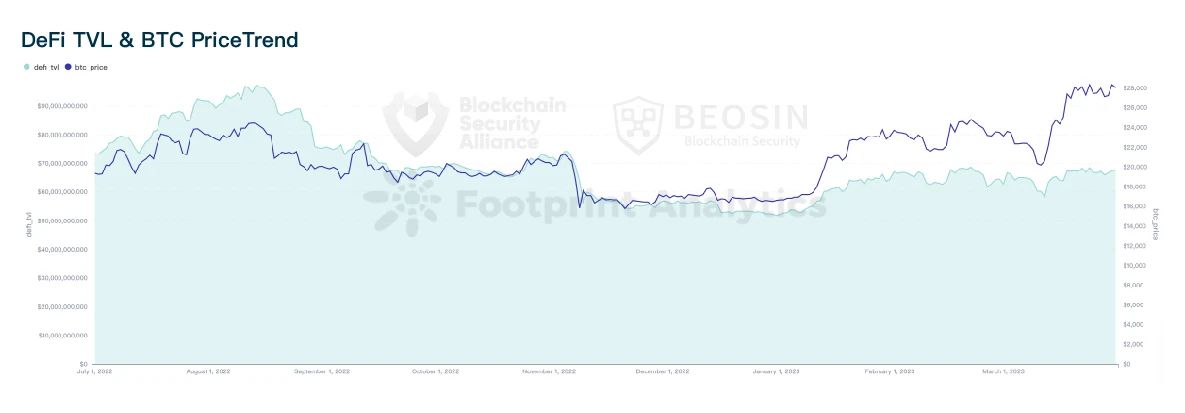
Thị trường tiền điện tử đã chạm đáy sau thời kỳ suy thoái kéo dài nhiều tháng và nhiều sự kiện thiên nga đen để xóa đòn bẩy. TVL của DeFi đã tăng trở lại trong quý đầu tiên khi giá tiền tệ biến động.Trong quý đầu tiên của năm 2023, có tổng cộng 42 sự cố bảo mật đã xảy ra trong các dự án DeFi, chiếm 68,9% tổng số sự cố. Tổng số tiền thiệt hại của DeFi lên tới 248 triệu đô la Mỹ, chiếm 84% tổng số tiền thiệt hại.
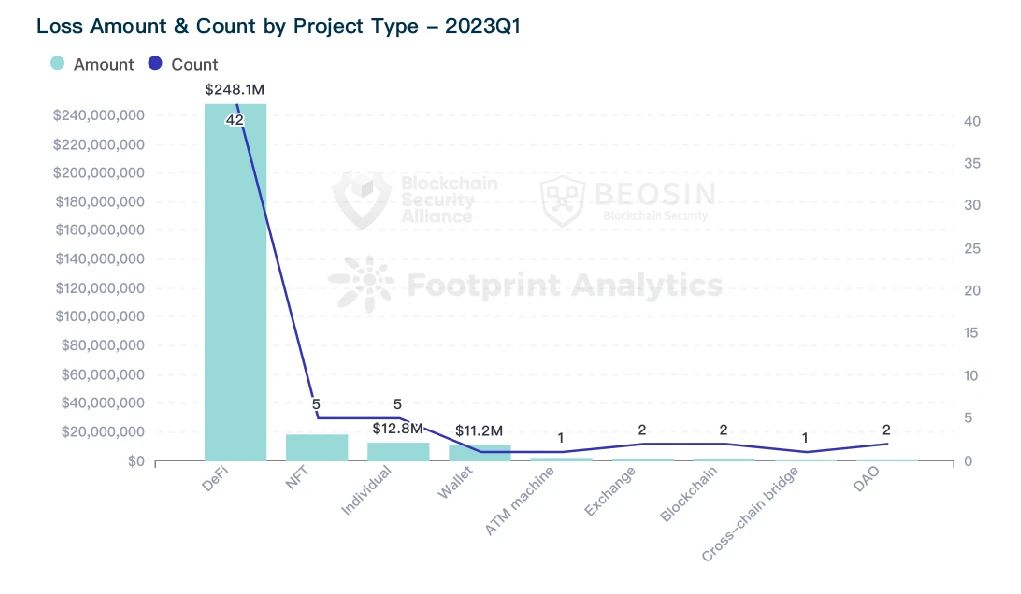
DeFi là loại dự án có tần suất bị tấn công cao nhất và thiệt hại lớn nhất trong quý này.Số tiền thua lỗ kiểu NFT đứng thứ hai (18,52 triệu đô la), chủ yếu là do các sự cố lừa đảo NFT. Loại thứ ba là người dùng cá nhân và loại này là tất cả các cuộc tấn công lừa đảo. Vị trí thứ tư về số tiền bị mất là sự kiện tấn công ví. Từ quan điểm loại hình,
Các chữ số thứ 2 đến thứ 4 của số tiền thất thoát có liên quan mật thiết đến sự an toàn của người dùng.
Số tiền thua lỗ trên mỗi nền tảng chuỗi
tiêu đề phụ
80,8% số tiền bị mất đến từ Ethereum
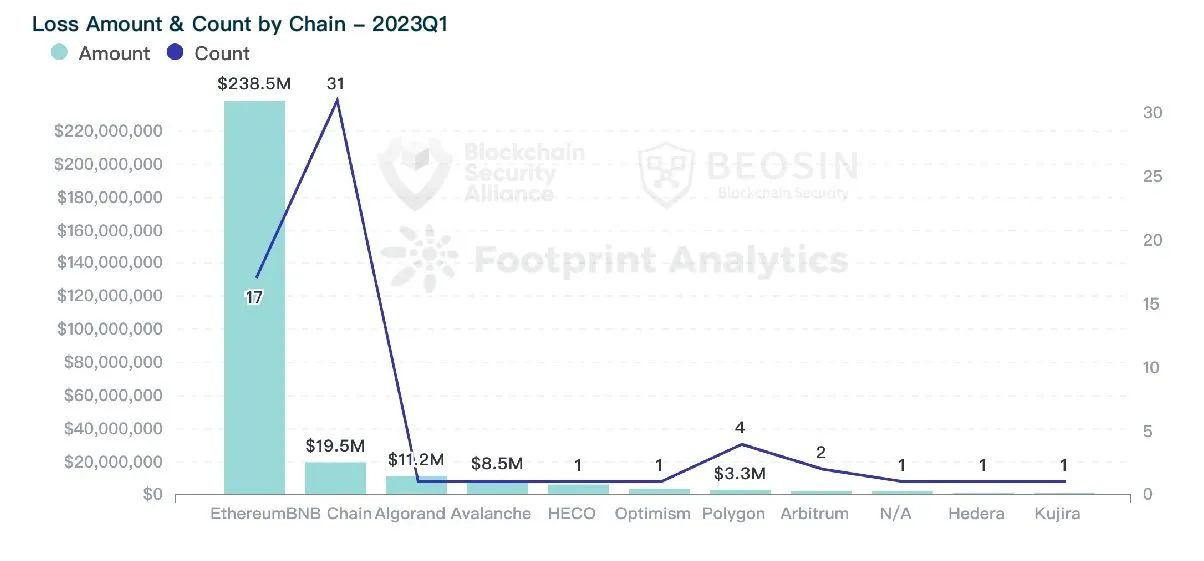
Trong quý đầu tiên của năm 2023, đã có 17 cuộc tấn công lớn vào chuỗi Ethereum, với thiệt hại khoảng 238 triệu USD. Lượng thua lỗ trên chuỗi Ethereum đứng đầu trong số tất cả các nền tảng chuỗi, chiếm khoảng 80,8%.
Hầu hết các cuộc tấn công đã được phát hiện trên Chuỗi BNB, đạt 31. Tổng thiệt hại của nó là 19,48 triệu đô la, đứng thứ hai trong số tất cả các nền tảng chuỗi.
Chuỗi công khai chịu tổn thất lớn thứ ba là Algorand và tổn thất đến từ việc ví MyAlgo bị đánh cắp. Chuỗi Algorand không có sự cố bảo mật lớn nào vào năm 2022.
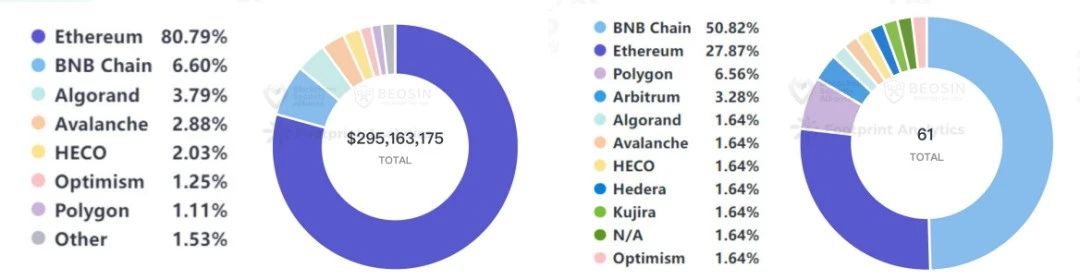
Điều đáng nói là số lượng thiệt hại trên chuỗi Solana vào năm 2022 đứng thứ ba trong số tất cả các chuỗi công khai và không có cuộc tấn công lớn nào được phát hiện trong quý này.
Phân tích phương thức tấn công
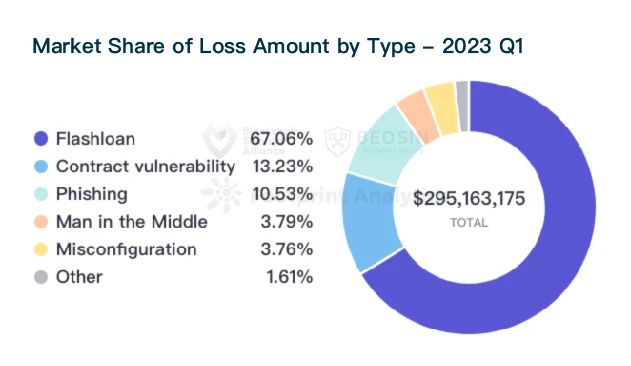
Phương thức tấn công với số tiền thua lỗ cao nhất trong quý này là các khoản vay nhanh, 8 sự kiện cho vay nhanh đã làm mất khoảng 198 triệu đô la Mỹ, chiếm 67% tổng số thiệt hại.Các cuộc tấn công thường xuyên nhất
Đối với khai thác hợp đồng, 27 cuộc tấn công chiếm 44% tổng số sự cố. Các lỗ hổng hợp đồng đã gây ra tổng thiệt hại là 39,05 triệu đô la Mỹ, đứng thứ hai trong số các loại tấn công.
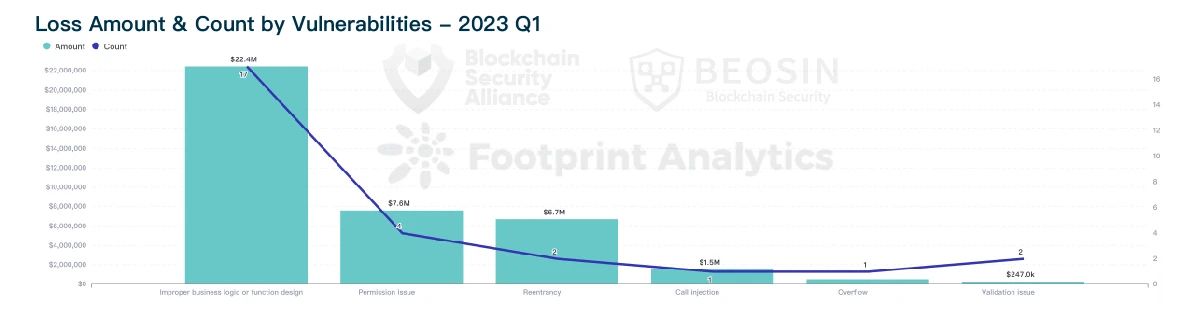
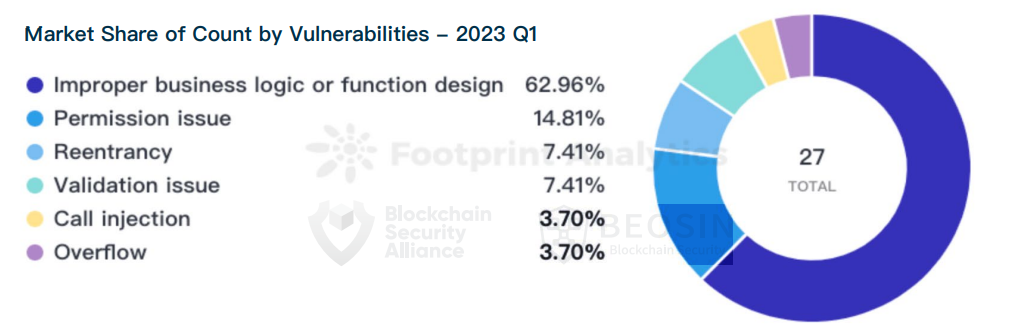
Theo các loại lỗ hổng bảo mật, ba lỗ hổng hàng đầu gây ra nhiều tổn thất nhất là thiết kế chức năng/logic kinh doanh không phù hợp, các vấn đề về quyền và khả năng đăng nhập lại. 17 lỗ hổng thiết kế logic/chức năng kinh doanh dẫn đến thiệt hại tổng cộng 22,44 triệu USD.
tiêu đề cấp đầu tiên
Phân tích các phương pháp tấn công trong các trường hợp điển hình
1 Sự cố bảo mật Euler Finance
Tóm tắt sự kiện
Vào ngày 13 tháng 3, Euler Finance, một dự án cho vay trên chuỗi Ethereum, đã bị tấn công bởi một khoản vay chớp nhoáng và thiệt hại lên tới 197 triệu đô la Mỹ.
Vào ngày 16 tháng 3, Quỹ Euler đã trao phần thưởng trị giá 1 triệu đô la cho thông tin dẫn đến việc bắt giữ các tin tặc và trả lại số tiền bị đánh cắp.
Vào ngày 17 tháng 3, Giám đốc điều hành của Euler Labs, Michael Bentley đã tweet rằng Euler "luôn là một dự án có ý thức bảo mật." Từ tháng 5 năm 2021 đến tháng 9 năm 2022, Euler Finance đã chấp nhận 10 cuộc kiểm toán của 6 công ty bảo mật chuỗi khối bao gồm Halborn, Solidified, ZK Labs, Certora, Sherlock và Omnisica.
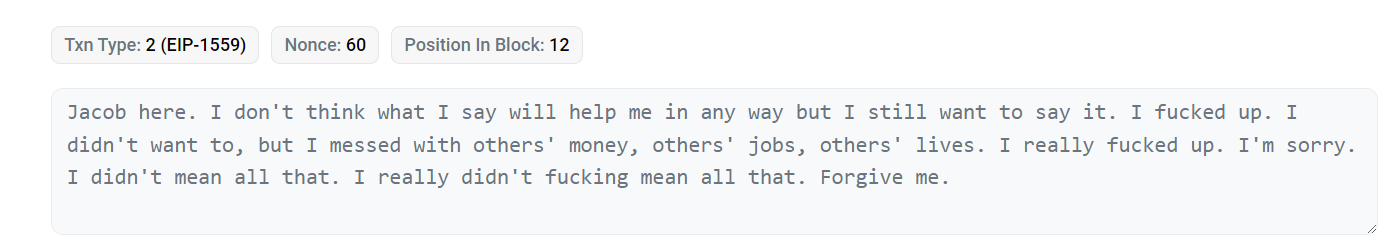
Vào ngày 4 tháng 4, Euler Labs đã tweet rằng sau khi đàm phán thành công, những kẻ tấn công đã trả lại tất cả số tiền bị đánh cắp.
phân tích lỗ hổng
phân tích lỗ hổng
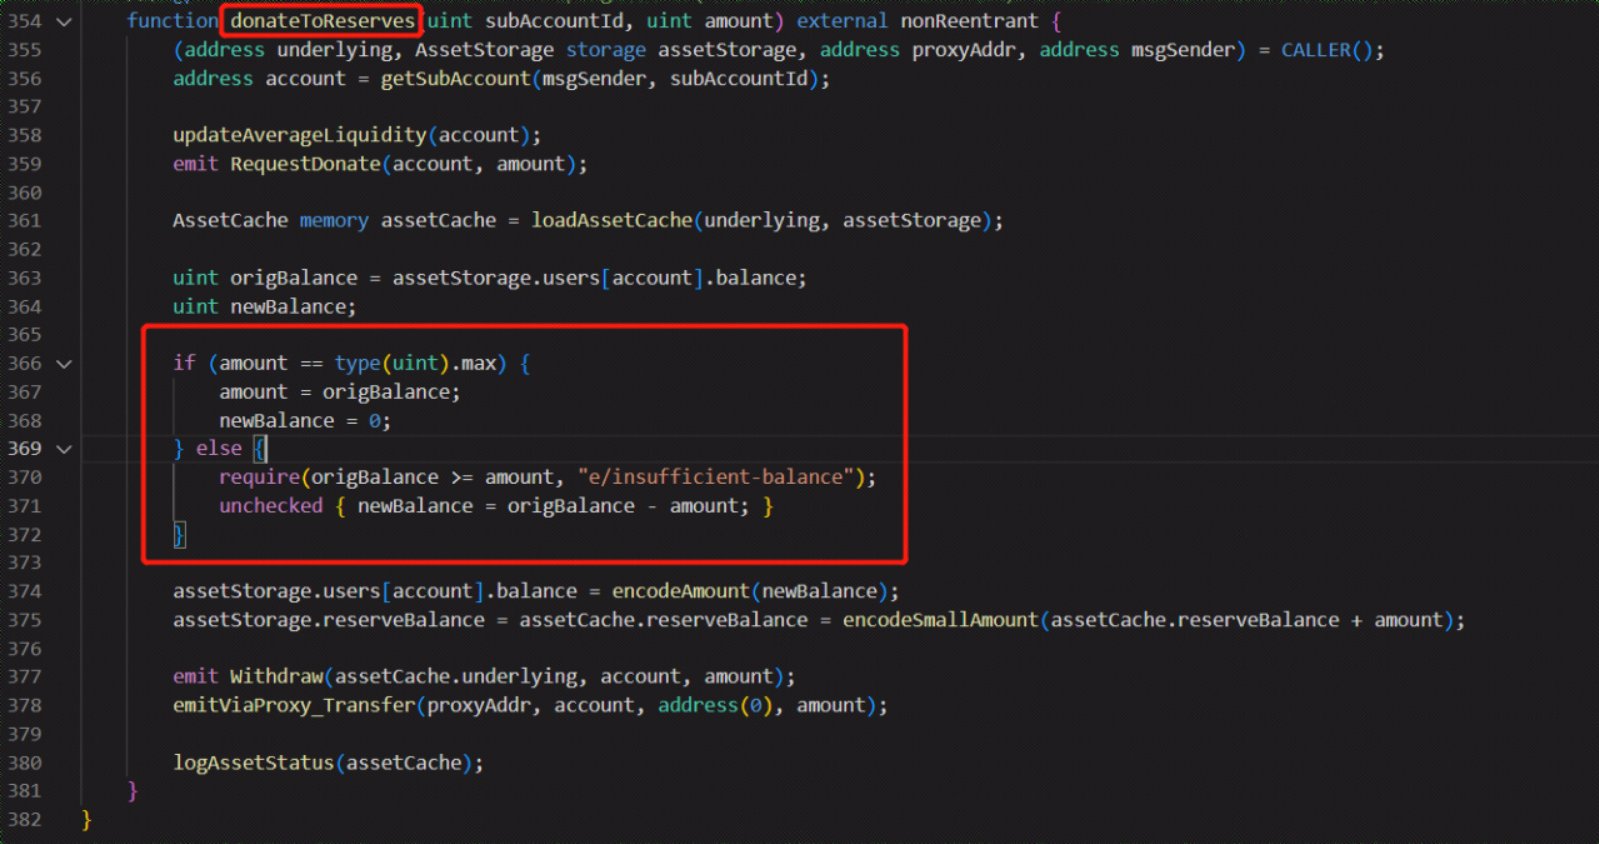
Trong cuộc tấn công này, chức năng donateToReserves của hợp đồng Etoken đã không kiểm tra chính xác số lượng token mà người dùng thực sự nắm giữ và tình trạng sổ cái của người dùng sau khi quyên góp. Kẻ tấn công đã lợi dụng lỗ hổng này và tặng 100 triệu eDAI, nhưng thực tế kẻ tấn công chỉ cam kết 30 triệu DAI.
Tại thời điểm này, tình trạng của sổ cái người dùng đã được khôi phục và người dùng có thể rút tiền. Số tiền có thể rút là chênh lệch giữa eDAI và dDAI. Nhưng thực tế chỉ có 38,9 triệu DAI trong nhóm, vì vậy người dùng chỉ có thể rút số tiền này.
tiêu đề phụ
2 Sự cố bảo mật BonqDAO
Vào ngày 1 tháng 2, giao thức mã hóa BonqDAO đã bị tấn công bởi thao túng giá. Kẻ tấn công đã đúc 100 triệu mã thông báo BEUR, sau đó đổi BEUR lấy các mã thông báo khác trên Uniswap. Giá của ALBT giảm xuống gần như bằng 0, điều này càng kích hoạt ALBT Thanh lý kho bạc . Theo giá mã thông báo tại thời điểm xảy ra vụ hack, khoản lỗ lên tới 88 triệu đô la, nhưng do cạn kiệt thanh khoản, khoản lỗ thực tế trong vụ việc là khoảng 1,85 triệu đô la.
phân tích lỗ hổng
phân tích lỗ hổng
Trong cuộc tấn công này, kẻ tấn công đã thực hiện tổng cộng hai cuộc tấn công, một là kiểm soát giá để cho vay một số lượng lớn mã thông báo và hai là kiểm soát giá để thanh lý tài sản của người khác để kiếm lời.
Tiên tri được sử dụng bởi nền tảng BonqDAO sử dụng chức năng 'getCurrentValue' thay vì 'getDataB Before'.
Tin tặc đã trở thành người báo giá bằng cách đặt 10 mã thông báo TRB (chỉ trị giá khoảng 175 đô la) và sửa đổi giá của mã thông báo WALBT trong tiên tri bằng cách gọi hàm submitValue. Sau khi giá được đặt, kẻ tấn công gọi hàm createTrove của hợp đồng Bonq để tạo hợp đồng trove và thế chấp 0,1 mã thông báo WALBT vào hợp đồng cho các hoạt động vay. Thông thường, số tiền cho vay nên nhỏ hơn 0,1 WALBT, để đảm bảo tỷ lệ thế chấp được duy trì trong phạm vi an toàn, nhưng trong quy trình cho vay của hợp đồng này, phương thức tính giá trị tài sản thế chấp được thực hiện thông qua hợp đồng TellorFlex . Ở bước trước, kẻ tấn công đã tăng giá WALBT lên mức cao bất thường, khiến kẻ tấn công phải cho vay 100 triệu mã thông báo BEUR trong khoản vay này.
Kẻ tấn công đặt giá WALBT thấp bất thường trong giao dịch thứ hai, do đó sử dụng một lượng nhỏ chi phí để thanh lý mã thông báo WALBT được thế chấp bởi những người dùng khác.
3 Sự cố bảo mật Platypus Finance
Tóm tắt sự kiện
Vào ngày 17 tháng 2, Platypus Finance trên nền tảng Avalanche đã bị tấn công do sự cố với cơ chế kiểm tra chức năng, dẫn đến thiệt hại khoảng 8,5 triệu USD. Tuy nhiên, kẻ tấn công đã không thực hiện chức năng rút tiền trong hợp đồng, dẫn đến tiền thu được từ cuộc tấn công được lưu trữ trong hợp đồng tấn công và không thể rút được.
Ngày 26/2, Cảnh sát quốc gia Pháp đã bắt giữ và triệu tập hai nghi phạm trong vụ tấn công thú mỏ vịt.
phân tích lỗ hổng
phân tích lỗ hổng
Lý do của cuộc tấn công là có vấn đề với cơ chế kiểm tra chức năng EmergencyWithdraw trong hợp đồng MasterPlatypusV 4. Nó chỉ phát hiện xem số tiền người dùng cho vay có vượt quá loanLimitUSP (giới hạn cho vay) của người dùng hay không, nhưng không kiểm tra xem người dùng đã hoàn trả hay chưa món nợ.
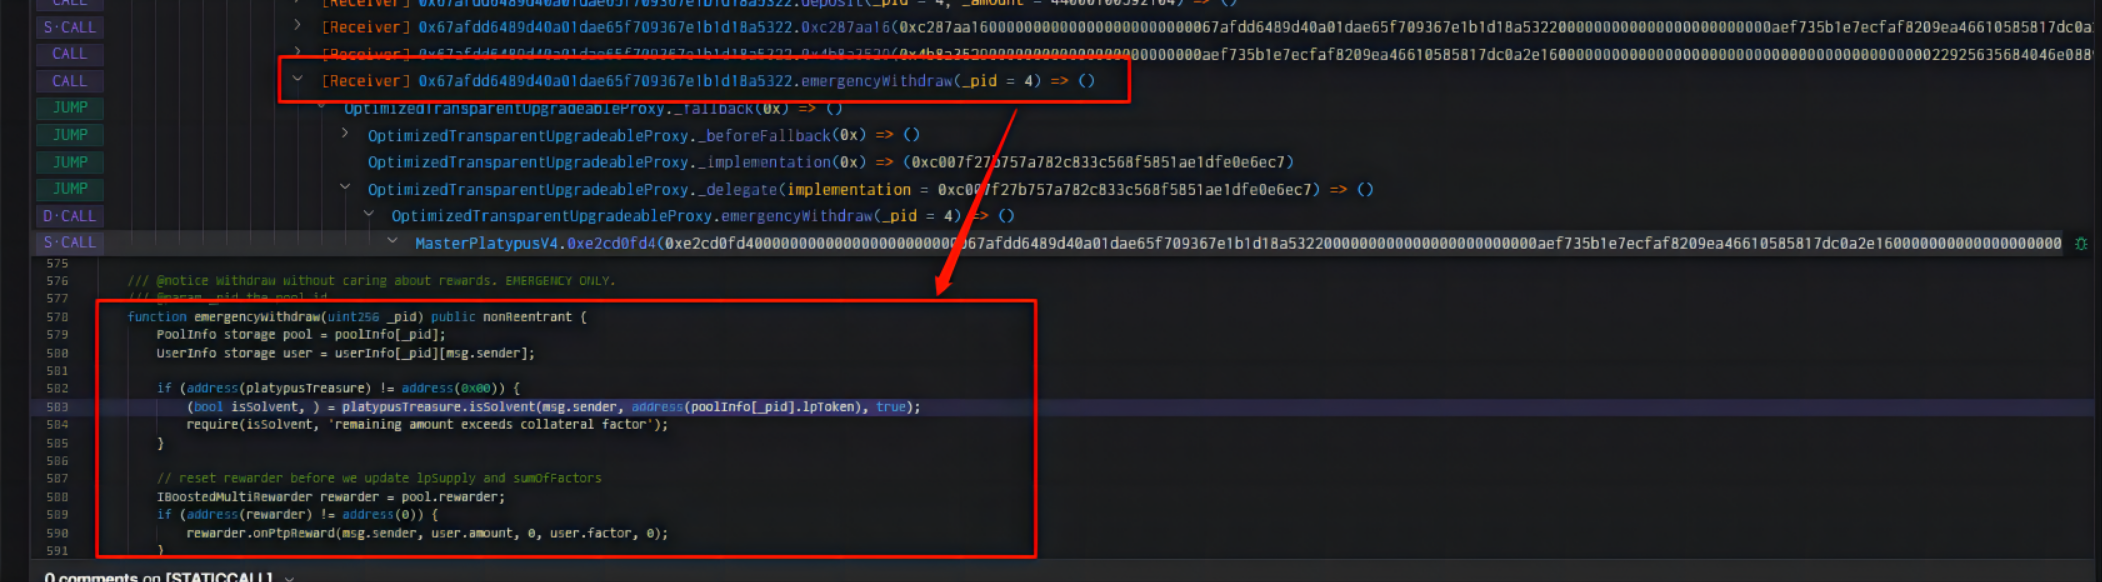
Đầu tiên, kẻ tấn công cho hợp đồng Pool vay 44 triệu USDC thông qua khoản vay chớp nhoáng hợp đồng AAVE, sau đó đúc 44 triệu LP-USDC. Sau đó, kẻ tấn công đã gọi chức năng mượn để cho vay 41,79 triệu USP và sau đó gọi chức năng Rút tiền khẩn cấp ngay lập tức.
Có một hàm isSolvent trong hàm EmergencyWithdraw để xác minh rằng số dư khoản vay vượt quá giá trị có thể cho vay tối đa và nếu nó trả về giá trị true, nó có thể tham gia thao tác chuyển tiền mà không cần xem xét việc xác minh xem số tiền nợ đã được hoàn trả hay chưa. Do đó, kẻ tấn công có thể trực tiếp gọi và rút thành công 44 triệu LP-USDC đã cam kết trước đó mà không cần trả nợ.
Phân tích dòng tiềnKhoảng 200.146.821 đô la tài sản bị đánh cắp đã được thu hồi vào quý 1 năm 2023, chiếm 67,8% tổng số tài sản bị đánh cắp. Trong số đó, tài sản bị đánh cắp trị giá 197 triệu đô la từ Euler Finance đều đã bị tin tặc trả lại. Các ví dụ khác về việc khôi phục bao gồm: Vào ngày 13 tháng 2, các tin tặc đã tấn công dForce đã trả lại tất cả số tiền bị đánh cắp là 3,65 triệu đô la; vào ngày 7 tháng 3, các tin tặc mũ trắng đã tấn công Tender.fi đã trả lại số tiền bị đánh cắp và nhận được 62 Tiền thưởng bằng ETH.
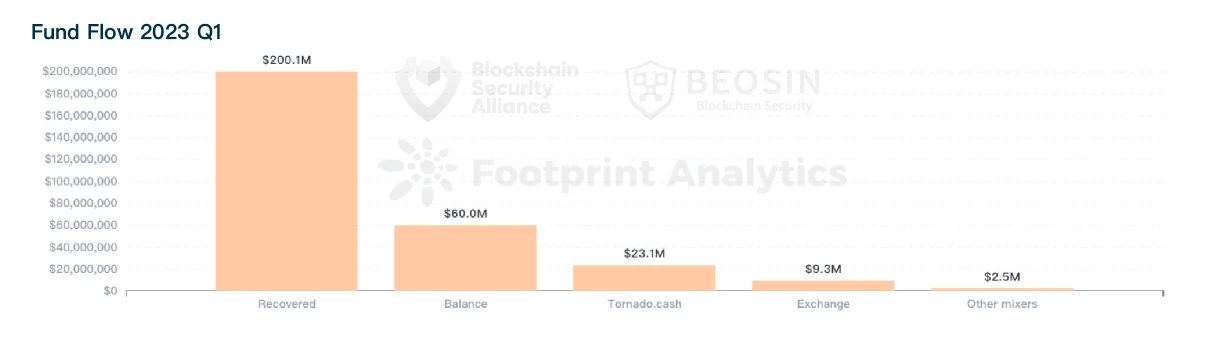
Thu hồi vốn trong quý này tốt hơn bất kỳ quý nào trong năm 2022.Nền tảng phân tích chống rửa tiền Beosin KYT
Khoảng 23,13 triệu đô la (7,8%) tài sản được tìm thấy đã được chuyển sang Tornado Cash và 2,54 triệu đô la khác đã được chuyển sang các máy trộn khác. So với năm ngoái, tỷ lệ tiền bị đánh cắp chuyển sang máy trộn đã giảm đáng kể trong quý này. Trên thực tế, kể từ khi Tornado Cash bị xử phạt vào tháng 8 năm ngoái, tỷ lệ tiền bị đánh cắp được chuyển sang Tornado Cash đã có xu hướng giảm liên tục kể từ quý 3 năm 2022.
Đồng thời, nền tảng phân tích chống rửa tiền Beosin KYT nhận thấy rằng khoảng 60,02 triệu USD (20,3%) tài sản vẫn nằm trong số dư địa chỉ của tin tặc. Khoảng 9,32 triệu đô la (3,1%) tài sản bị đánh cắp cũng đã được chuyển sang các sàn giao dịch. Hầu hết các sự cố được chuyển đến sàn giao dịch là các cuộc tấn công liên quan đến một lượng tiền nhỏ và một phần nhỏ là các sự cố lừa đảo không được công chúng chú ý cho đến vài ngày sau đó. Vì những lý do như ít được chú ý hoặc bị trì hoãn, tin tặc có cơ hội chuyển số tiền bị đánh cắp sang sàn giao dịch.
Phân tích tình hình kiểm toán dự án
Trong số các dự án bị tấn công trong quý 1 năm 2023, ngoại trừ 8 sự kiện không thể đo lường bằng kiểm toán (chẳng hạn như các cuộc tấn công lừa đảo mà một số người dùng cá nhân phải chịu, v.v.), trong số các dự án bị tấn công còn lại, 28 dự án đã được kiểm toán, 25 dự án chưa được kiểm toán.
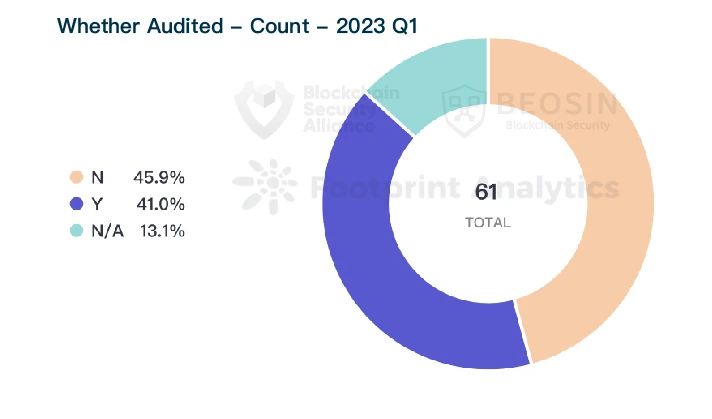
Trong quý này, có 27 cuộc tấn công do khai thác lỗ hổng hợp đồng gây ra, trong đó 15 dự án đã được kiểm toán (thiệt hại khoảng 31,19 triệu USD) và 12 dự án chưa được kiểm toán (thiệt hại khoảng 7,86 triệu USD). Chất lượng kiểm toán toàn thị trường vẫn chưa khả quan. Đề nghị bên dự án phải so sánh nhiều hơn trước khi chọn công ty kiểm toán, chỉ bằng cách chọn công ty kiểm toán chuyên nghiệp, an ninh dự án mới có thể được đảm bảo hiệu quả.
Phân tích kéo thảm
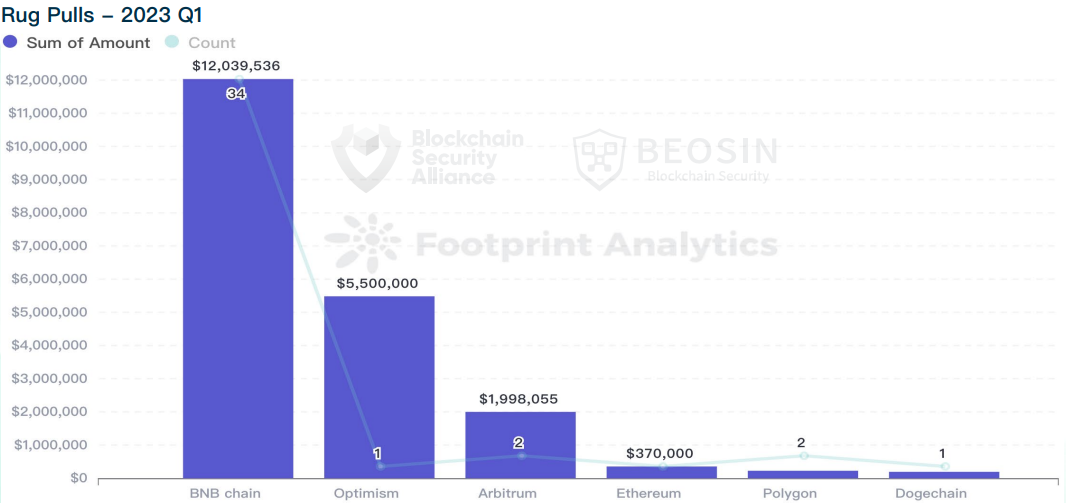
Trong quý đầu tiên của năm 2023, tổng cộng 41 sự cố Rug Pull lớn đã được theo dõi trong trường Web3, gây ra số tiền khoảng 20,34 triệu đô la Mỹ.
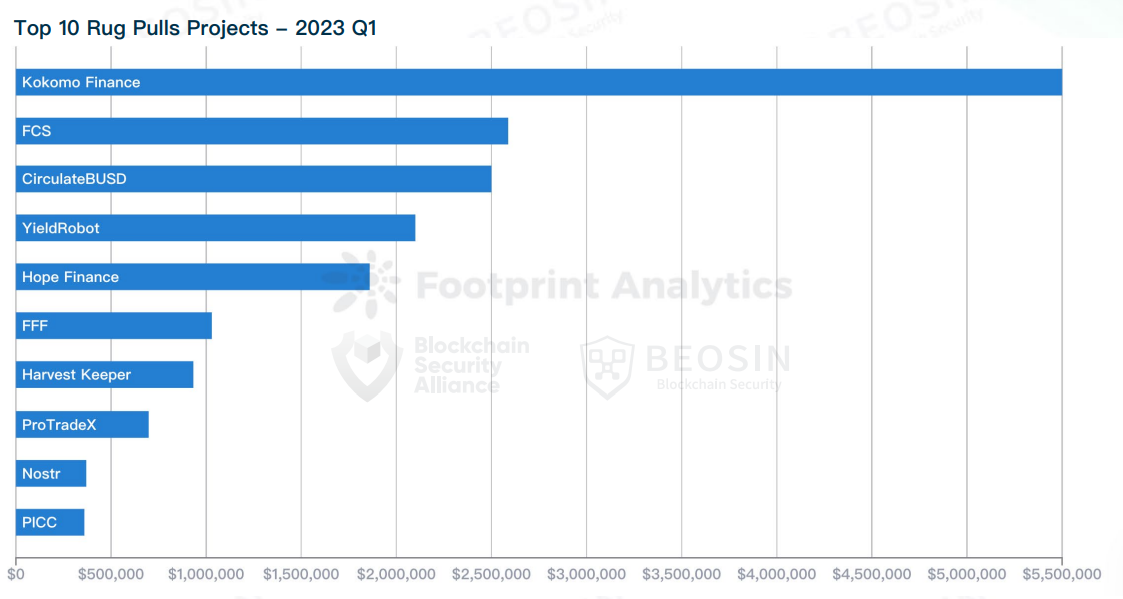
Về giá trị, 6 (14,6%) sự cố Rug Pull trên 1 triệu USD, 12 (29,2%) từ 100.000 đến 1 triệu USD và 23 (56%) dưới 100.000 USD ( %).
Trong số 41 sự kiện Rug Pull, 34 dự án đã được triển khai trên Chuỗi BNB, chiếm 83%. Tại sao nhiều dự án lừa đảo lại chọn BNB Chain? Những lý do có thể như sau:
1) Chuỗi BNB có phí GAS thấp hơn và khoảng thời gian tạo khối ngắn hơn.
2) Chuỗi BNB có nhiều người dùng tích cực hơn. Các dự án gian lận sẽ ưu tiên cho các chuỗi công khai có nhiều người dùng tích cực hơn.
3) Người dùng BNB Chain sử dụng Binance để gửi và rút tiền sẽ thuận tiện và nhanh chóng hơn.
Tóm tắt tình hình an ninh quý 1 năm 2023
Nhìn chung, tổng thiệt hại do sự cố tấn công trong quý 1 năm 2023 thấp hơn bất kỳ quý nào trong năm 2022 và khả năng thu hồi vốn cũng tốt hơn so với tất cả các quý của năm 2022. Sau một năm tràn ngập tin tặc vào năm 2022, tính bảo mật tổng thể của lĩnh vực Web3 đã được cải thiện rất nhiều trong quý này.
DeFi là loại dự án có tần suất bị tấn công cao nhất và thiệt hại lớn nhất trong quý này. Tổng cộng có 42 sự cố bảo mật đã xảy ra trong lĩnh vực DeFi, 22 trong số đó bắt nguồn từ việc khai thác các lỗ hổng hợp đồng (22 dự án đã được kiểm toán và 11 dự án chưa được kiểm toán). Nếu bạn tìm kiếm một công ty bảo mật chuyên nghiệp để tiến hành kiểm tra, hầu hết các lỗ hổng có thể được phát hiện và sửa chữa trong giai đoạn kiểm tra.
Trong quý này, sự cố Rug Pull vẫn thường xuyên xảy ra và 56% dự án bỏ trốn với số tiền dưới 100.000 đô la. Các dự án như vậy thường thiếu trang web chính thức, Twitter, Telegram, Github và các thông tin khác, không có Lộ trình hoặc sách trắng và thông tin của các thành viên trong nhóm là đáng ngờ.. Khoảng thời gian từ khi khởi chạy dự án đến khi chạy cuối cùng không quá ba tháng. Người dùng nên tiến hành kiểm tra lý lịch đối với dự án để tránh mất tiền.
tiêu đề phụ
Về Beosin





