






Paka Labs 4D 보고서: 크로스체인 기술 및 응용 프로그램의 파노라마 (1)


원저자: MIDDLE.X, Paka Labs 연구원
원 편집자: 1 PAR Research 설립자 Shawn Lin
감사해요:
Buffalo, Bifrost 시스템 설계자
Robin Wei, 기술 교육 전문가, Darwinia
ChainX의 기술 이사 Xu Liucheng
이 기사를 작성하는 동안 컨설팅 지원이 제공되었습니다.
첫 번째 레벨 제목
1. 소개
크로스체인 기술은 블록체인 분야의 성배이자 만 체인의 상호운용성을 실현하는 핵심 기술로 꼽힌다. 사람들은 종종 그 중요성을 인터넷의 TCP/IP와 비교합니다. 바로 TCP/IP 프로토콜 클러스터가 데이터를 패키징하고, 주소를 지정하고, 전송하고, 라우팅하고, 목적지에서 데이터를 수신하는 방법을 표준화하는 점대점 링크 메커니즘을 제공하여 전 세계 터미널이 연결되기 때문입니다. 네트워크로 진화하여 오늘날 우리가 인터넷이라고 알고 있는 것으로 발전했습니다.
블록체인 산업의 급속한 발전과 함께 다양한 퍼블릭 체인과 퍼미션드 체인이 등장하고 백여 개의 꽃이 피고 있습니다. 그러나 기술, 생태, 경쟁 및 기타 이유로 대부분의 체인은 서로 연결하고 통신할 수 없으며 이로 인해 사용자, 자산, 응용 프로그램 및 데이터가 파편화되어 "섬 효과"를 형성합니다. 근본적으로 이러한 상황의 주요 원인은 사용자 요구의 다양화와 블록체인 확장성의 한계입니다.
첫 번째 레벨 제목
보조 제목
2.1 토큰 교환
각 블록체인에는 자체 고유 토큰이 있습니다. 토큰은 특정 권리와 이익을 캡슐화하기 때문에 가치 전달자가 됩니다. 체인 내의 인증서는 신뢰할 수 있게 교환할 수 있지만 체인 간의 인증서 교환은 "산과 같은 별도의 체인"입니다. 체인 간의 신뢰할 수 있는 인증서 교환을 실현해야만 "가치의 인터넷"으로서 블록체인의 중요한 역할을 실현할 수 있습니다.
보조 제목
2.2 토큰 전송
토큰 전송은 한 체인의 고유 자산을 다른 체인으로 순환시키는 것을 의미합니다. 이는 직접 달성할 수 없으며 모든 토큰은 호스트 체인에만 연결할 수 있습니다. 일반적으로 말해서 통과는 소스 체인의 원본 자산을 잠그는 동시에 대상 체인의 원본 자산을 시뮬레이트하는 동등한 양의 앵커 자산을 발행함으로써 달성됩니다. 이 프로세스의 안전성과 신뢰성을 보장하는 방법은 크로스체인 기술의 주요 과제입니다.
보조 제목
2.3 정보 전송
크로스 체인의 완전한 의미는 실제로 체인 간의 모든 메시지가 안정적으로 전송될 수 있도록 해야 합니다. 모든 교차 체인 트랜잭션은 본질적으로 일련의 교차 체인 메시지 전송의 조합입니다.예를 들어 교차 체인 트랜잭션의 한 유형인 토큰 전송은 다음과 같은 두 개의 교차 체인 메시지 전송으로 구성됩니다.
소스 체인은 인증서를 잠그고 잠금 메시지와 그 증명을 대상 체인으로 전송합니다.
대상 링크는 정보를 수신하고, 진위 여부를 확인하고, 매핑 패스를 만들고, 영수증을 다시 소스 체인으로 보냅니다.
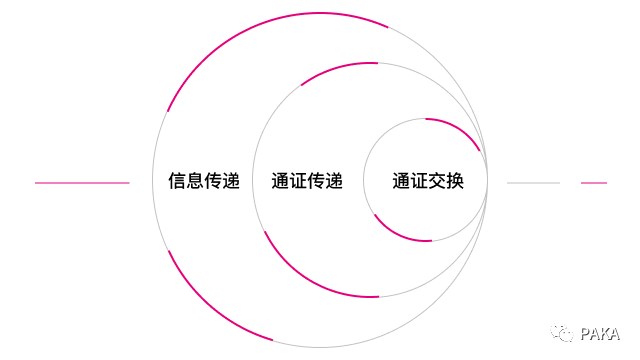
따라서 교차 체인 정보 전송에는 교차 체인 토큰 전송이 포함된다고 말할 수 있습니다. 교차 체인 정보 전송으로 해결되는 문제는 교차 체인 토큰 전송의 상위 집합입니다.
첫 번째 레벨 제목
3. 크로스체인 기술 개요
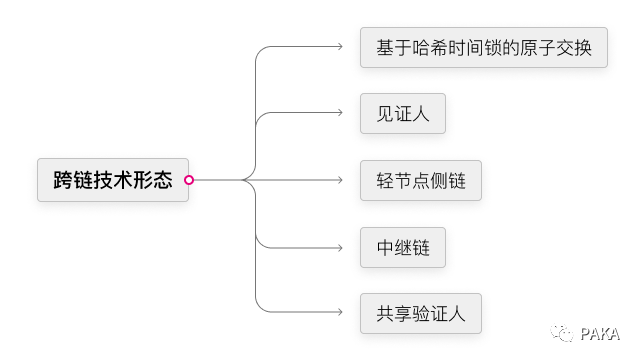
현재 크로스 체인 기술 형식 중 일부는 해시 시간 잠금 및 크로스 체인 DEX와 같은 토큰 교환만 실현하고 일부는 메시지를 전달하고 체인에서 일련의 역할을 설정하여 상태를 확인하고 일부는 일련의 통신을 제안합니다. 블록체인 간의 통신을 실현하고 일부는 더 많은 블록체인에 대한 액세스를 지원하기 위해 새로운 시스템 아키텍처와 체인 구축 프로토콜을 제안합니다.
보조 제목
3.1 해시 시간 잠금 기반 아토믹 스왑
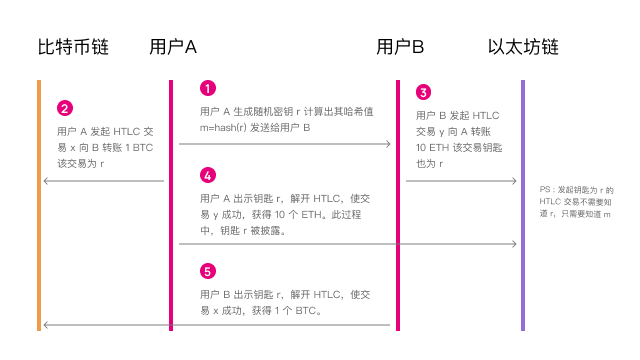
해시 시간 잠금은 신뢰할 수 없는 교차 체인 자산 거래를 실현할 수 있는 암호화 방법 집합입니다. 예를 들어 내가 1 BTC와 10 ETH 트랜잭션을 사용한다면 트랜잭션의 원자성은 해시 잠금을 통해 실현될 수 있습니다. 그 원리는 대략 다음과 같습니다.
사용자 A는 임의의 암호 r을 생성하고 r의 해시 값 m=hash(r)을 계산하고 m 값을 사용자 B에게 보냅니다.
동시에 사용자 A는 트랜잭션을 시작하고 1 BTC를 사용자 B에게 전송합니다. 트랜잭션의 성공은 조건부이며 사용자 B는 성공하려면 암호 r을 제시해야 합니다. 그렇지 않으면 사전 설정된 시간 후에 트랜잭션이 자동으로 실패합니다.
사용자 B는 A가 시작한 트랜잭션을 본 후 사용자 A에게 10 ETH를 전송하는 트랜잭션을 시작합니다. 이 트랜잭션의 성공도 조건부입니다. 사용자 A는 성공하려면 r을 표시해야 합니다. 미리 설정된 시간이 초과되면 트랜잭션이 자동으로 실패합니다. 여기서 핵심은 사용자 B가 r을 성공 조건으로 하는 트랜잭션을 생성하기 위해 비밀번호 r의 값을 얻을 필요가 없고 이를 생성하기 위해 m의 값만 알면 된다는 것입니다. 돌이킬 수 없습니다. m을 아는 것은 r을 추론할 수 없습니다.
사용자 A는 B가 시작한 트랜잭션을 본 후 r 값을 제시하여 B가 시작한 트랜잭션을 성공시키고 B가 전송한 10 ETH를 얻고 r 값을 공개합니다.
사용자 B도 이전 단계에서 A가 제시한 r 값을 얻었고, A가 시작한 거래를 성공적으로 만들고 A가 전송한 1 BTC를 얻었습니다.
위의 메커니즘을 통해 서로 다른 두 체인의 트랜잭션이 하나의 이벤트로 결합되어 전체적으로만 성공하거나 전체적으로 실패할 수 있습니다. A는 실패하고 그 반대도 마찬가지입니다. 물론입니다.
이 메커니즘의 실현은 "조건부 성공 트랜잭션"과 "조건부 실패 트랜잭션"이라는 두 가지 기술에 달려 있으며 사전 해시 이미지 r이 미리 설정된 시간 이상 생성되지 않으면 해시 잠금 및 시간 잠금이라고도 할 수 있습니다. 각기.
BTC에서는 CLTV opcode 또는 CSV opcode를 통해 해시 시간 잠금을 구현할 수 있으며 Ethereum과 같은 Turing-complete 체인에서는 스마트 계약을 통해 해시 시간 잠금을 구현할 수 있습니다. 실제로 스마트 컨트랙트는 해시 타임록보다 훨씬 다양하고 복잡한 조건부 성공 트랜잭션과 조건부 실패 트랜잭션을 구현할 수 있습니다.
해시 시간 잠금이 신뢰 가정 없이 체인 전체에서 두 당사자 간의 중간 원자 트랜잭션을 실현한다는 것을 알 수 있습니다. 동시에 우리는 이 거래 방법이 사용자 친화적이지 않다는 것을 깨닫고 있으며 이는 주로 다음 세 가지 측면에 반영됩니다.
거래의 양 당사자는 동시에 온라인 상태여야 하며 참여 프로세스가 엄격하게 적용되므로 거래 개시자가 온라인 상대방을 찾을 수 없으면 기다려야 합니다.
BTC의 경우 해시 시간 잠금이 있는 트랜잭션 생성은 최하위 계층에서 두 개의 트랜잭션을 생성하면 완료되며, 기본 메커니즘의 복잡성으로 인해 위에서 언급한 트랜잭션 프로세스에서 단순화되어 하나의 트랜잭션으로 표현됩니다. 트랜잭션이 성공하면 두 트랜잭션 모두 체인에 업로드되어야 하며 추가 수수료를 지불해야 합니다.
실제 거래에서는 환율 문제가 있을 것이고, 상대방은 환율이 자신에게 유리한지에 따라 거래를 완료할지 여부를 선택할 수 있습니다. 특히 금액이 크면 상대방은 그렇게 할 유인이 강해 아토믹 거래가 큰 거래에 적합하지 않을 수 있습니다.
보조 제목
3.2 증인
Witness, English is Notary(때때로 공증인으로 번역됨)는 교차 체인 정보의 전송 및 교차 체인 자산의 보관을 위해 설정된 특별한 역할입니다. 2012년 Ripple은 InterLedge 프로토콜(ILP)을 출시하여 처음으로 제3자 증인을 통해 크로스 체인 전송을 실현했습니다.그 이후 증인 메커니즘은 주로 BTC에 기반한 많은 크로스 체인 프로젝트에 적용되었습니다.
서로 다른 교차 체인 프로젝트는 증인에 대해 서로 다른 설정을 가지고 있습니다: 증인은 단일 주제일 수 있지만 대부분의 경우 다중 주제입니다; 증인의 생성은 허용되거나 무료 액세스일 수 있습니다; 자산 교차 체인을 실현하기 위해 증인은 에스크로 계정을 관리해야 하며 에스크로 계정을 관리하는 방법은 독립적인 통제 또는 다자간 통제일 수 있습니다.
3.2.1 증인 생성 방법
가장 쉬운 방법은 허가된 증인 그룹을 구성하는 것입니다. 구성원은 기본적으로 고정되어 있으며 구성원의 가입 및 탈퇴는 현재 구성원이 검토하고 투표합니다. 이 방식은 상대적으로 중앙집권적이며, 탈중앙화 방식은 자유로운 접근방식으로 해당 자산을 담보로 하는 등 정해진 조건을 충족하는 한 주체는 누구나 증인이 될 수 있다. 무료 액세스는 추가 위험 노출을 가져와 악의적인 증인을 불러와 담합의 위험을 초래할 수 있습니다. 따라서 일부 교차 체인 프로토콜은 임의 추출 메커니즘을 추가하기로 선택합니다: 각 작업은 모든 증인이 서명하지 않지만 증인 그룹은 자격이 있는 증인 집합에서 무작위로 선택됩니다.이렇게 하면 증인의 수를 늘릴 수 있습니다. 담합의 비용.
3.2.2 증인에 대한 사용자의 신뢰 기반
증인은 과잉담보를 통해 신뢰를 얻을 수 있는데, 이는 증인의 저당 가치가 보관 중인 계정 자산의 가치보다 커야 한다는 의미이며, 보관 중인 자산이 분실된 경우 사용자는 보증금에서 보상을 받게 됩니다. 과도한 담보는 사용자가 관리하는 자산을 매우 안전하게 만들지 만 과도한 담보는 증인에게 자본 비용을 가져오고 증인의 자본 비용은 높은 교차 체인 처리 수수료로 전환됩니다.
증인은 또한 자신의 선의에 의지하여 보증할 수 있습니다.신뢰 가정이 있지만 교차 체인 수수료가 낮고 무료일 수도 있기 때문에 여전히 많은 사용자를 끌어들이는 장점이 있습니다.
3.2.3 자산 보관 방법: 독립 제어 주소 및 다자 제어 주소
증인은 각각 독립적인 제어 주소를 제어하여 사용자의 신탁 관리를 수행하기 위한 보관 주소 매트릭스를 형성할 수 있습니다. 독립 제어 주소는 반드시 단일 서명 주소일 필요는 없습니다.보안상의 이유로 증인은 다중 서명 및 개인 키 조각화 기술을 사용하여 독립 제어 주소를 관리할 수 있습니다.많은 회사에서 증인의 주소는 다중 서명 및 개인 키 샤딩을 통해 회사의 여러 임원 또는 주주가 공동으로 관리할 수 있습니다. 그러나 주소를 관리하는 데 어떤 기술이 사용되든 단일 주체에 의해 제어되는 한 이를 독립적으로 제어되는 주소라고 합니다.
더 많은 경우 에스크로 주소는 여러 당사자가 공동으로 관리하는 주소입니다. 모든 증인이 공동으로 주소를 관리하거나 증인을 그룹으로 나누어 각 그룹이 공동으로 주소를 관리하는 것이 가능합니다. 이 경우 다중 서명 또는 개인 키 샤딩과 같은 다자간 제어 기술을 사용해야 합니다.
3.2.3.1 다중 서명
다중 서명 또는 다중 서명 영어는 Muti-Sig로 여러 개의 개인 키가 공동으로 계정을 제어하는 기술입니다. , 1 ≤ M≤N.
BTC에서 다중 서명 주소는 P2SH 유형 주소이고 일반 BTC 주소는 공개 키를 해싱하여 얻습니다. 다중 서명 주소는 스크립트 해시를 기반으로 합니다. 이러한 유형의 주소는 N 값이 N≤15로 제한되며, 이더리움과 같은 튜링 완전 블록체인에서는 스마트 계약을 통해 다중 서명 주소를 구현할 수 있으며 N 값도 무한대가 될 수 있습니다.
3.2.3.2 개인 키 샤딩
분산 키 기술이라고도 하는 개인 키 샤딩 기술은 이론적 보안이 더 높은 다자간 제어 기술로, 이 기술은 안전한 다자간 컴퓨팅(sMPC, Secure Multi-Party Computation)에서 탄생했으며 Threshold Technology와 결합되었습니다. (TSS)도 M-of-N 서명 관리를 구현할 수 있습니다. 이 기술은 계정의 개인 키를 여러 조각으로 분할하여 여러 서명자에게 할당하는 기능을 지원하며 서명된 조각 개인 키의 수가 임계값에 도달하면 계정 자산을 운영할 수 있습니다. 구체적인 구현 측면에서 개인 키 샤딩을 위한 많은 기술 구현 방법이 있으며 복잡한 암호화 지식을 포함하므로 이 기사에서 확장되지 않습니다.
프라이빗 키 샤딩이 더 안전한 이유는 샤딩이 지속적으로 갱신되기 때문입니다. 악의적인 사람이 모든 사람의 샤드를 획득하여 자산을 훔치려면 동일한 시간 단위로 다른 서명자의 개인 키를 얻어야 합니다. 그렇지 않으면 당나귀 입술이 잘못되어 완전한 개인 키를 합성할 수 없습니다.
3.2.3.3 서명자 그룹 구성원 관리
다중 서명이든 개인 키 샤딩이든 서명자 그룹은 구성원이 항상 고정된 그룹이 될 수 없으므로 서명자 그룹 구성원의 증감이 수반됩니다. 개인 키 샤딩 기술에서는 프래그먼트를 다시 샤딩하여 증감 후 생성된 새로운 서명자 그룹에 배포하기만 하면 됩니다. 다중 서명 기술에는 두 가지 상황이 있습니다.
이더리움과 같은 Turing-complete 블록체인에서는 스마트 계약 프로그래밍을 통해 서명자 그룹 구성원의 관리 규칙을 설정할 수 있습니다.예를 들어 기존 서명자의 2/3 이상이 서명하고 새 서명자 추가 승인에 동의하거나 오래된 서명자의 제거.
BTC에서 P 2 SH 다중 서명 주소의 서명자 그룹 구성원은 편집할 수 없으며 서명자의 개인 키가 유출되거나 철회해야 하는 경우 새로운 P 2 SH 다중 서명 주소를 다시 생성할 수만 있으며 자산은 새 주소로 이전됩니다.
3.2.4 탈중앙화를 향한 개선
보조 제목
3.3 라이트 노드 사이드 체인
사이드 체인의 등장은 BTC를 확장하려는 사람들의 노력에서 비롯됩니다. 2014년 10월, BlockStream 팀은 "앵커" 크로스체인 솔루션을 처음으로 제안한 "사이드체인 백서"를 발표했습니다. 앵커(Pegged)는 때때로 "쐐기"로 번역되며 앵커 체인의 읽을 수 있는 상태를 앵커 체인으로 표현하며 이 상태를 "앵커 체인은 앵커 체인의 사이드 체인"이라고도 합니다.
사람들은 먼저 BTC 거래를 BTC 메인 체인에서 사이드 체인으로 이전하여 BTC 메인 체인에 대한 부담을 줄이기를 희망했으며, 2016년 RootStock 팀이 개발한 RSK는 BTC의 초기 사이드 체인으로 간주됩니다. 사이드 체인 기술의 본질은 메인 체인의 라이트 노드를 사이드 체인에 융합하여 사이드 체인이 메인 체인을 읽을 수 있도록 하는 것입니다. 이 기술은 약간의 변환으로 교차 체인에 적용할 수 있습니다.원본 체인의 가벼운 노드 계약을 대상 체인에 배치하여 대상 체인을 소스 체인의 사이드 체인으로 변환하고 전송을 실현합니다. 소스 체인에서 대상 체인으로 단방향 교차 체인.
소위 라이트 노드는 블록 헤더 정보만 저장하는 더 작은 노드를 말합니다. 라이트 노드는 모든 트랜잭션을 체인에 저장하지는 않지만 블록 헤더 정보를 통해 특정 트랜잭션이 체인에 존재하는지 확인할 수 있습니다. 라이트 노드 계약은 라이트 노드를 포함하는 스마트 계약입니다. 소스 체인의 라이트 노드 컨트랙트를 대상 체인에 배치함으로써 소스 체인의 메시지에 대한 진위 검증을 실현할 수 있습니다. 프로세스는 대략 다음과 같습니다.
소스 체인 A가 타깃 체인 B에게 교차 체인 거래 정보 전송을 요청하면, 거래 개시자는 거래의 상세 내용, 블록 높이, 거래의 SPV 인증서(Mekre의 Mekre 경로 참조)를 제출합니다. 거래) B 체인에;
체인 B에 배치된 체인 A의 라이트 노드 계약은 SPV 증명을 통해 거래소가 위치한 블록의 블록 헤더의 해시 값을 다시 계산합니다.
획득한 해시 값은 라이트 노드에서 해당 블록 헤더 해시 값과 비교하여 일치하면 블록 내에서 트랜잭션이 발생했음을 의미하고 그렇지 않으면 트랜잭션이 블록 내에서 존재하지 않음을 의미합니다.
누구나 트랜잭션 세부 정보와 SPV 증명을 대상 체인에 제출할 수 있지만 실제 크로스체인 애플리케이션에서는 트랜잭션 개시자가 아닌 이를 수행하는 전담 역할이 있는 경우가 많습니다. 이 문서에서는 이 역할을 Relayer라고 부릅니다. Relayer는 사용자가 크로스체인 메시지를 전달할 수 있도록 돕는 것 외에도 소스 체인의 블록 헤더를 대상 체인에 전달하여 라이트 노드 계약을 설정하는 역할도 담당해야 합니다.
Relayer는 증인과 마찬가지로 크로스 체인 메시지를 전달하는 특정 역할이지만 relayer와 증인 간에는 두 가지 차이점이 있습니다.
Relayer는 자산 보관에 대한 책임이 없으며 사이드 체인 메커니즘을 사용하여 크로스 체인을 달성하는 경우 크로스 체인 프로세스 중에 잠긴 토큰은 특정 에스크로 계약에 에스크로됩니다.
릴레이어에 대한 신뢰 가정은 증인보다 느슨합니다. 우리는 증인의 대다수가 정직하다고 믿어야 하지만 많은 중계자 중 적어도 한 명이 정직한 한 교차 체인 메시징이 신뢰할 수 있다고 믿을 수 있습니다. 이에 대해서는 3.3.3절에서 더 논의할 것입니다.
릴레이어는 다른 크로스체인 프로젝트에서 다르게 호출됩니다. 일부 프로젝트에서는 Realyer의 역할을 분리하여 블록 헤더를 전달하는 Relayer(Head Relayer)와 트랜잭션 메시지를 전달하는 Relayer(Message Relayer)를 두 가지 역할로 정의하기도 합니다. 일부 프로젝트에서는 전용 Relayer 역할이 없고 Relayer의 기능이 다른 역할과 병합됩니다.예를 들어 소스 체인의 검증자가 Relayer의 역할을 직접 맡습니다. 그러나 모든 것이 동일하게 유지되며 라이트 노드 사이드 체인 솔루션의 기술적 본질은 항상 다음과 같습니다. Relayer는 소스 체인의 블록 헤더를 대상 체인으로 전송하고 라이트 노드를 설정한 다음 Relayer가 트랜잭션 정보를 전송할 때 소스 체인을 대상 체인으로, 라이트 노드의 블록 헤더 정보를 사용하여 트랜잭션 정보의 정확성을 검증합니다.
3.3.1 양방향 앵커링
우리가 이해해야 할 것은 메인 체인과 사이드 체인의 관계는 상대적이며 두 체인은 서로 사이드 체인이 될 수 있다는 것입니다. 위에서 언급한 "소스 체인"과 "타겟 체인"도 상대적인 개념입니다.크로스 체인 메시징 이벤트에서 메시지 소스는 종종 소스 체인이라고 하고 메시지 수신자는 대상 체인이라고 합니다.
서로의 라이트 노드를 매립함으로써 체인의 양 당사자는 서로의 체인에 대한 정보를 읽고 서로 통신할 수 있으며, 이러한 형태를 양방향 페깅(Two-Way-Pegging)이라고 합니다. 다른 쪽 체인. 서로에게 정보를 전달하는 역할을 하는 양방향 Relayer 그룹이 있으며, 물론 두 그룹의 Relayer(B→A Relayer & A→B Reayer)도 같은 역할로 병합된 동일한 그룹일 수 있습니다. 양방향 정보 전송을 담당합니다.
3.3.2 사이드체인과 서브체인
사이드 체인이라고 하면 혼동하기 쉬운 또 다른 개념, 즉 서브 체인과 구별할 필요가 있다. 하위 체인에는 자체 합의 메커니즘과 기본 인증서가 없으며 보안은 단방향인 주 체인에 완전히 의존합니다. 사이드체인 자체는 독립적으로 운영되는 블록체인이며, 사이드체인과 메인체인의 관계는 상대적인 개념으로 양방향성을 가집니다.
Ethereum의 확장 체인 중 일부는 사이드 체인 형태이고 다른 일부는 하위 체인 형태입니다. 플라즈마 방식과 사이드체인 방식을 이용한 확장체인은 이더리움의 사이드체인(플라즈마 사이드체인은 라이트노드 사이드체인이 아닌 또 다른 형태의 사이드체인)이며, 스테이트 채널과 롤업 방식을 이용한 확장체인은 Ethereum Fang의 하위 체인.
서브 체인은 메인 체인에서 서브 체인으로 트랜잭션을 이동하고 메인 체인과 최종 상태를 주기적으로 동기화하여 메인 체인의 성능을 확장합니다.따라서 서브 체인을 "커밋 체인"이라고도 합니다. 하위 체인의 이름은 기술 본질에 더 가깝습니다.
하위 체인의 목적은 용량을 확장하는 것입니다.용량 확장의 본질은 메인 체인의 리소스를 절약하는 것이므로 메인 체인은 하위 체인이 제출한 트랜잭션을 확인하기 위해 컴퓨팅 리소스를 소비하지 않습니다. 서브체인 자체는 제출할 때 제출된 콘텐츠의 진위를 증명하는 메커니즘이 필요합니다. 그 중 state channel, Optimistic Rollup 및 Arbitrum Rollup은 사기 증명을 사용하여 증명하는 반면 Zk Rollup 및 Validium은 영지식 증명을 사용하여 유효성 증명을 생성합니다.
하위 체인과 주 체인 간의 이러한 단방향 정보 제출 상호 작용은 일부 문헌에서 교차 체인 기술의 한 형태로 간주되지만 Paka Labs는 사이드 체인과 하위 체인이 모두 동일한 영역에서 태어 났지만 블록체인 확장 노력은 하지만 서브체인 관련 기술은 확장체인을 만드는 데만 사용할 수 있고 두 개의 독립적인 블록체인 간의 크로스체인에는 적용할 수 없으며 크로스체인 기술로 분류해서는 안 된다.
3.3.3 라이트 노드 사이드 체인의 장점
증인 메커니즘이 Trust(신뢰)에 초점을 맞추었다면 라이트 노드 사이드 체인 기술은 Verify(검증)에 초점을 맞춥니다!트랜잭션 정보는 블록 헤더를 통해 검증되며 그 신뢰성은 암호로 보장됩니다.알고 계시죠? 확실히.
릴레이어가 전달한 블록 헤더도 위조가 불가능합니다. 라이트 노드 계약은 풀 노드와 같이 블록을 엄격하게 검증할 수 있고 거짓 블록 헤더는 검증을 통과할 수 없기 때문입니다. 라이트 노드의 검증 절차는 소스 체인 네트워크의 광부 노드의 검증 절차와 정확히 동일하며 BTC를 예로 들면 다음 단계에 따라 검증해야 합니다.
블록 데이터 구조는 구문적으로 유효합니다.
작업 증명을 확인하십시오. 블록 헤더의 해시가 목표 난이도보다 낮습니다(확인에는 충분한 작업 증명이 포함됨).
블록 타임스탬프는 확인 시간보다 2시간 빠릅니다(시간 오류 허용).
블록 크기가 길이 제한 내에 있는지 확인합니다. 즉, 블록 크기가 설정 범위 내에 있는지 확인합니다.
첫 번째 트랜잭션(및 첫 번째 트랜잭션만)은 코인베이스 트랜잭션, 즉 블록이며 채굴자는 자신에게 한 번만 보상할 수 있습니다.
블록 내 트랜잭션 검증 및 유효성 확인: 블록 본체의 트랜잭션, 즉 블록의 머클 트리를 재구성하여 얻은 트리 루트에서 MerkleRoot를 얻었는지 확인하여 hashMerkleRoot와 동일한지 확인 블록 헤더의 값.
악의적인 Relayer가 결탁하여 악을 행할 경우 유일한 실행 가능한 방법은 블록의 블록 헤더를 포크된 체인에 전달하는 것이지만 건강한 네트워크를 위해 포크된 체인은 결국 가장 긴 체인이 되지 않고 가벼운 노드가 계약됩니다. 충분히 기다려야 합니다. 여러 블록의 확인으로 충분합니다(BTC 라이트 노드의 경우 6블록만 기다리십시오). BFT 체인의 경우 라이트 노드 계약은 블록이 최종인지 여부를 알기 위해 블록의 서명 번호만 확인하면 됩니다.
소스 체인 또는 대상 체인 자체가 재구성되는 경우에만 라이트 노드 계약의 보안이 영향을 받습니다. 중계자가 네트워크에 끼칠 수 있는 피해는 기껏해야 집단 파업으로 제한되어 네트워크 서비스가 중단됩니다.
또한, 중개자는 보관 자산 관리에 대한 책임이 없으며, 악의적인 중개자는 악의적인 증인처럼 보관 자산을 훔칠 수 없습니다. 크로스체인으로 인해 잠긴 자산은 컨트랙트에 호스팅되고, 컨트랙트에 호스팅된 자산은 컨트랙트 코드에 문제가 없다면 컨트랙트가 위치한 체인 수준에서 보안이 유지됩니다.
Relayer가 악을 행하는 조건은 가혹하고 덜 해롭기 때문에 라이트 노드 사이드 체인의 Relayer는 증인처럼 과도하게 담보할 필요가 없습니다. 더 적은 비용으로 더 많은 교차 체인 앵커 자산 발행을 달성할 수 있습니다.
가벼운 노드 사이드 체인 솔루션은 교차 체인 비용 및 보안 측면에서 증인 솔루션보다 더 많은 이점을 가지고 있으며 두 체인 간의 교차 체인을 구현하는 데 선호되는 기술 솔루션임을 알 수 있습니다. 그러나 일부 체인은 스마트 계약을 지원하지 않으며 라이트 노드 계약 및 에스크로 계약을 배포할 수 없습니다.이 경우 유일한 옵션은 증인 체계를 채택하는 것입니다.
3.3.4 라이트 노드 기술의 발전: "슬리밍" 및 "부담 감소"
우리는 BTC의 블록 크기가 1M이고 블록 헤더가 80바이트에 불과하다는 것을 알고 있습니다. 역사적 블록 헤더의 수가 5G를 초과했습니다(높이 약 1300만) 블록체인의 다양한 발전으로 일부 신흥 블록체인은 높은 TPS에 더 중점을 두고 있으며 블록 생성 속도가 매우 빠릅니다. 이더 리움.
이러한 경향은 주로 두 가지 측면에서 반영되는 라이트 노드 사이드 체인에 문제를 가져왔습니다.
더 큰 블록 헤더는 가벼운 노드 계약을 번거롭게 만들고 대상 체인의 거대한 저장 공간을 차지합니다.
소스 체인의 더 빠른 블록 생성 속도로 인해 가벼운 노드 계약이 새 블록을 자주 동기화하고 확인하게 됩니다.
이 두 가지 모두 대상 체인에서 라이트 노드 컨트랙트의 막대한 가스 소비를 유발하고 심한 경우 크로스 체인을 달성하기 위해 라이트 노드 사이드 체인 기술을 사용하는 것이 경제적으로 불가능해집니다.
무엇을 해야 합니까? 증인 제도로 돌아가시겠습니까? 그러나 라이트 노드 사이드체인 기술의 우수성은 매우 매력적이므로 계속 사용하기를 희망합니다. 라이트 노드 계약이 SPV 검증 기능을 잃지 않고 변형 및 확장할 수 있는 방법이 있습니까?
블록체인 업계의 연구원들은 라이트 노드 사이드체인 기술을 두 가지 방향으로 개선했습니다. 첫 번째는 라이트 노드 계약을 "슬림 다운"하여 더 작게 만들고 블록의 증가에 따라 선형적으로 성장하지 않는 것입니다. 두 번째는 라이트 노드 계약의 "부담을 줄이고" 블록 검증 링크를 체인에서 분리하는 것입니다. 라이트 노드 계약은 거래의 SPV 검증만 수행하도록 합니다.
3.3.4.1 라이트 노드 계약의 "슬리밍"
"FlyClient: Super-Light Clients for Cryptocurrencies" 논문에서 Stanford University의 Benedikt Bunz 등이 제안한 새로운 라이트 노드 프로토콜인 "FlyClient"라는 새로운 프로토콜을 이해해야 합니다. Flyclient 라이트 노드는 모든 블록 헤더를 저장할 필요는 없지만 최신 블록 헤더만 저장하면 됩니다. 최신 블록 헤더를 사용하면 모든 과거 블록 헤더를 언제든지 "복원"할 수 있습니다. 이 기능은 "Merkel Mountain"이라는 암호화 알고리즘을 통해 구현됩니다.
Merkle Mountain Range(MMR)는 줄여서 Merke Tree의 변종으로 블록체인의 모든 히스토리컬 블록의 해시 값을 리프 노드로 사용하고 MMR 알고리즘을 통해 MMR 루트 값을 생성하고 이 값을 모든 과거 블록 헤더를 확인하는 데 사용할 수 있는 최신 블록 헤더.
FlyClient 라이트 노드는 히스토리 블록 헤더를 지속적으로 삭제하고 "가벼움"을 유지하기 위해 최신 블록 헤더만 유지할 수 있습니다. 특정 블록 헤더를 복원해야 하는 경우 Relayer를 통해 풀 노드에서 다시 얻을 수 있으며, 최신 블록 헤더의 MMR 루트 값을 사용하여 복원된 블록 헤더가 올바른지 여부를 확인할 수 있습니다.
소스 체인이 확률론적 최종 체인인 경우 Flyclient 라이트 노드가 Relayer가 전달한 최신 블록 헤더를 수신할 때 Relayer에게 무작위로 무작위로 임의로 특정 기록 블록 헤더를 제공하도록 요청하는 추가 검증 단계가 있습니다. . 이는 Flyclient 라이트 노드에 특정한 새로운 형태의 사기를 방지하기 위해 수행됩니다. 구체적인 사기 수법과 현장 확인 알고리즘은 상대적으로 복잡하기 때문에 이 섹션에서는 이를 확장하지 않고 후속 사례 소개 장에서 특정 크로스체인 프로젝트를 소개할 것입니다.
Flyclient 라이트 노드는 진정으로 "코끼리를 비스킷으로 압축"을 실현하여 대상 체인에 배포된 소스 체인 라이트 노드 계약을 가볍고 단순하게 만들고 라이트 노드 사이드 체인의 교차 체인을 보다 경제적으로 실현할 수 있게 합니다. 그러나 현재 대부분의 블록체인의 경우 MMR 루트 값이 블록 헤더의 고정된 부분이 아니므로 중계자가 풀 노드 자체를 실행하여 MMR 루트 값을 계산하고 MMR 값을 블록 헤더에 추가하여 전달해야 합니다. 라이트 노드에 . 일부 최신 블록체인은 이미 MMR 루트 값을 블록 헤더의 고정된 부분으로 만들었으며, 기존의 비교적 성숙한 퍼블릭 체인 중 일부는 블록 헤더의 고정된 구조에 MMR 루트 값을 추가하기 위해 소프트 포크 업그레이드를 제안하고 있습니다. 블록 헤더에 고유한 MMR 값이 있는 블록체인은 크로스체인 개발에 더 친숙할 것입니다.
3.3.4.2 라이트 노드 계약의 "부담 감소"
가벼운 노드 계약의 경우 최신 블록 헤더의 검증은 가장 많은 Gas를 소비하는 링크입니다.이 링크의 소비는 사용자의 크로스 체인 요청 수와 관련이 없으며 블록 생성 속도와 소스 체인. 소스 체인의 블록 생성 속도가 빠르면 이 링크의 가스 소비가 허용할 수 없을 정도로 클 수 있습니다.
보조 제목
텍스트
더 넓은 크로스 체인 네트워크를 구축하기 위해서는 두 개의 체인뿐만 아니라 많은 체인을 연결해야 하는 경우가 많으며, 각 두 개의 체인 사이에 위에서 언급한 양방향 쐐기가 설정되면 상호 측면의 관계가 체인 , 연결 수 및 적응 비용은 체인 수가 증가함에 따라 기하 급수적으로 증가하므로 릴레이 아이디어가 제안됩니다. 릴레이 체인을 설정하고 다른 모든 체인은 릴레이 체인에 연결됩니다. 집에 있는 단말 장비를 라우터와 연결하는 것과 동일합니다. 이런 식으로 비용은 n(n-1)/2에서 n(여기서 n은 체인 수)으로 즉시 떨어집니다.
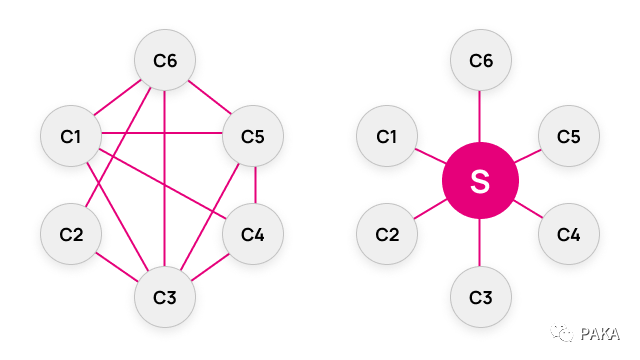
릴레이 방식은 사이드체인 방식의 변종으로 사이드체인과 기술적인 방식으로 분류하는 것이 타당하다. 릴레이 방식은 확장성이 높고 현재 가장 널리 사용되는 크로스체인 방식이며, 릴레이 방식에 대해 자세히 설명하기 위해 이 글에서는 따로 나열한다.
때때로 이중 체인 교차 체인 모델에서 Relayer는 독립적인 블록체인의 검증자로 작동합니다.이 독립 체인은 전체로 간주되어 블록 헤더 처리 및 교차 체인 메시지 처리 기능을 수행하며 Relayer는 내부에 있습니다. 이동할 정보에 대한 합의에 도달합니다. 이러한 유형의 독립형 블록체인을 종종 브리지 체인이라고 부르지만 릴레이 체인은 아닙니다. 예를 들어 Polygon의 PoS 브리지와 Near의 PoA 레인보우 브리지는 릴레이 체인이 아닌 브리지 체인일 뿐입니다.
두 가지를 구별하는 핵심은 교차 체인 통신 경로의 차이에 있습니다.
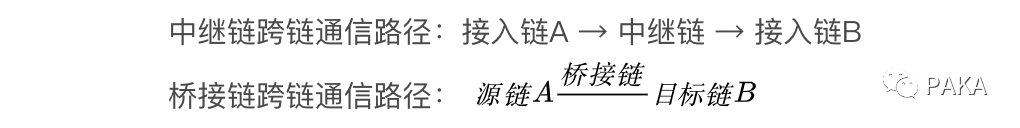
브리지 체인은 릴레이어의 컨테이너로 이해할 수 있으며 그 기능은 여전히 블록 헤더와 크로스 체인 메시지를 전달하는 반면 릴레이 체인은 각 액세스 체인과 상호 사이드 체인 관계를 설정하는 메시지 전송 스테이션입니다. 많은 문헌은 이 두 개념을 엄격하게 구분하지 않지만 두 개념의 본질은 완전히 다릅니다.
3.4.1 기존 블록체인 연결
릴레이 모드에서 릴레이 체인의 유효성 검사기는 종종 릴레이어 기능을 가정하고 체인 간 메시지를 전달하는 역할을 합니다. 양방향 앵커링과 비교하여 릴레이 체인 모드는 확장성이 더 높으며 릴레이 체인에 연결된 체인을 액세스 체인이라고 합니다.
기존 블록체인과 연결하기 위해서는 릴레이 체인을 사용하여 각각의 액세스 체인을 적응시켜야 합니다. 릴레이 체인 모드는 연결 비용을 크게 절감했지만 여전히 다음과 같은 문제에 직면해 있습니다.
서로 다른 액세스 체인의 특성에 따라 서로 다른 적응 방식을 공식화하고 능동적 호환성을 수행해야 하므로 큰 작업 부하가 필요합니다.
서로 다른 체인의 보안은 다르며 전체 교차 체인 네트워크의 보안을 보호하기 위해 서로 다른 액세스 체인의 교차 체인 신용 부여를 포함합니다.
새로운 블록체인이 속속 등장하고 있으며, 새로운 기능을 갖춘 액세스 체인이 있다면 새로운 적응 솔루션 개발이 필요
3.4.2 통신 프로토콜 클러스터 + 체인 빌딩 프로토콜
능동적 호환성과 비교하여 더 문제가 없는 새로운 블록체인 체인 구축 표준을 만드는 방법이 있습니다.이 표준에 따라 개발된 블록체인은 동일한 암호화 기본, 합의 메커니즘 및 통신 아키텍처를 가지고 있습니다. 수동 호환성을 달성하기 위해 릴레이 체인에 연결됩니다. 교차 체인 듀오인 Polkdot과 Cosmos는 이 아이디어를 실행했습니다. 둘 다 일련의 체인 구축 표준을 만들었고 Polkadot은 Substrate를 만들었고 Cosmos는 Cosmos SDK를 만들었습니다. 그럼에도 불구하고 기존의 중요한 블록체인에는 적극적인 호환성이 필요합니다. Polkadot과 Cosmos는 이더리움 체인과 BTC 체인을 연결하기 위해 이기종 교차 체인 모듈을 설계했습니다.
통신 프로토콜 클러스터 + 체인 구축 프로토콜의 교차 체인 프로젝트는 낙관적이며 핵심 이유는 교차 체인 문제를 단번에 해결할 것으로 기대되기 때문입니다. 아마도 우리가 기대하는 Wanchain 상호 연결 비전은 궁극적으로 네트워크 구조가 아니라 트리 구조입니다. 즉, 특정 릴레이 체인을 블록체인 세계의 레이어 0으로 만들고 대다수의 동형 체인을 포함한 다른 체인을 만드는 것입니다. 소수의 이질적인 체인은 레이어 1, 레이어 2…의 형태로 연결됩니다.
보조 제목
3.5 공유 유효성 검사기
통신 프로토콜 클러스터 + 체인 구축 프로토콜이기도 한 Cosmos와 Polkadot은 둘 다 중계 개념을 포함하고 있지만 약간의 주의를 기울이면 둘 사이의 차이가 크다는 것을 알 수 있습니다.
Cosmos의 Hub와 Zone은 전형적인 "양방향 앵커" 관계를 설정합니다. Cosmos의 크로스 체인 메시징 프로토콜 IBC는 여전히 수신 체인에 구축된 라이트 노드 계약에 의존하여 크로스 체인 메시지에 대한 SPV 검증을 수행하지만 Polkadot의 크로스 체인은 체인 메시징 프로토콜 XCMP는 가벼운 노드 기술을 사용하여 크로스 체인 메시지의 적법성을 확인하지 않고 Paka Labs에서 추출한 "Shared Verification People"이라고 하는 다른 방법을 사용하여 별도의 크로스 체인 기술 범주로 나열했습니다. (XCMP 및 IBC에 대한 자세한 분석은 다음 장에서 예제와 함께 수행됩니다.)
공유 유효성 검사기 체계는 여러 체인이 동일한 유효성 검사기 세트를 공유하는 체계를 말하며 이러한 공통 유효성 검사기는 교차 체인 메시지를 확인하는 역할을 합니다. Polkadot은 블록의 수집 및 검증을 두 가지 역할 그룹, 즉 수집기(Collator)와 유효성 검사기(Validator)를 담당하는 두 가지 기능으로 분리합니다. 블록 유효성 검사는 릴레이 체인의 유효성 검사기의 책임입니다. 이는 각 파라체인이 합의 프로세스의 일부를 릴레이 체인으로 전송하는 것과 같습니다. 따라서 Polkadot의 파라체인은 동일한 블록체인의 다른 파티션처럼 상호 작용할 수 있으며 추가 신뢰 메커니즘이 필요하지 않습니다.
Polkadot은 모든 유효성 검사기가 모든 체인을 검증하도록 허용하지 않지만 보다 경제적인 접근 방식을 채택한다는 점에 유의해야 합니다. 특정 순간에 각 파라체인의 검증자 그룹이 다르고, 각 파라체인의 검증자 그룹은 릴레이 체인에 의해 무작위로 할당되며, 가끔씩 재할당됩니다.이러한 무작위 할당 메커니즘을 통해, 악을 행하기 위해 힘을 합치도록 설정된 악의적인 유효성 검사기. 이 메커니즘은 고대 중국 송나라의 군사 시스템과 비교할 수 있습니다. 군인에게는 영구 장군이 없고 장군에게는 영구 군인이 없습니다.
첫 번째 레벨 제목
4. 크로스체인 기술의 프레임워크 이해
현재 거의 100개에 가까운 교차 체인 프로젝트가 있습니다. 서로 다른 교차 체인 브리지는 서로 다른 교차 체인 기술 솔루션을 채택합니다. 동일한 유형의 기술 솔루션을 사용하는 프로젝트는 시스템 역할에 대해 다른 디자인과 다른 이름을 갖습니다. 분할, 더 많은 역할 생성, 병합 역할 기능, 일부 역할 생략 및 여러 교차 체인 기술을 포괄적으로 사용하는 일부 프로젝트는 눈부시다고 말할 수 있지만 교차 체인 기술의 본질을 명확하게 이해하면 거짓을 제거하고 진실을 보존할 수 있습니다. , 철저히 이해하십시오. 이를 위해서는 크로스체인 기술을 이해하기 위한 인지적 프레임워크가 필요합니다.
체인 전체에서 해결해야 할 문제부터 시작할 수 있습니다.
4.1 크로스 체인 트랜잭션의 원자성을 보장하는 방법
이 문제는 완전한 크로스 체인 거래가 성공적으로 실행되거나 전체적으로 실패해야 한다는 것을 의미하며 부분적인 성공과 부분적인 실패가 있을 수 없으며 그렇지 않으면 크로스 체인 기능을 사용하는 사용자가 자산 손실을 입을 수 있습니다. 이를 달성하는 방법에는 두 가지가 있습니다: 하나는 해시 시간 잠금을 기반으로 하는 원자 스왑 방식과 같은 암호화 수단을 통해 크로스 체인 트랜잭션의 여러 하위 트랜잭션을 결합하는 것입니다. 트랜잭션에는 엄격한 타이밍이 있으며 타이밍에는 세 가지 의미가 포함됩니다.
서브트랜잭션 1이 완전히 성공한 경우에만(완전한 성공이란 트랜잭션이 블록으로 패키징되어 최종성을 형성함을 의미) 서브트랜잭션 2를 수행할 수 있는 식으로 서브트랜잭션 2가 완전히 성공한 경우에만 수행할 수 있습니다. 서브트랜잭션 3 수행;
하위 트랜잭션 3이 실패하면 하위 트랜잭션 2의 성공 상태를 유지하여 사용자가 하위 트랜잭션 3을 반복적으로 재시도할 수 있도록 합니다.
서브트랜잭션 3이 항상 실패할 경우 사용자는 서브트랜잭션 2와 서브트랜잭션 1을 차례로 인출할 수 있습니다.
해시 시간 잠금을 제외하고 대부분의 다른 교차 체인 솔루션은 교차 체인 트랜잭션의 원자성을 보장하기 위해 후자의 방법에 의존합니다. 여기에는 트랜잭션이 최종성을 형성했는지 판단하는 방법에 대한 질문이 포함됩니다. 블록체인에는 많은 종류의 합의 메커니즘이 있지만 최종성 형성 메커니즘에 따라 Provable Finality와 Probabilistic Finality의 두 가지 유형으로 나눌 수 있습니다. 블록은 최종적이며 되돌릴 수 없습니다. 그러나 non-BFT 블록체인의 경우 가장 긴 체인이 최종 체인으로 간주되지만 포크로 인해 가장 긴 체인이 변경될 수 있으므로 패키징된 트랜잭션이 역전될 수 있습니다. 블록에서 트랜잭션이 역전될 가능성이 극히 낮을 때까지 더 많은 블록 확인을 기다리는 것입니다.
보조 제목
텍스트
블록체인 시스템은 다른 블록체인 시스템에 대해 폐쇄적이고 독립적입니다.각 체인은 "Walled Garden"이며 다른 체인에서 트랜잭션과 상태를 직접 인식할 수 없습니다. 한 체인은 다른 체인에 대한 오프체인 시스템이므로 다른 체인에 대한 한 체인의 인식은 실제로 오라클 문제입니다.
따라서 어떤 크로스 체인 기술이 어떻게 발전하든 "중개자"의 역할을 피할 수 없으며 시스템은 서로 독립적입니다.크로스 체인 거래가 시작될 때 대상 체인은 어떻게 신원을 확인할 수 있습니까? 매핑된 자산을 발행하기 전에 소스 체인의 잠금 위치 트랜잭션이 완료되었습니까? 신뢰할 수 있는 "중개자"는 두 체인 간의 교차 체인 메시지 전송 및 확인을 담당합니다. 증인 체계에서 중개자는 단일 주체 또는 다중 주체 증인 집합으로 구체화되고, 사이드체인/릴레이 체계에서는 릴레이어 집합으로 구체화되며, 공유 유효성 검사기 체계에서는 공유 검증자 집합으로 구현됩니다. Hash time lock 기술만이 원칙적으로 중개자 자유이지만 거래 개시자와 거래상대방이 동시에 온라인 상태여야 합니다. 유동성 공급자.
보조 제목
4.3 유치권 자산을 안전하게 보관하는 방법
보유 자산의 보관 문제는 교차 체인 자산 이전 시나리오에 존재합니다. 위에서 언급했듯이 교차 체인 자산 전송의 본질은 자산을 소스 체인에 잠그고 대상 체인에서 시뮬레이션 자산을 생성하는 것입니다. 그런 다음 보유 자산의 보관 보안은 교차 체인 보안의 중요한 부분입니다.
독립 제어 계정, 다자간 다중 서명 계정, 다자간 개인 키 샤드 계정 및 계약 계정의 네 가지 유형의 보관 주소가 있습니다.처음 세 가지와 증인 메커니즘의 조합은 증인 메커니즘의 다른 하위 유형을 형성합니다. ; 체인/릴레이 크로스체인 솔루션에서는 컨트랙트 계정을 이용하여 보유 자산을 관리합니다. 실제로 사이드체인/릴레이 솔루션은 비계약 계정의 커스터디 솔루션과도 결합될 수 있지만, 계약 계정은 보안이 더 높기 때문에 이러한 방식으로 설계된 프로젝트는 거의 없습니다. 에스크로 계약 개발이 완료되기 전의 과도기적 솔루션일 가능성이 높습니다.
보조 제목
4.4 다중 체인 적응을 수행하는 방법
사이드 체인 방식의 다중 체인 적응을 위한 솔루션은 릴레이 방식입니다.릴레이 체인을 통해 액세스 체인과의 관계가 하나씩 사이드 체인으로 설정됩니다.이러한 액세스 체인 간의 관계 설정에 비해, 더 적합합니다.유통 비용이 훨씬 낮습니다. 그렇더라도 릴레이 체인이 여러 이기종 액세스 체인과 능동적으로 호환되는 것은 여전히 매우 번거롭기 때문에 별도로 적응해야 합니다.한 세트의 통신 표준과 체인 구축 표준을 위에서 아래로 한 번 설정하는 것이 좋습니다. 더 많은 새로운 체인이 직접적이고 수동적으로 호환되는 동형 체인이 되도록 모두.
증인 방식과 해시 시간 잠금 방식은 사이드 체인/릴레이 체인 방식보다 더 일반적입니다.전자는 새로운 액세스 체인에 에스크로 계정을 설정하기만 하면 새로운 액세스 체인과의 호환성을 완료할 수 있으며 후자는 It입니다. 액세스 체인이 해시 잠금 및 시간 잠금 기능을 지원하는 경우에만 호환됩니다.
보조 제목
4.5 요약
위의 교차 체인 기술을 통한 5가지 범주 개요:
해시 타임록 기반 아토믹 스왑
증인 메커니즘
릴레이 체인
릴레이 체인
공유 유효성 검사기
크로스체인 트랜잭션의 원자성
크로스체인 메시지 검증
자산 보관
다중 체인 적응
그리고 크로스체인 기술 이해의 4가지 차원:
우리는 기본적으로 크로스체인 솔루션의 맥락을 정확하게 파악하고 프레임워크 이해를 형성할 수 있습니다. 다음 장에서는 현재 일반적인 크로스 체인 프로젝트의 예와 기술적 분석을 제공합니다.





