






Crypto security: Những "điểm mù tin cậy" nào khác đang bị bỏ qua?


- Quan điểm cốt lõi: Gần đây, Ledger, Trezor, Bitget, MetaMask và nhiều bên khác liên tiếp xảy ra sự cố bảo mật, cho thấy rủi ro bảo mật Crypto đã mở rộng từ lỗ hổng private key và hợp đồng thông minh sang các khâu ngoại vi như chuỗi cung ứng, dịch vụ bên thứ ba, quyền truy cập nội bộ và liên lạc người dùng; việc bảo vệ private key chỉ là một phần của hệ thống bảo mật.
- Yếu tố then chốt:
- Thiết bị Ledger bị cài đặt mạch độc hại, có thể chặn màn hình để lấy cụm từ khôi phục (mnemonic) và truyền ra ngoài qua mạng di động, đồng thời vượt qua được xác thực hàng chính hãng, phơi bày rủi ro can thiệp vật lý trong khâu lưu hành phần cứng.
- Nền tảng email bên thứ ba Brevo của Trezor bị xâm nhập, khoảng 347.000 địa chỉ liên hệ bị rò rỉ, kẻ tấn công lợi dụng kênh email chính thức để gửi thông tin lừa đảo.
- Bitget bị rò rỉ thông tin xác thực có quyền hạn cao do lỗ hổng của sản phẩm bảo mật bên thứ ba, khoảng 388 triệu USD tài sản bị chuyển trái phép; private key không bị rò rỉ nhưng việc kiểm tra xác minh chỉ thị đã bị vượt qua.
- MetaMask chủ động rút khỏi một số validator staking do vấn đề hạ tầng, làm nổi bật rằng quyền kiểm soát tài sản phi tập trung (non-custodial) và rủi ro vận hành không phải là cùng một khái niệm.
- Khuyến nghị phòng thủ: ưu tiên mua ví cứng trực tiếp từ trang web chính thức, xác minh các thông báo nhạy cảm thông qua địa chỉ trang web chính thức tự lưu trữ, tuyệt đối không tiết lộ cụm từ khôi phục hoặc private key cho bất kỳ ai.
Bài viết: imToken
Một chiếc ví phần cứng với chip nguyên bản còn nguyên vẹn, firmware chính hãng, thậm chí có thể dễ dàng vượt qua xác thực hàng chính hãng (Genuine Check) của nhà sản xuất, mà tài sản bên trong vẫn có thể bị hacker đánh cắp?
Sự cố bảo mật gần đây của Ledger đã phơi bày chính xác rủi ro tưởng chừng như không thể này.
Theo kết quả điều tra được đội ngũ bảo mật của Ledger công bố sau đó, kẻ tấn công đã cài thêm một mạch độc hại vào bên trong thiết bị liên quan, mạch này có thể chặn cụm từ khôi phục (seed phrase) hiển thị trên màn hình và gửi cho kẻ tấn công thông qua mạng di động.
Nói cách khác, chip bảo mật nguyên bản không bị phá vỡ, nhưng cụm từ khôi phục có thể đã rơi vào tay hacker ngay từ lần đầu tiên được hiển thị trên màn hình.
Hơn nữa, đây không phải là sự cố bảo mật duy nhất đáng chú ý gần đây.
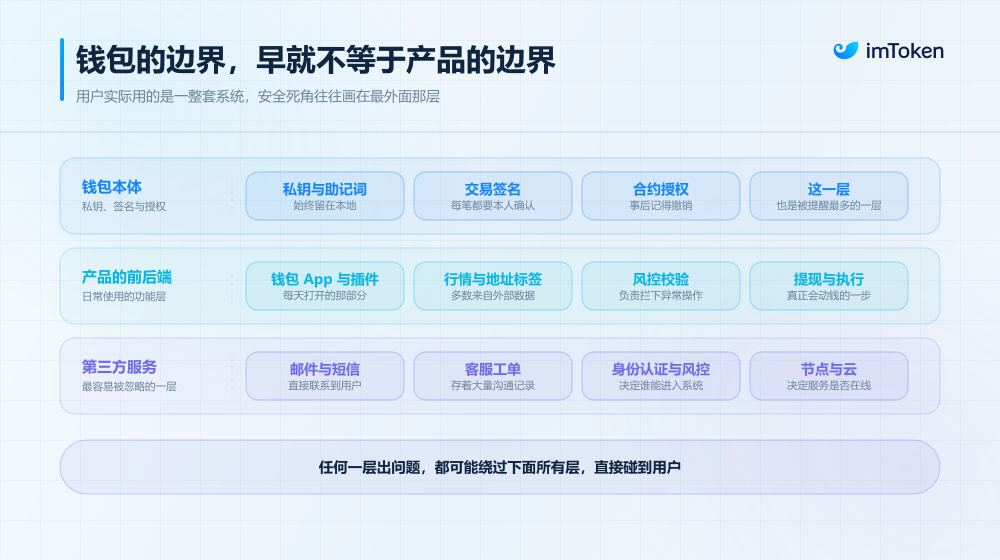
Từ tháng 9 đến nay, từ việc Bitget bị khai thác lỗ hổng của một sản phẩm bảo mật bên thứ ba, đến việc nhà cung cấp dịch vụ email Brevo của Trezor bị xâm nhập, rồi đến các vấn đề bảo mật ở một phần hạ tầng của MetaMask, một loạt sự kiện đang nhắc nhở chúng ta rằng, khi các sản phẩm Crypto ngày càng phức tạp, bảo mật không còn chỉ là bảo vệ tốt khóa riêng tư và tránh lỗ hổng hợp đồng thông minh một cách đơn giản nữa.
Những rủi ro ẩn chứa trong quá trình lưu thông thiết bị, dịch vụ bên thứ ba, quyền hạn nội bộ và liên lạc với người dùng cũng có thể trở thành điểm đột phá mà kẻ tấn công tìm kiếm.
1. Ledger gióng lên hồi chuông mới về "an ninh chuỗi cung ứng"
Trước tiên, hãy phân tích sự cố lần này của Ledger.
Khi mua ví phần cứng, mọi người thường đề phòng hai điều: mua phải hàng giả, hoặc nhận được một thiết bị đã bị ai đó khởi tạo trước.
Chiêu trò phổ biến nhất trong những năm đầu là một số trung gian độc hại tạo sẵn cụm từ khôi phục, in lên thẻ cào rồi nhét lại vào hộp, đánh cược rằng người dùng mới không hiểu quy tắc sẽ nạp tiền trực tiếp vào đó.
Kiểu lừa đảo này tuy nguy hiểm nhưng logic phòng thủ rất rõ ràng — tìm kênh chính thức, kiểm tra trạng thái thiết bị, nhìn thiết bị tự tạo cụm từ khôi phục mới, tuyệt đối không dùng cụm từ khôi phục có sẵn trong hộp.
Nhưng cuộc tấn công nhắm vào Ledger lần này có thủ đoạn tinh vi hơn rõ rệt: hacker nhét thêm vào bên trong vỏ một bộ mô-đun điện tử có vi điều khiển, eSIM và khả năng liên lạc di động. Khi người dùng khởi tạo ví lần đầu, họ luôn phải đọc cụm từ khôi phục từ màn hình và ghi lại.
Nói cách khác, mạch độc hại được cài vào hoàn toàn không can thiệp vào quá trình tạo cụm từ khôi phục, nó chỉ giám sát và trực tiếp gửi đi. Đây cũng là lý do tại sao việc "khóa riêng tư không bị trích xuất trực tiếp khỏi chip bảo mật" không có nghĩa là thông tin khôi phục ví của người dùng vẫn an toàn.
Rắc rối hơn là, ngay cả khi thiết bị vượt qua xác thực hàng chính hãng Genuine Check chính thức, cũng chưa chắc nhận diện được phần cứng được lắp thêm này, vì xác thực hàng chính hãng chủ yếu xác nhận danh tính chip bảo mật và độ tin cậy của firmware.
Vì vậy, sự cố lần này thực sự đã phơi bày một "rủi ro chuỗi cung ứng" nghiêm trọng mà mọi người thường bỏ qua trong sinh hoạt hàng ngày: an ninh của ví phần cứng không chỉ phụ thuộc vào chip và firmware, mà còn phụ thuộc vào toàn bộ quá trình giao nhận từ nhà máy đến tay người dùng.
Dù sao đi nữa, một thiết bị có thể phải trải qua nhiều khâu như nhà phân phối khu vực, kho bên thứ ba, logistics và nhà bán lẻ, bất kỳ bên tham gia nào có cơ hội tiếp xúc thực tế với thiết bị đều có thể trở thành điểm rủi ro cần đánh giá thêm.
2. Từ Trezor đến Bitget: Kẻ tấn công vượt qua tuyến phòng thủ bảo mật cốt lõi như thế nào?
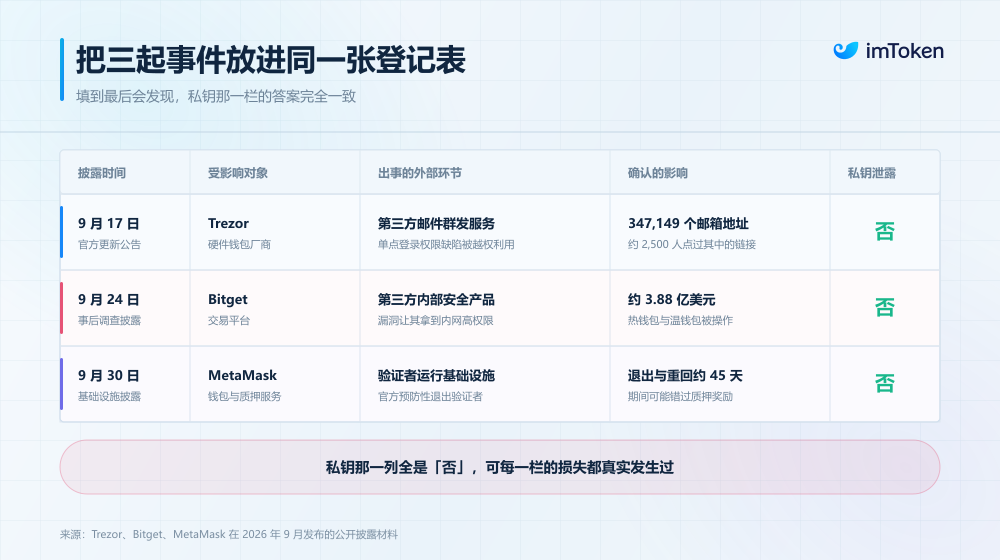
Sau khi hiểu vấn đề của Ledger, nhìn lại các sự cố bảo mật mà Bitget và Trezor liên tiếp gặp phải gần đây, sẽ thấy logic nền tảng giống nhau đến đáng ngạc nhiên: kẻ tấn công cũng né tránh tuyến phòng thủ chính diện vững chắc nhất, quay sang đột nhập từ "dịch vụ bên thứ ba" ở ngoại vi.
Trước tiên xem Trezor.
Đầu tháng 9, một số người dùng Trezor nhận được email với tiêu đề "Critical Security Alert: STM32 Entropy Vulnerability", tuyên bố ví phần cứng có lỗ hổng bảo mật nghiêm trọng và cần áp dụng biện pháp ngay lập tức.
Loại email này rất dễ khiến người dùng lo lắng, vì liên quan đến ví phần cứng và lỗ hổng bảo mật, không ai muốn tài sản của mình bị tổn thất vì điều này.
Đây chính là việc kẻ tấn công lợi dụng nền tảng tiếp thị email bên thứ ba Brevo mà Trezor sử dụng, để nội dung độc hại đến hộp thư người dùng thông qua hạ tầng gửi email bình thường.
Theo báo cáo sự cố sau đó của Brevo, kẻ tấn công đã lợi dụng lỗ hổng ranh giới quyền hạn trong hệ thống đăng nhập một lần (SSO) của họ để có được khả năng truy cập trái phép vào tài khoản của các khách hàng khác, cuối cùng ảnh hưởng đến 138 tài khoản khách hàng, trong đó một số bị dùng để gửi email lừa đảo hoặc xuất dữ liệu liên hệ.
Trezor sau đó xác nhận rằng 347.149 địa chỉ liên hệ email tiếp thị đã bị xuất trong sự cố, và email tấn công cố gắng dụ người dùng tải xuống ứng dụng độc hại và nhập thông tin sao lưu ví.
Cần lưu ý rằng, sự cố này không có bằng chứng cho thấy ví phần cứng hay hệ thống bảo vệ khóa riêng tư của Trezor bị phá vỡ, thứ mà kẻ tấn công có được trước tiên là thông tin người dùng và khả năng lạm dụng kênh liên lạc chính thức.
Nhưng đối với người dùng thông thường nhận được email, việc nhận diện rủi ro lại trở nên khó khăn hơn, vì email có thể đến từ tên miền chính thức quen thuộc và cũng có thể vượt qua kiểm tra xác thực email bình thường, trong khi nội dung đã bị kẻ tấn công thay thế bằng thông tin lừa đảo.
Nếu người dùng vì thế mà chủ động điền cụm từ khôi phục, vấn đề ban đầu chỉ là dịch vụ email bên thứ ba có thể tiến triển thành tổn thất tài sản thực sự.
Tiếp theo xem Bitget.
Ngày 24 tháng 9, một số ví nóng và ví ấm của Bitget xảy ra việc chuyển tài sản trái phép, cuối cùng xác minh liên quan đến khoảng 388 triệu USD.
Theo kết quả điều tra được Bitget công bố chính thức, kẻ tấn công đã lợi dụng lỗ hổng của một sản phẩm bảo mật bên thứ ba để có được thông tin xác thực quyền cao trong sàn giao dịch, sau đó xâm nhập vào hệ thống backend liên quan đến ví, giả mạo lệnh rút tiền, vượt qua kiểm tra kiểm soát rủi ro ban đầu, khiến giao dịch bất thường đi vào quy trình thực thi bình thường.
Bitget cho biết sự cố lần này không phát hiện rò rỉ khóa riêng tư, ví lạnh cũng không bị ảnh hưởng. Nghe có vẻ hơi mâu thuẫn: khóa riêng tư không bị đánh cắp, tại sao tiền vẫn có thể bị chuyển đi?
Thực ra không khó hiểu.
Đối với các nền tảng lưu ký như sàn giao dịch, sau khi người dùng khởi tạo lệnh rút tiền, không phải lần nào cũng có người cầm khóa riêng tư ký từng giao dịch, mà cần trải qua toàn bộ quy trình nội bộ như xác minh tài khoản, kiểm toán kiểm soát rủi ro, tạo giao dịch, ký ví, v.v.
Điều này giống như kho tiền ngân hàng. Ngay cả khi chìa khóa kho tiền được giữ rất nghiêm ngặt, nếu ai đó có thể mạo danh danh tính quyền cao nội bộ và giả mạo một lệnh chuyển tiền đã được phê duyệt, tiền trong kho tiền vẫn có thể bị chuyển đi nhầm.
Điều mà Bitget phơi bày lần này chính là sau khi quyền hạn thượng nguồn và xác minh lệnh bị mất kiểm soát, rủi ro lan truyền tiếp như thế nào đến hệ thống thực thi tài sản, vì vậy, "khóa riêng tư không bị rò rỉ" và "tài sản không bị chuyển trái phép" thực ra là hai chuyện khác nhau.
Về sự cố bảo mật hạ tầng mà MetaMask công bố cuối tháng 9, nó thể hiện một chiều rủi ro vận hành khác.
Khi đó MetaMask đã áp dụng biện pháp phòng ngừa, chủ động rút khỏi một số trình xác thực staking bị ảnh hưởng. Theo cập nhật điều tra chính thức ngày 1 tháng 10, chưa phát hiện dấu hiệu ví MetaMask hay tiền của khách hàng bị ảnh hưởng, và hoạt động staking liên quan cũng không thay mặt khách hàng quản lý khóa rút tiền.
Tuy nhiên, điều này không có nghĩa là khi hạ tầng gặp vấn đề sẽ không có ảnh hưởng khác. Giải pháp phi lưu ký chủ yếu giải quyết vấn đề quyền kiểm soát tài sản, nhưng không thể tự động loại bỏ rủi ro vận hành của hạ tầng bên ngoài.
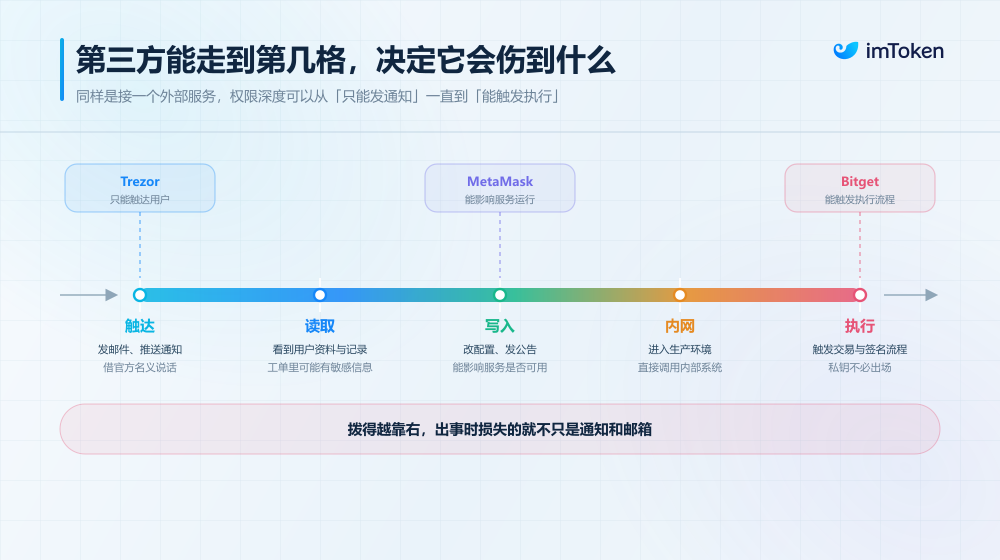
Ghép những sự việc này lại với nhau, mạch logic thực ra rất rõ ràng:
- Ledger phơi bày rủi ro can thiệp vật lý trong khâu lưu thông phần cứng, cuối cùng có thể dẫn đến việc cụm từ khôi phục bị đánh cắp;
- Trezor / Brevo phơi bày rủi ro rò rỉ thông tin người dùng và kênh liên lạc chính thức bị lạm dụng, không đồng nghĩa với việc bản thân ví bị phá vỡ;
- Bitget phơi bày rủi ro lỗ hổng sản phẩm bên thứ ba lan truyền đến hệ thống quyền cao nội bộ, có thể ảnh hưởng trực tiếp đến việc thực thi tài sản;
- MetaMask nhắc nhở chúng ta rằng, quyền kiểm soát tài sản và rủi ro vận hành dịch vụ không phải là cùng một khái niệm.
Nhìn chung, các sản phẩm Crypto ngày nay đã không còn là những ốc đảo biệt lập từ lâu.
Ví phải dựa vào các nút RPC bên ngoài để đọc dữ liệu trên chuỗi, dựa vào giao diện tổng hợp để lấy dữ liệu thị trường; sàn giao dịch không thể tách rời các thành phần giám sát bảo mật, xác thực KYC và kiểm soát rủi ro bên ngoài; mở rộng ra ngoài, còn có nhà vận hành nút, nhà cung cấp đám mây, hệ





