


이전 버전의 이더리움 클라이언트에 버그가 있지만 포크가 발생하지는 않습니다.


저자 | 친샤오펑
제작 | 오데일리
~에 따르면The Block 저자 | 친샤오펑
제작 | 오데일리"~에 따르면"뉴스에 따르면 이더리움 클라이언트의 이전 버전에 버그가 있어 이더리움 네트워크가 "이중 지출 공격" 또는 포크를 발생시킬 수 있습니다. 그러나 실제 상황은 심각하지 않을 수 있으며 포크가 발생하지 않습니다.
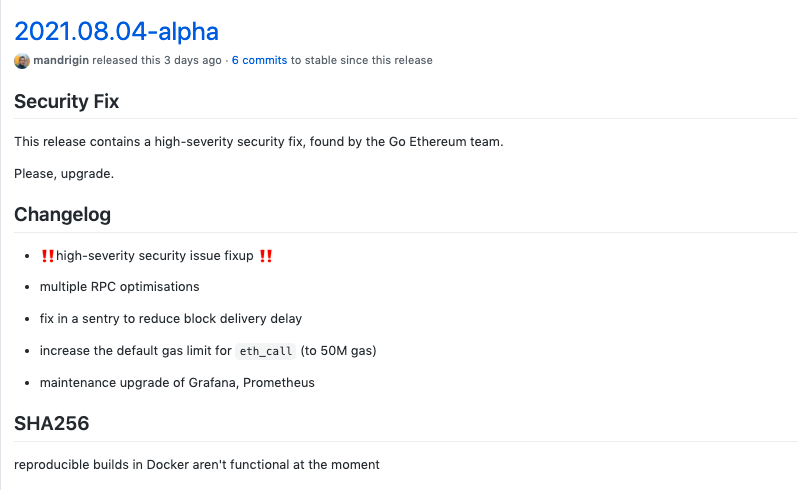
이 버그는 Telos EVM 감사에서 처음 나타난 것으로 이해됩니다(참고: Telos EVM은 Telos 블록체인에서 실행되는 Ethereum Virtual Machine의 버전입니다). 감사를 수행한 Sentnl 감사인 Guido Vranken은 BUG를 발견했습니다.
심각도가 높은 문제
, Ethereum 핵심 개발자에게보고했습니다. 3일 전(8월 24일) 이더리움 개발자들은 위 취약점을 수정하기 위한 업데이트 패치를 다음과 같이 발표했습니다.
현재 버그는 주로 Ethereum Geth v1.10.7 및 이전 버전에 집중되어 있습니다. "런던 하드포크를 지원하는 Geth의 모든 버전에는 (런던 업그레이드 이전의) 버그가 있으므로 모든 사용자가 업데이트해야 합니다."
Ethernodes 통계에 따르면 현재 이러한 이전 버전을 사용하는 노드 수는 2858개로 전체 Ethereum 노드 수(5289개)의 54%를 차지합니다.
업데이트되지 않은 노드의 비율이 상대적으로 크지만 이더리움 네트워크가 이중 지출 공격에 직면할 수 있음을 의미하지는 않습니다. 현재 이더리움의 가장 긴 체인이 안전하고 노드가 하나씩 업데이트되기 때문에 해커가 전체 네트워크 컴퓨팅 성능의 51% 이상을 제어할 수 없는 한 공격이 발생하지 않으며 네트워크가 분기되지 않습니다.
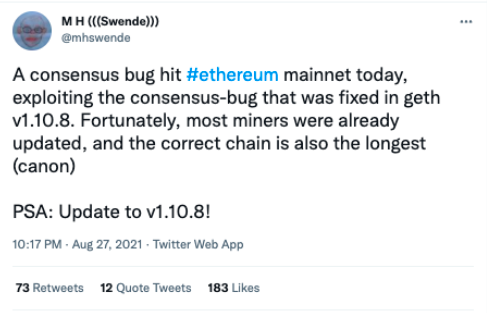
이더리움 재단의 보안 책임자인 Martin Swende는 트위터에서 "오늘 합의 취약점(geth v1.10.8에서 수정된 합의 취약점을 악용)이 이더리움 메인넷을 강타했습니다. 다행히 대부분의 채굴기가 업데이트되었습니다. 그리고 올바른 체인이 또한 가장 길다(캐논)."





